गैस बिल के नाम पर आया छोटा सा मैसेज पड़ा भारी, APK इंस्टॉल करते ही बैंक खाता निशाने पर।
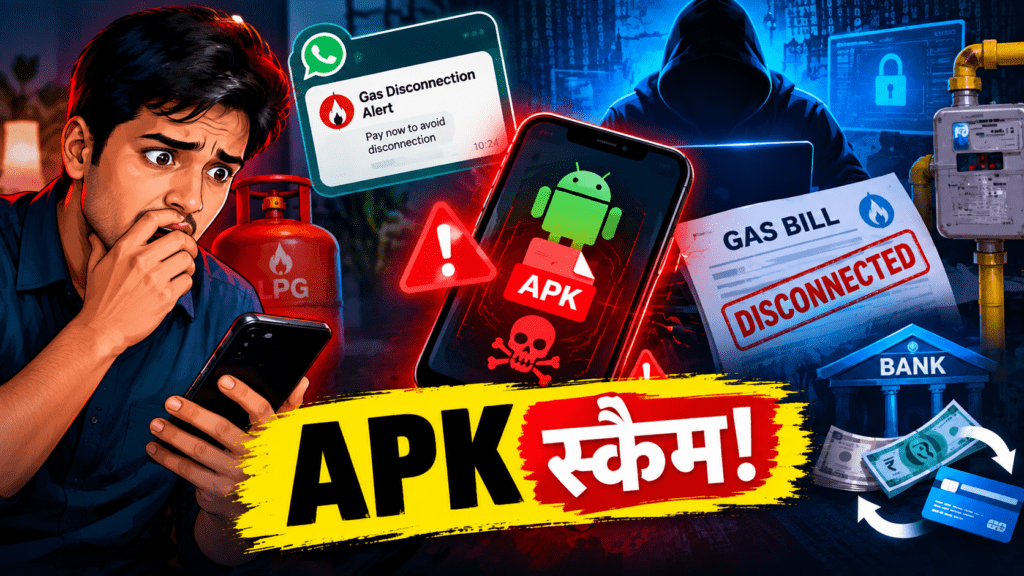
गैस कनेक्शन कटने की धमकी से APK तक, मिनटों में खाते से ₹99 हजार साफ…..
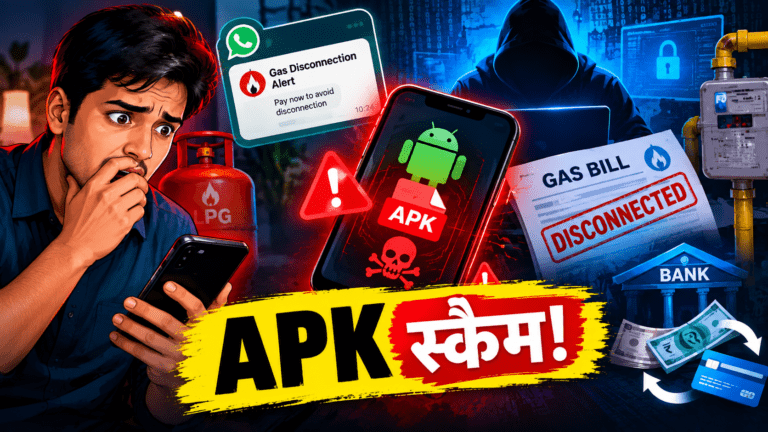
लखनऊ: साइबर ठग अब सिर्फ बैंक, KYC या बिजली बिल के नाम पर ही लोगों को निशाना नहीं बना रहे हैं। अब घर की रोजमर्रा की जरूरतों से जुड़े गैस कनेक्शन को भी ठगी का हथियार बनाया जा रहा है। लखनऊ में सामने आए एक मामले में ठगों ने गैस सेवा बंद होने का डर दिखाकर एक व्यक्ति को APK फाइल डाउनलोड करने के लिए तैयार किया। जैसे ही फाइल मोबाइल में इंस्टॉल हुई, साइबर अपराधियों को डिवाइस तक पहुंच मिल गई और कुछ ही मिनटों में बैंक खाते से ₹99,000 निकाल लिए गए।
पहले डर पैदा किया, फिर मोबाइल में घुसने का रास्ता बनाया
मामले में ठगी का तरीका बेहद सामान्य दिखाई देता है, लेकिन इसकी अगली कड़ी बेहद खतरनाक थी। पीड़ित को ऐसा संदेश मिला जिसमें गैस कनेक्शन बंद होने की चेतावनी दी गई। इस तरह के संदेश का मकसद व्यक्ति को सोचने या सत्यापन करने का समय न देना होता है।
इसके बाद उसे कथित तौर पर एक APK यानी Android Package Kit फाइल इंस्टॉल करने के लिए कहा गया। APK एंड्रॉयड ऐप की इंस्टॉलेशन फाइल होती है। समस्या तब पैदा होती है जब कोई व्यक्ति किसी अनजान लिंक, WhatsApp संदेश या SMS से आई ऐसी फाइल को भरोसे में लेकर फोन में इंस्टॉल कर देता है।
इस मामले में फाइल इंस्टॉल होने के बाद ठगों ने मोबाइल पर नियंत्रण हासिल किया और बैंक खाते से करीब ₹99,000 कुछ ही मिनटों में निकाल लिए। पुलिस मामले की जांच कर रही है।
असली खतरा APK नहीं, उसके पीछे छिपा मालवेयर है
इस घटना को सिर्फ “गलत ऐप डाउनलोड करने” की गलती मानना पूरी तस्वीर नहीं बताता। APK फाइल के भीतर खतरनाक मालवेयर छिपाया जा सकता है। एक बार ऐसा ऐप इंस्टॉल होने के बाद वह जरूरत से ज्यादा permissions मांग सकता है और फोन के SMS, notifications या दूसरी संवेदनशील जानकारी तक पहुंच हासिल करने की कोशिश कर सकता है।
भारत की कंप्यूटर इमरजेंसी रिस्पॉन्स टीम CERT-In ने पहले भी ऐसे Android malware अभियानों को लेकर चेतावनी जारी की है। एक आधिकारिक चेतावनी में CERT-In ने बताया था कि SpyMax Android Remote Access Trojan (RAT) जैसे मालवेयर को social engineering के जरिए फैलाया गया और नकली ऐप के माध्यम से उपयोगकर्ताओं से खतरनाक permissions दिलाई गईं। ऐसे मालवेयर SMS, OTP और notifications जैसी संवेदनशील जानकारी तक पहुंच बनाने में सक्षम हो सकते हैं।
यानी ठगों का लक्ष्य केवल ₹99,000 की एक बार की निकासी नहीं होता। अगर फोन पर नियंत्रण या संवेदनशील जानकारी मिल जाए तो आगे भी बैंकिंग, UPI, ईमेल और दूसरे खातों को निशाना बनाया जा सकता है।
गैस बिल का डर क्यों बन रहा है ठगों का नया हथियार?
साइबर अपराधियों की रणनीति का सबसे महत्वपूर्ण हिस्सा Social Engineering है। इसमें तकनीकी कमजोरी से पहले इंसान की मनोवैज्ञानिक कमजोरी को निशाना बनाया जाता है।
“आज कनेक्शन कट जाएगा”, “बिल तुरंत जमा करें”, “KYC अपडेट करें” या “कनेक्शन चालू रखने के लिए ऐप डाउनलोड करें”—ऐसे संदेश व्यक्ति में जल्दी कार्रवाई करने का दबाव पैदा करते हैं।
यही इस मामले का सबसे बड़ा सबक है। ठगों ने पहले भरोसे से जुड़ा विषय चुना—गैस सेवा। इसके बाद डर पैदा किया और अंत में मोबाइल में ऐसा कदम उठवाया जिससे डिजिटल सुरक्षा की दीवार कमजोर हो गई।
इसलिए किसी संदेश में गैस, बिजली, बैंक, FASTag, बिजली बिल या सरकारी सेवा का नाम लिखा होना अपने आप में उसकी प्रामाणिकता का प्रमाण नहीं है।
सरकारी पोर्टल भी साइबर अपराधियों के खिलाफ रिपोर्टिंग की सुविधा देता है
भारत सरकार के National Cyber Crime Reporting Portal पर साइबर अपराध और संदिग्ध identifiers की रिपोर्टिंग की सुविधा उपलब्ध है। पोर्टल पर मोबाइल नंबर, ई-मेल, बैंक खाते, URL और दूसरे संदिग्ध identifiers की जानकारी जांचने और रिपोर्ट करने की सुविधाएं भी दी गई हैं।
अगर खाते से पैसा निकल चुका है तो सबसे महत्वपूर्ण बात है समय बर्बाद न करना। RBI की मौजूदा दिशानिर्देशों में भी ग्राहकों को fraudulent electronic banking transaction की जानकारी बैंक को तुरंत देने और National Cyber Crime Helpline 1930 या Cyber Crime Reporting Portal पर जल्द शिकायत करने की सलाह दी गई है। RBI स्पष्ट करता है कि देरी बढ़ने पर नुकसान का जोखिम भी बढ़ सकता है।
अगर गलती से APK इंस्टॉल हो जाए तो क्या करें?
अगर किसी व्यक्ति ने गलती से ऐसी APK फाइल इंस्टॉल कर ली है, तो उसे तुरंत बैंकिंग गतिविधियों को सुरक्षित करने की दिशा में कदम उठाने चाहिए। खासकर:
- मोबाइल बैंकिंग और UPI गतिविधियों पर तुरंत नजर डालें।
- बैंक को संदिग्ध गतिविधि की जानकारी देकर जरूरी सेवाओं को अस्थायी रूप से सुरक्षित/ब्लॉक कराने के बारे में पूछें।
- वित्तीय नुकसान हुआ है तो 1930 पर तुरंत शिकायत करें।
- cybercrime.gov.in पर शिकायत दर्ज करें।
- संदिग्ध APK को दोबारा न खोलें और उसके साथ कोई अतिरिक्त permission न दें।
- फोन में मौजूद संवेदनशील बैंकिंग या व्यक्तिगत जानकारी के जोखिम को देखते हुए साइबर विशेषज्ञ/अधिकृत सेवा केंद्र से डिवाइस की जांच कराएं।
- जिस संदेश या नंबर से APK आया था, उसका screenshot और अन्य डिजिटल सबूत सुरक्षित रखें।
RBI के अनुसार, अनधिकृत लेनदेन की सूचना मिलने के बाद बैंक को आगे होने वाले अनधिकृत लेनदेन को रोकने के लिए तत्काल कदम उठाने चाहिए। ग्राहक की देनदारी भी मामले की परिस्थितियों और रिपोर्टिंग के समय सहित लागू नियमों के आधार पर तय होती है।
असली सवाल: गैस कंपनी ऐप भेजती है या नहीं?
किसी भी गैस कंपनी के नाम से आया संदेश देखकर तुरंत कार्रवाई करना जोखिम भरा है। कंपनी का नाम, लोगो या आधिकारिक दिखने वाला संदेश नकली बनाया जा सकता है।
सबसे सुरक्षित तरीका है कि ग्राहक खुद कंपनी की आधिकारिक वेबसाइट, आधिकारिक ऐप या बिल पर उपलब्ध verified customer-care माध्यम से संपर्क करे। किसी अनजान WhatsApp नंबर, SMS लिंक या APK के जरिए गैस सेवा से जुड़ी समस्या हल करने की कोशिश नहीं करनी चाहिए।
निष्कर्ष
लखनऊ की यह घटना बताती है कि आज साइबर ठगी में डर + भरोसा + APK + तेज डिजिटल ट्रांजैक्शन का संयोजन कितना खतरनाक हो सकता है। ठगों को बैंक खाते का पासवर्ड सीधे पूछने की जरूरत भी नहीं पड़ती; वे पहले व्यक्ति से उसके ही मोबाइल की सुरक्षा कमजोर करवाते हैं और फिर उसी डिवाइस को ठगी का माध्यम बना देते हैं।
याद रखें: गैस कनेक्शन बंद होने का डर हो सकता है, लेकिन उस डर में APK इंस्टॉल करना समाधान नहीं—ठगी का दरवाजा बन सकता है।
Golden Rule: अनजान SMS/WhatsApp लिंक से आया APK कभी इंस्टॉल न करें। संदेह हो तो कंपनी से खुद आधिकारिक माध्यम पर संपर्क करें।