eMudhra की गड़बड़ी: क्या है मामला, और आम आदमी को क्या जानना चाहिए!!!
eMudhra की गड़बड़ी: क्या है मामला, और आम आदमी को क्या जानना चाहिए……
🔴 एक नज़र में
- भारत की सरकारी साइबर एजेंसी CERT-In ने 21 अक्टूबर 2026 को CIAD-2026-0050 नाम से चेतावनी जारी की।
- मामला कंपनी eMudhra से जुड़ा है। कंपनी ने अपने सिस्टम में आठ “इंटरमीडिएट सर्टिफिकेट” की निजी चाबियों (private keys) के खराब होने की जानकारी दी।
- अब तक की जानकारी में चाबियों के गलत इस्तेमाल या ग्राहकों का डेटा चोरी होने की पुष्टि नहीं हुई है।
- भारत में चलने वाली eMudhra की डिजिटल सिग्नेचर (DSC) और eSign सेवाएँ इससे प्रभावित नहीं हैं।
पहले यह समझिए: डिजिटल सर्टिफिकेट क्या होता है?
जब आप बैंक या सरकारी वेबसाइट खोलते हैं, तो ब्राउज़र में ताले का निशान 🔒 दिखता है। इसका मतलब है कि वेबसाइट की पहचान जाँची जा चुकी है और आपका डेटा सुरक्षित रास्ते से जा रहा है। यह जाँच TLS/SSL सर्टिफिकेट से होती है।
इसे ऐसे समझें:
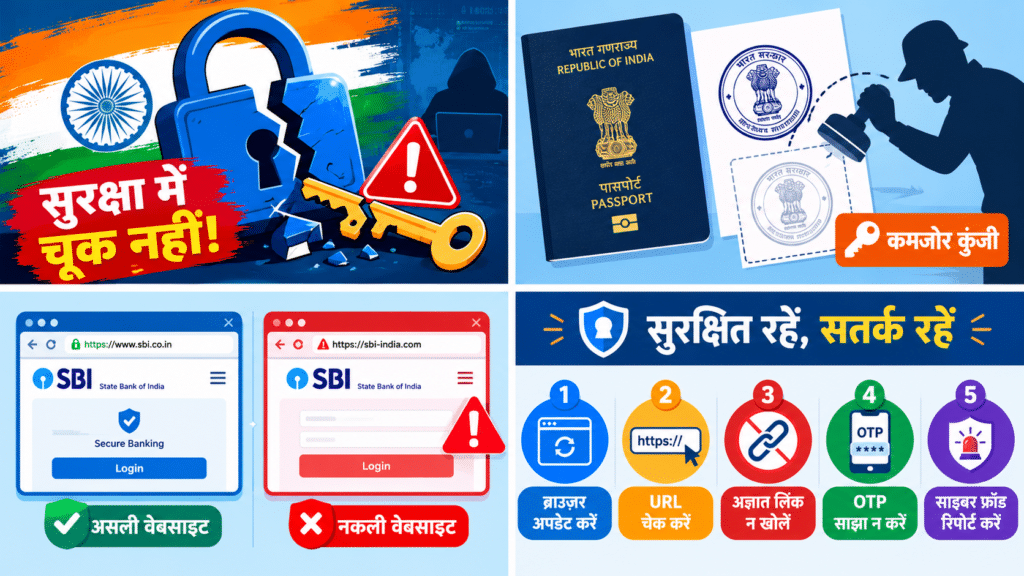
| असली ज़िंदगी में | इंटरनेट की दुनिया में |
|---|---|
| सरकार | Root CA (सबसे बड़ा भरोसेमंद अधिकारी) |
| पासपोर्ट ऑफिस | Intermediate CA (बीच की कड़ी) |
| आपका पासपोर्ट | वेबसाइट का सर्टिफिकेट |
| पासपोर्ट बनाने की सील | Private Key (गुप्त चाबी) |
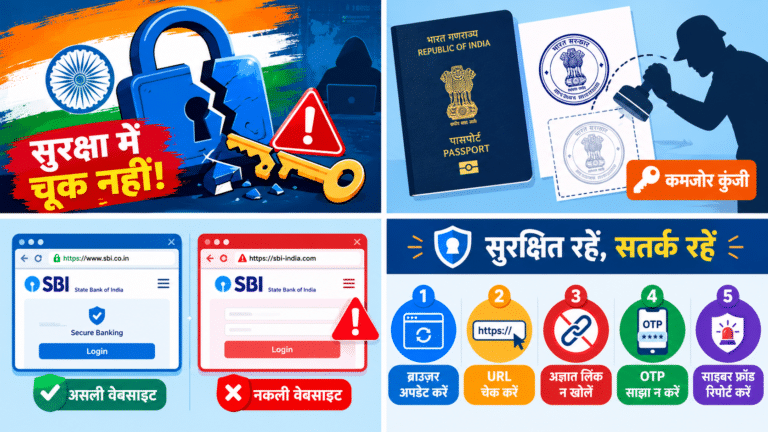
अगर पासपोर्ट ऑफिस की सील किसी ठग के हाथ लग जाए, तो वह नकली पासपोर्ट बना सकता है और वे असली जैसे दिखेंगे। यही ख़तरा यहाँ है।
असल में क्या हुआ?
- चाबी बनाते समय गलती हुई। चाबियाँ बनाते समय उनमें पर्याप्त “randomness” (अनिश्चितता) नहीं डाली गई, इसलिए कोई भी सार्वजनिक सर्टिफिकेट देखकर इन्हें निकाल सकता था। सरल भाषा में, ताले का पैटर्न इतना आसान था कि कोई भी उसे अंदाज़े से खोल ले।
- गड़बड़ी की जड़ अप्रैल 2025 की प्रक्रिया में थी। eMudhra के मुताबिक उस समय की “key ceremony” में असली चाबियों के साथ कमज़ोर चाबियों का एक दूसरा सेट भी बन गया था, और वही कमज़ोर सेट ब्राउज़र कंपनियों के रूट स्टोर तक पहुँचा।
- Google को रिपोर्ट मिली। Chrome की सुरक्षा टीम को इन चाबियों के बारे में 17 अक्टूबर 2026 को रिपोर्ट मिली।
- कंपनियों ने कदम उठाए। 20 अक्टूबर को Mozilla और Google के Chrome Root Program ने पुष्टि की कि आठ चाबियाँ कमज़ोर हैं। Firefox और Go जैसे सॉफ्टवेयर के लिए इमरजेंसी अपडेट जारी हुए।
- सरकार ने जाँच बिठाई। इलेक्ट्रॉनिक्स और सूचना प्रौद्योगिकी मंत्रालय (MeitY) ने जाँच के लिए एक विशेष टीम बनाई है, जबकि CERT-In ने बचाव के उपाय बताए हैं।
आपके लिए इसका क्या मतलब है?
✅ राहत की बातें
- DSC और eSign इस्तेमाल करने वाले (जैसे GST, इनकम टैक्स, टेंडर भरने वाले) निश्चिंत रहें। इन सेवाओं का नियमन भारत का Controller of Certifying Authorities करता है, और CERT-In की एडवाइजरी सिर्फ़ कंपनी के अंतरराष्ट्रीय कारोबार पर है।
- अभी तक किसी असली हमले या ग्राहक डेटा के लीक की पुष्टि नहीं है।
⚠️ ध्यान देने की बातें
- नकली वेबसाइट का ख़तरा बढ़ सकता है। कमज़ोर चाबी से बना नकली सर्टिफिकेट किसी फ़र्ज़ी साइट को भी “सुरक्षित” दिखा सकता है। इसे Website Impersonation कहते हैं।
- कुछ वेबसाइटें Chrome में दिक्कत दे सकती हैं। Google 27 अक्टूबर 2026 से emSign ECC Root CA – G3 को Chrome के भरोसेमंद रूट स्टोर से हटाने की योजना बना रहा है। इस रूट के सर्टिफिकेट इस्तेमाल करने वाली कुछ असली वेबसाइटें Chrome में ठीक से नहीं चल सकतीं। dqindia
विश्लेषण (Analysis)
1. यह “डेटा चोरी” नहीं, “चाबी की कमज़ोरी” है। कुछ खबरों में इसे “breach” लिखा गया है, पर eMudhra का कहना है कि उसका इन्फ्रास्ट्रक्चर सुरक्षित रहा और कोई डेटा ब्रीच नहीं हुआ। मामला चोरी का नहीं, बल्कि चाबी बनाने की गलती का है। फिर भी यह गंभीर है, क्योंकि सर्टिफिकेट का पूरा सिस्टम भरोसे पर चलता है।
2. ख़तरा “हो सकता है”, “हुआ” नहीं। अभी तक सिर्फ़ संभावित जोखिम की बात है। पर जिन ठगों को मौका मिलता है, वे ऐसी खबरों के बाद फ़र्ज़ी ईमेल और SMS भेजना तेज़ कर देते हैं।
3. भारत की एजेंसियाँ तेज़ी से हरकत में आईं। रिपोर्ट मिलने के चार दिन के भीतर चेतावनी जारी हो गई और जाँच टीम बन गई।
4. असली सबक। इंटरनेट की सुरक्षा सिर्फ़ मज़बूत ताले से नहीं, ताला बनाने की सही प्रक्रिया से भी तय होती है।
आम लोग क्या करें? (Step by Step)
- ब्राउज़र अपडेट करें। Chrome, Firefox और फ़ोन के सिस्टम को नया वर्शन रखें।
- सिर्फ़ ताले के निशान पर भरोसा न करें। वेबसाइट का पता (URL) ध्यान से पढ़ें। सरकारी साइटें आमतौर पर .gov.in या .nic.in पर होती हैं।
- लिंक पर क्लिक करने से बचें। बैंक या सरकारी वेबसाइट खुद टाइप करके या सेव किए बुकमार्क से खोलें।
- OTP, पासवर्ड, कार्ड नंबर किसी को न बताएँ, चाहे संदेश कितना भी असली लगे।
- शक होने पर रिपोर्ट करें। साइबर ठगी की शिकायत 1930 हेल्पलाइन या cybercrime.gov.in पर कर सकते हैं।
- वेबसाइट चलाने वाले अपनी साइट का सर्टिफिकेट कौन-सी कंपनी का है, यह जाँचें और CERT-In की सलाह के अनुसार चेन बदलें।