क्या आपका बैंक अधिकारी सच में बैंक से फोन कर रहा है? इस ठगी का तरीका जानना बेहद जरूरी है!!!
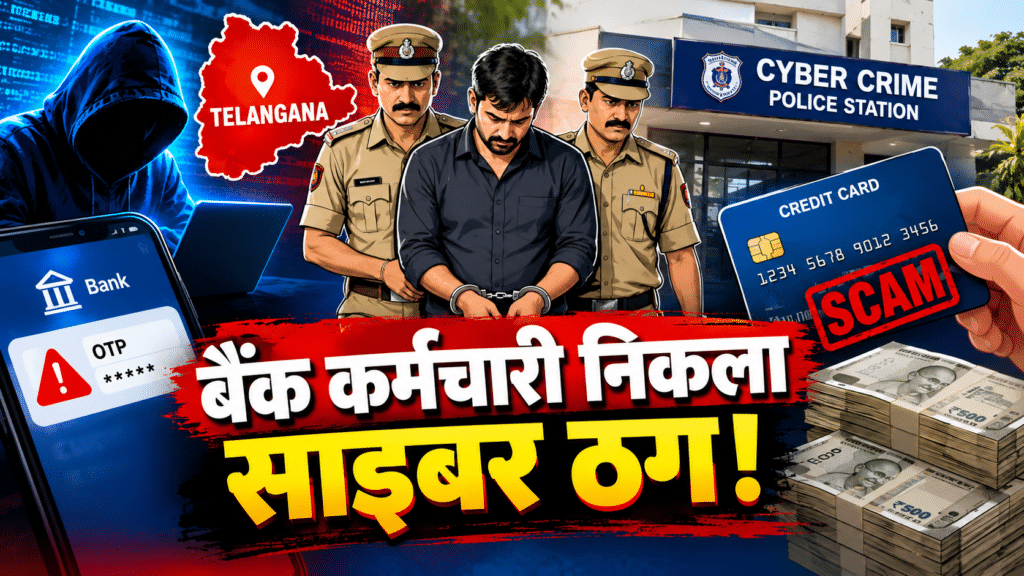
बैंक अधिकारी बनकर करता था फोन, OTP लेते ही खाली हो जाता था खाता; 150 शिकायतों से खुला ₹95 लाख की ठगी का राज…..
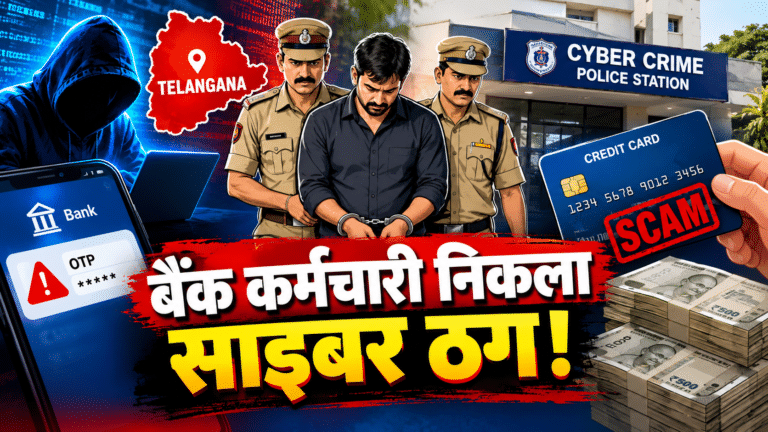
तेलंगाना के आदिलाबाद में साइबर ठगी के एक ऐसे मामले का खुलासा हुआ है, जिसमें आरोपी को बैंकिंग सिस्टम की अंदरूनी जानकारी का फायदा उठाने का आरोप है। पुलिस ने महाराष्ट्र के 25 वर्षीय चैतन्य प्रमोद कुटे को गिरफ्तार किया है। पुलिस के मुताबिक, आरोपी पहले Axis Bank में काम कर चुका था और इसी अनुभव का इस्तेमाल वह लोगों को बैंक अधिकारी बनकर भरोसे में लेने के लिए करता था।
मामला सामने आने के बाद जांच आगे बढ़ी तो पुलिस को पता चला कि आरोपी से जुड़े मामलों की संख्या सिर्फ एक-दो नहीं, बल्कि करीब 150 साइबर शिकायतों तक पहुंचती है। इन शिकायतों में तेलंगाना, महाराष्ट्र और गोवा के पीड़ित शामिल बताए गए हैं और कुल नुकसान करीब ₹95.33 लाख का है।
ठगी का तरीका क्या था?
पुलिस के अनुसार, आरोपी अलग-अलग मोबाइल नंबरों और SIM कार्ड के जरिए बैंक ग्राहकों को फोन करता था। बातचीत की शुरुआत बेहद सामान्य तरीके से होती थी।
वह खुद को बैंक प्रतिनिधि बताकर कहता था कि ग्राहक के क्रेडिट कार्ड को एक्टिवेट या वेरिफाई करना जरूरी है। इसके बाद बातचीत के दौरान वह क्रेडिट कार्ड, बैंक खाते और दूसरी गोपनीय जानकारी हासिल करने की कोशिश करता था।
सबसे महत्वपूर्ण हिस्सा था OTP।
पुलिस का आरोप है कि ग्राहक से OTP हासिल करने के बाद आरोपी उसके खाते से रकम निकालकर अलग-अलग UPI और Amazon-linked accounts में ट्रांसफर करता था। पहचान छिपाने के लिए वह लगातार मोबाइल फोन और SIM कार्ड बदलता था। पूछताछ में पुलिस ने यह भी कहा कि आरोपी ने कथित तौर पर ठगी में इस्तेमाल किया गया एक मोबाइल फोन नष्ट कर दिया था।
एक शिकायत ने खोली पूरी कहानी
इस मामले की जांच उस समय शुरू हुई जब आदिलाबाद के प्रफुल्ल पाटिल ने शिकायत दर्ज कराई।
पुलिस के अनुसार, 23 जुलाई 2026 को उन्हें एक व्यक्ति का फोन आया, जिसने खुद को HDFC Bank का प्रतिनिधि बताया। क्रेडिट कार्ड एक्टिवेशन के नाम पर उनसे गोपनीय जानकारी और OTP हासिल किया गया।
इसके बाद उनके खाते से पांच अलग-अलग ट्रांजैक्शन में ₹73,279 निकाल लिए गए।
शिकायत के बाद पुलिस ने तकनीकी जानकारी और National Cyber Crime Reporting Portal (NCRP) से मिले डेटा की मदद से जांच आगे बढ़ाई। इसी डिजिटल ट्रेल ने कथित तौर पर जांचकर्ताओं को महाराष्ट्र में मौजूद आरोपी तक पहुंचाया। इसके बाद एक विशेष पुलिस टीम महाराष्ट्र गई और आरोपी को गिरफ्तार किया।
150 शिकायतों का मतलब क्या है?
इस केस का सबसे बड़ा सवाल सिर्फ ₹95 लाख की रकम नहीं, बल्कि करीब 150 शिकायतों का सामने आना है।
पुलिस के अनुसार, NCRP से मिले विवरण में आरोपी को तेलंगाना, महाराष्ट्र और गोवा की करीब 150 शिकायतों से जोड़ा गया है। यानी शुरुआती तौर पर सामने आया एक स्थानीय मामला जांच बढ़ने पर अंतरराज्यीय साइबर फ्रॉड नेटवर्क की तरफ इशारा करने लगा।
हालांकि यहां एक जरूरी सावधानी भी है—150 शिकायतों से जुड़ना और 150 मामलों में अदालत द्वारा दोषी साबित होना एक ही बात नहीं है। फिलहाल ये पुलिस जांच में सामने आए आरोप और शिकायतें हैं। मामले की कानूनी प्रक्रिया आगे जारी रहेगी।
पुलिस को क्या मिला?
गिरफ्तारी के दौरान पुलिस ने आरोपी के पास से एक Toyota Hyryder, Apple iPhone 13, Moto G67 और कई SIM cards बरामद किए हैं। इन वस्तुओं को जांच में महत्वपूर्ण डिजिटल और तकनीकी सबूत के तौर पर देखा जा रहा है।
असली खतरा बैंक की जानकारी नहीं, भरोसे का है
इस मामले की सबसे अहम बात यह है कि आरोपी ने लोगों को डराकर नहीं, बल्कि विश्वसनीयता का भ्रम पैदा करके निशाना बनाया।
जब फोन करने वाला व्यक्ति बैंक की भाषा बोलता है, कार्ड के बारे में जानकारी देता है और खुद को बैंक कर्मचारी बताता है, तो सामान्य ग्राहक के लिए उसे नकली पहचानना मुश्किल हो सकता है।
लेकिन यहां एक नियम हमेशा याद रखना चाहिए:
कोई भी बैंक कर्मचारी फोन पर आपका OTP, PIN, CVV या पूरा कार्ड विवरण मांगकर कार्ड एक्टिवेट नहीं करता।
अगर कोई व्यक्ति कहता है कि कार्ड बंद हो जाएगा, KYC खत्म हो जाएगी या कार्ड एक्टिवेट करने के लिए OTP बताना जरूरी है, तो बातचीत तुरंत रोक देना ही सबसे सुरक्षित कदम है।
यह मामला बड़ा क्यों है?
यह घटना एक और महत्वपूर्ण ट्रेंड की तरफ इशारा करती है—साइबर अपराध अब सिर्फ तकनीकी हैकिंग तक सीमित नहीं है। अपराधी अक्सर Social Engineering का इस्तेमाल करते हैं।
यानी वे सिस्टम को हैक करने के बजाय इंसान के भरोसे को हैक करते हैं।
एक तरफ अपराधी बैंकिंग प्रक्रिया की जानकारी का इस्तेमाल करता है, दूसरी तरफ ग्राहक से वही जानकारी हासिल करता है जो बैंकिंग ट्रांजैक्शन को पूरा करने के लिए जरूरी होती है।
तेलंगाना में साइबर अपराध का बढ़ता दबाव भी इस घटना को व्यापक संदर्भ देता है। केंद्र सरकार द्वारा संसद में बताए गए NCRB आंकड़ों के अनुसार, भारत में साइबर फ्रॉड के दर्ज मामलों की संख्या 2020 के 10,395 से बढ़कर 2024 में 29,758 हो गई थी और 2024 में तेलंगाना में ऐसे मामलों की संख्या देश में सबसे अधिक बताई गई थी।
इसलिए ₹95 लाख की यह कहानी सिर्फ एक आरोपी की गिरफ्तारी नहीं है। यह बताती है कि पुराने बैंकिंग अनुभव, मोबाइल SIM की अदला-बदली, फर्जी पहचान और OTP आधारित ट्रांजैक्शन को जोड़कर साइबर अपराधी किस तरह बड़े पैमाने पर लोगों को निशाना बना सकते हैं।
और सबसे महत्वपूर्ण सबक यही है—
बैंक का नाम सुनकर भरोसा मत कीजिए, बैंक की आधिकारिक प्रक्रिया से सत्यापन कीजिए। OTP किसी के साथ साझा मत कीजिए।
अगर पैसा गलती से चला भी जाए, तो तुरंत 1930 साइबर हेल्पलाइन और National Cyber Crime Reporting Portal पर शिकायत करना बेहद जरूरी है। समय पर शिकायत करने से ट्रांजैक्शन को रोकने या रकम को फ्रीज कराने की संभावना बढ़ सकती है।