चालान भरने का मैसेज आया, लिंक दबाया और बैंक खाता खाली—साइबर ठगों ने ऐसे उड़ाए लाखों रुपये!
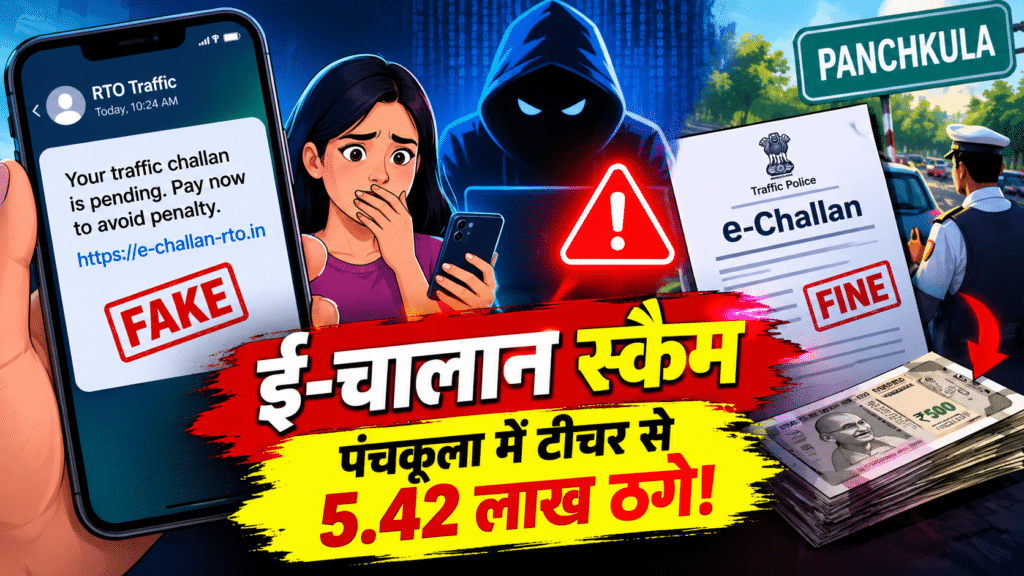
फर्जी ई-चालान का एक लिंक और खाते से उड़ गए ₹5.42 लाख, पंचकूला की ट्यूटर साइबर ठगी का शिकार……
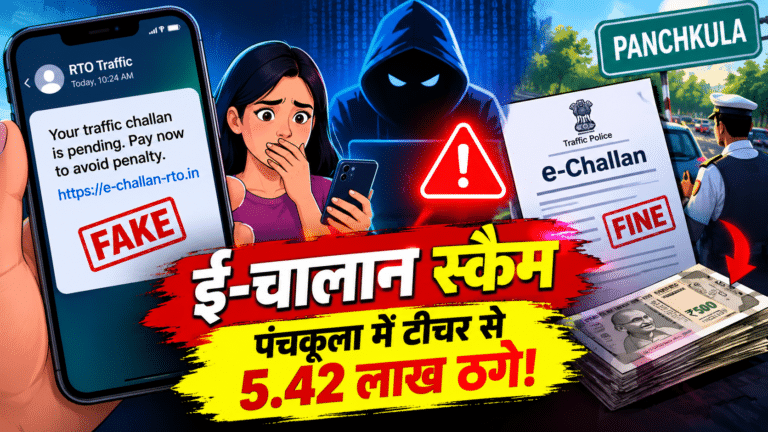
पंचकूला में साइबर ठगी का एक ऐसा मामला सामने आया है, जिसमें सिर्फ एक संदिग्ध ई-चालान लिंक पर क्लिक करना एक ट्यूटर को भारी पड़ गया। साइबर ठगों ने ट्रैफिक चालान के नाम पर भेजे गए मैसेज का इस्तेमाल कर कथित तौर पर उसके बैंक खाते से ₹5,42,886 निकाल लिए।
मामला पंचकूला के सेक्टर-20 की रहने वाली नुसरत परवीन से जुड़ा है। पुलिस के मुताबिक, 25 सितंबर को उन्हें एक SMS मिला। मैसेज में ऐसा दिखाया गया था कि उनके नाम पर कोई पेंडिंग ट्रैफिक चालान है और उसे ऑनलाइन निपटाने के लिए एक लिंक दिया गया है।
मैसेज सामान्य सरकारी सूचना जैसा दिखाई दिया। इसी वजह से उन्होंने लिंक खोल दिया। इसके बाद कुछ दिनों तक उन्हें किसी बड़ी गड़बड़ी का अंदाजा नहीं हुआ।
लेकिन 30 सितंबर को उनके फोन पर बैंक खाते से होने वाले अनधिकृत लेनदेन के अलर्ट आने लगे। जब उन्होंने जांच की तो पता चला कि खाते से चार अलग-अलग ट्रांजैक्शन के जरिए कुल ₹5.42 लाख से ज्यादा रकम निकाली जा चुकी थी।
यानी ठगी का असली खेल केवल चालान भरने का नहीं था। फर्जी लिंक के पीछे साइबर अपराधियों का मकसद बैंकिंग जानकारी या डिजिटल एक्सेस हासिल करना था।
सबसे खतरनाक बात क्या है?
इस तरह के फ्रॉड में साइबर अपराधी लोगों की एक आम आदत का फायदा उठाते हैं—सरकारी जुर्माने या चालान का नाम देखकर तुरंत कार्रवाई करना।
मैसेज में अक्सर ऐसी भाषा इस्तेमाल की जाती है जिससे व्यक्ति डर जाए कि अगर उसने तुरंत भुगतान नहीं किया तो उस पर अतिरिक्त जुर्माना लग सकता है, वाहन से जुड़ी कार्रवाई हो सकती है या कानूनी परेशानी आ सकती है।
यहीं पर Fear + Urgency यानी डर और जल्दबाजी का इस्तेमाल किया जाता है।
पंचकूला पुलिस पहले भी नागरिकों को ऐसे फर्जी ई-चालान संदेशों को लेकर चेतावनी दे चुकी है। पुलिस के मुताबिक, ठग SMS या WhatsApp के जरिए ऐसे लिंक भेजते हैं जो देखने में सरकारी वेबसाइट जैसे लग सकते हैं।
सिर्फ वेबसाइट की कॉपी नहीं, मोबाइल भी निशाने पर
यह खतरा केवल फर्जी वेबसाइट तक सीमित नहीं है।
2026 में सामने आए दूसरे मामलों में साइबर अपराधियों ने फर्जी e-challan APK और RTO ऐप के नाम पर Android मोबाइल यूजर्स को निशाना बनाया है। ऐसे malicious apps SMS पढ़ने, OTP तक पहुंचने और संवेदनशील जानकारी हासिल करने जैसी क्षमताओं का दुरुपयोग कर सकते हैं।
अप्रैल 2026 में पंचकूला में सामने आए एक अन्य मामले में एक व्यक्ति को कथित फर्जी चालान के नाम पर WhatsApp से APK फाइल भेजी गई थी। उसे खोलने के बाद उसके खाते से लाखों रुपये के अनधिकृत लेनदेन हुए थे।
इसलिए एक महत्वपूर्ण फर्क समझना जरूरी है:
SMS में आया लिंक → फर्जी वेबसाइट का खतरा
APK डाउनलोड/इंस्टॉल → मोबाइल में खतरनाक सॉफ्टवेयर आने का खतरा
दोनों मामलों में नुकसान बहुत बड़ा हो सकता है।
असली ई-चालान कैसे चेक करें?
सबसे सुरक्षित तरीका है कि SMS में दिए लिंक पर क्लिक करने के बजाय खुद आधिकारिक पोर्टल खोलें।
भारत सरकार का आधिकारिक e-Challan पोर्टल echallan.parivahan.gov.in है। पंचकूला पुलिस ने भी नागरिकों से चालान की जानकारी इसी तरह आधिकारिक माध्यम से सत्यापित करने की सलाह दी है।
पुराने मामलों की रिपोर्टिंग में भी यही सामने आया है कि असली चालान में वाहन, मालिक, उल्लंघन और चालान से जुड़ी विस्तृत जानकारी मिलती है, जबकि फर्जी संदेशों में अक्सर केवल भुगतान के लिए लिंक पर जोर दिया जाता है।
इस मामले में पुलिस ने क्या किया?
ठगी का पता चलते ही पीड़िता ने National Cyber Crime Helpline 1930 पर संपर्क किया और बाद में Cyber Crime Police Station में शिकायत दर्ज कराई।
पुलिस ने मामले में Bharatiya Nyaya Sanhita की धारा 316(2) और 318(4) के तहत केस दर्ज कर डिजिटल ट्रेल और पैसे के लेनदेन की जांच शुरू की है।
यहां समय बहुत महत्वपूर्ण है। अगर बैंक खाते से पैसा निकल गया है तो पीड़ित को इंतजार नहीं करना चाहिए। 1930 पर तुरंत शिकायत करना और बैंक को भी तत्काल सूचित करना जरूरी है। साइबर फ्रॉड में शुरुआती कार्रवाई से रकम को आगे ट्रांसफर होने से रोकने की संभावना बढ़ सकती है।
आम आदमी के लिए 5 बड़े सबक
1. SMS में आया चालान लिंक = पहले जांच, फिर कार्रवाई।
मैसेज देखकर तुरंत भुगतान न करें।
2. लिंक पर क्लिक करने के बजाय वेबसाइट खुद खोलें।
ब्राउजर में आधिकारिक e-Challan पोर्टल टाइप करके चालान चेक करें।
3. APK फाइल बिल्कुल डाउनलोड न करें।
खासकर WhatsApp, SMS या Telegram से आई कथित RTO/e-Challan ऐप फाइल से सावधान रहें।
4. OTP, PIN, CVV और बैंकिंग पासवर्ड कभी साझा न करें।
सरकारी चालान के नाम पर कोई व्यक्ति फोन करके ये जानकारी मांगे तो उसे संदिग्ध मानें।
5. पैसा निकल गया है तो समय बर्बाद न करें।
तुरंत 1930 पर शिकायत करें और अपने बैंक को सूचित करें।
असली खतरा लिंक नहीं, जल्दबाजी है
इस मामले की सबसे बड़ी सीख यही है कि साइबर ठग हमेशा तकनीक से ही लोगों को नहीं हराते। कई बार वे डर, जल्दबाजी और सरकारी कार्रवाई के नाम का इस्तेमाल करते हैं।
एक सामान्य व्यक्ति सोचता है—“चालान होगा तो अभी भर देता हूं।”
ठग इसी कुछ सेकंड की जल्दबाजी का इंतजार करते हैं।
इसलिए अगली बार अगर मोबाइल पर “आपका e-Challan pending है” जैसा मैसेज आए, तो भुगतान करने से पहले सिर्फ एक काम करें—
SMS के लिंक को भूल जाइए और चालान की जानकारी आधिकारिक पोर्टल से खुद जांचिए।
यही कुछ सेकंड आपको लाखों रुपये के नुकसान से बचा सकते हैं।