WhatsApp से लेकर बैंक खाते तक साइबर अपराधियों की नजर, छोटी सी लापरवाही बन सकती है बड़ी आर्थिक तबाही।
I4C की चेतावनी: साइबर ठगों के नए जाल से बचना जरूरी, एक गलती से बैंक खाता हो सकता है खाली…..
भारत में डिजिटल भुगतान और ऑनलाइन सेवाओं के बढ़ते इस्तेमाल के साथ साइबर फ्रॉड का तरीका भी तेजी से बदल रहा है। ठग अब केवल फर्जी फोन कॉल या OTP तक सीमित नहीं हैं। वे नकली सरकारी अधिकारी, बैंक कर्मचारी, निवेश सलाहकार, डिलीवरी एजेंट और यहां तक कि कारोबारी अधिकारियों की पहचान का इस्तेमाल करके लोगों को निशाना बना रहे हैं।
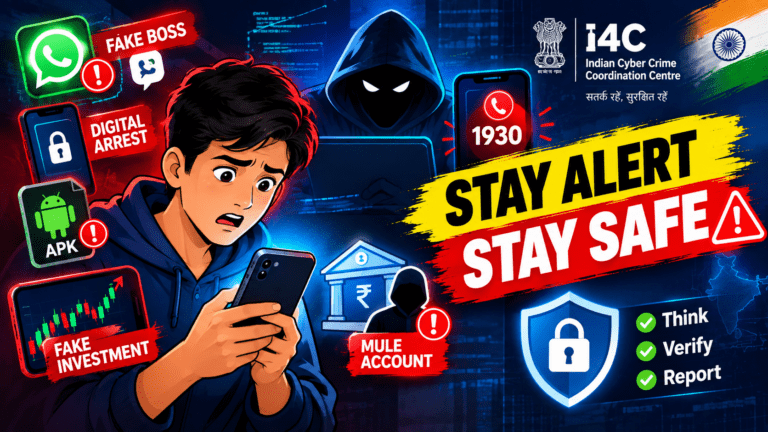
Indian Cyber Crime Coordination Centre (I4C), जो गृह मंत्रालय के तहत काम करता है, समय-समय पर अलग-अलग तरह के साइबर खतरों को लेकर एडवाइजरी जारी करता है। I4C की एडवाइजरी सूची में बैंकिंग फ्रॉड, निवेश ठगी, फर्जी नौकरी, मैलवेयर, सोशल मीडिया और दूसरे डिजिटल अपराधों से जुड़े खतरे शामिल हैं।
अब ठगी सिर्फ फोन कॉल से नहीं होती
साइबर अपराधियों का सबसे बड़ा हथियार तकनीक के साथ-साथ डर, लालच और जल्दबाजी है। ठग पहले भरोसा पैदा करते हैं और फिर ऐसा दबाव बनाते हैं कि पीड़ित बिना पूरी जांच किए पैसे भेज देता है।
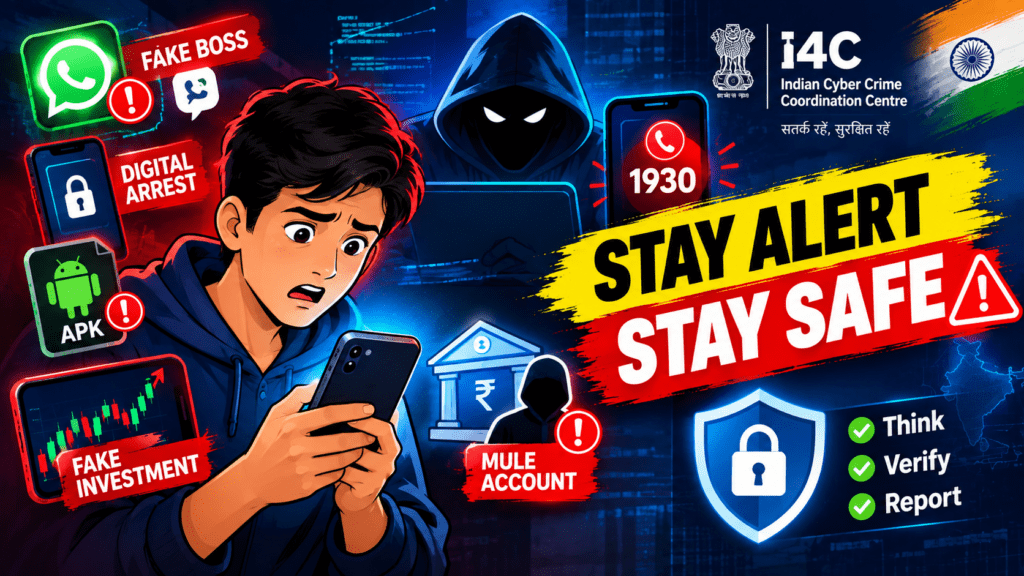
उदाहरण के तौर पर Digital Arrest Scam में अपराधी पुलिस, CBI, ED या दूसरे सरकारी अधिकारियों का रूप धारण कर वीडियो कॉल करते हैं। पीड़ित को बताया जाता है कि उसके नाम से कोई अपराध हुआ है या उसका बैंक खाता किसी अवैध गतिविधि से जुड़ा है। इसके बाद गिरफ्तारी से बचने के नाम पर पैसे ट्रांसफर करवाए जाते हैं।
I4C पहले भी स्पष्ट कर चुका है कि पुलिस, CBI या ED वीडियो कॉल के जरिए किसी व्यक्ति को गिरफ्तार नहीं करती।
इस खतरे की गंभीरता का अंदाजा हाल की घटनाओं से लगाया जा सकता है। सितंबर 2026 में पुणे के एक 70 वर्षीय पूर्व सैन्यकर्मी से कथित Digital Arrest के नाम पर करीब ₹1.28 करोड़ की ठगी की रिपोर्ट सामने आई। ठगों ने खुद को Telecom Headquarters और Crime Branch से जुड़ा अधिकारी बताया और फर्जी दस्तावेजों के जरिए पीड़ित का भरोसा जीता।
WhatsApp भी बन रहा है नया निशाना
I4C ने हाल में कंपनियों और वित्तीय पेशेवरों को ‘Boss Scam’ को लेकर चेतावनी दी। इस तरीके में अपराधी WhatsApp अकाउंट पर कब्जा करने के लिए ऐसे फाइल भेजते हैं जो देखने में Bank Statement, RBI या MCA document जैसी लगती हैं।
गृह मंत्रालय के अनुसार, कुछ मामलों में .zip फाइल के भीतर खतरनाक Windows executable और DLL फाइलें छिपी होती हैं। अकाउंट पर कब्जा करने के बाद अपराधी वरिष्ठ अधिकारी की पहचान का इस्तेमाल कर कर्मचारियों से बैंक खातों में पैसा ट्रांसफर करने को कह सकते हैं। अगस्त 2026 में I4C ने बताया कि इस अभियान से जुड़े संभावित पीड़ितों को हजारों SMS के जरिए चेतावनी दी गई और संदिग्ध infrastructure को रोकने के लिए संबंधित एजेंसियों के साथ कार्रवाई की गई।
इसका सीधा मतलब है कि किसी परिचित व्यक्ति के WhatsApp से आई फाइल भी अपने आप सुरक्षित नहीं मानी जा सकती।
Fake APK और Malicious App का खतरा
एक और गंभीर खतरा Fake APK और Malicious Android Apps का है। साइबर अपराधी सोशल मीडिया विज्ञापनों या नकली वेबसाइटों के जरिए लोगों को ऐप डाउनलोड करने के लिए आकर्षित कर सकते हैं।
I4C से जुड़ी हालिया चेतावनी के अनुसार, कुछ संदिग्ध Android ऐप मनोरंजन या वयस्क सामग्री के नाम पर लोगों को लुभाकर बाहरी वेबसाइट से APK डाउनलोड करवाते हैं। ऐसे ऐप फोन की Accessibility Permissions का दुरुपयोग कर डिवाइस पर नियंत्रण हासिल करने और अनधिकृत वित्तीय गतिविधियां करने की कोशिश कर सकते हैं।
इसलिए Google Play Store या Apple App Store के बाहर से मिला कोई APK केवल इसलिए सुरक्षित नहीं हो जाता क्योंकि वह किसी विज्ञापन या परिचित लिंक से आया है।
Investment Scam में पहले मुनाफा, बाद में बड़ा नुकसान
निवेश से जुड़ी ठगी में अपराधी अक्सर WhatsApp और Telegram ग्रुप बनाकर शेयर बाजार, IPO या cryptocurrency में भारी मुनाफे का दावा करते हैं।
I4C की एक पूर्व एडवाइजरी में बताया गया था कि ठग नकली trading applications या websites के जरिए लोगों से पैसा जमा करवाते हैं। शुरुआत में छोटे लाभ दिखाकर भरोसा बनाया जा सकता है। जब पीड़ित बड़ी रकम लगा देता है, तब withdrawal रोक दिया जाता है या आरोपी संपर्क खत्म कर देते हैं।
यानी स्क्रीन पर दिखाई दे रहा मुनाफा जरूरी नहीं कि वास्तविक पैसा हो।
Mule Account भी साइबर अपराध की बड़ी कड़ी
साइबर फ्रॉड की रकम अक्सर सीधे मुख्य आरोपी के खाते में नहीं जाती। इसके लिए Mule Account यानी ऐसे बैंक खातों का इस्तेमाल किया जाता है जिन्हें किराए पर लिया गया हो या किसी अन्य व्यक्ति के नाम पर संचालित किया जा रहा हो।
I4C ने लोगों को बैंक खाते, कंपनी रजिस्ट्रेशन या दूसरे वित्तीय दस्तावेज किसी व्यक्ति को किराए पर देने या बेचने के खिलाफ चेताया है। ऐसे खातों में अपराध की रकम आने पर खाताधारक भी कानूनी जांच के दायरे में आ सकता है।
सितंबर 2026 में ओडिशा के बलांगीर में पुलिस ने कथित Mule Account नेटवर्क पर कार्रवाई की। पुलिस के अनुसार, कई साइबर फ्रॉड से जुड़ी रकम ऐसे खातों के जरिए घुमाई जा रही थी।
ठगी हो जाए तो सबसे महत्वपूर्ण है समय
साइबर फ्रॉड में पीड़ित अक्सर शर्म या डर के कारण पुलिस से संपर्क करने में देर कर देता है। यही देरी ठगों के लिए सबसे बड़ा फायदा बन जाती है।
अगर खाते से पैसा निकल गया है तो तुरंत 1930 Cyber Crime Helpline पर शिकायत करें और National Cyber Crime Reporting Portal पर रिपोर्ट दर्ज करें। I4C के पोर्टल पर संदिग्ध मोबाइल नंबर, ई-मेल, बैंक खाता, वेबसाइट URL और दूसरे identifiers को खोजने तथा रिपोर्ट करने की सुविधा भी उपलब्ध है।
असली खतरा क्या है?
इन एडवाइजरी को केवल अलग-अलग Scam की सूची समझना सही नहीं होगा। इनके पीछे एक बड़ा पैटर्न दिखाई देता है—Cybercrime अब तकनीक और Social Engineering दोनों का मिश्रण बन चुका है।
ठग पहले आपकी जानकारी जुटाते हैं, फिर सही व्यक्ति या संस्था की नकल करते हैं, उसके बाद डर या लालच पैदा करते हैं और अंत में आपको खुद पैसा ट्रांसफर करने के लिए मजबूर करते हैं।
इसलिए बचाव का सबसे महत्वपूर्ण नियम है:
अनजान लिंक पर क्लिक न करें, संदिग्ध APK इंस्टॉल न करें, OTP/PIN/पासवर्ड साझा न करें, वीडियो कॉल पर अधिकारी बनकर धमकाने वाले व्यक्ति पर भरोसा न करें और निवेश के असाधारण मुनाफे वाले दावों की स्वतंत्र रूप से जांच करें।
I4C के Cyber Crime Portal पर Cyber Safety Tips, Citizen Manual और अलग-अलग प्रकार के Fraud Awareness Resources भी उपलब्ध हैं।
निष्कर्ष
साइबर ठगी से बचने का मतलब इंटरनेट का इस्तेमाल बंद करना नहीं है। जरूरत है हर डिजिटल संपर्क को सत्यापित करने की आदत विकसित करने की।
आज ठग फर्जी पुलिस अधिकारी बन सकता है, कल बैंक कर्मचारी, कंपनी का बॉस या निवेश विशेषज्ञ। चेहरे, आवाज, लोगो और दस्तावेज की नकल करना पहले से आसान हो चुका है।
इसलिए डिजिटल दुनिया में सबसे सुरक्षित तरीका यही है—घबराकर फैसला न लें, लालच में पैसा न लगाएं और किसी भी संदिग्ध गतिविधि की तुरंत रिपोर्ट करें।