Google पर मिला अस्पताल का नंबर हमेशा सही नहीं, एक कॉल के बाद WhatsApp APK से UPI तक पहुंच सकते हैं ठग।
Google पर अस्पताल का नंबर खोजना पड़ा भारी! फर्जी APK से UPI और OTP चोरी की चेतावनी…..
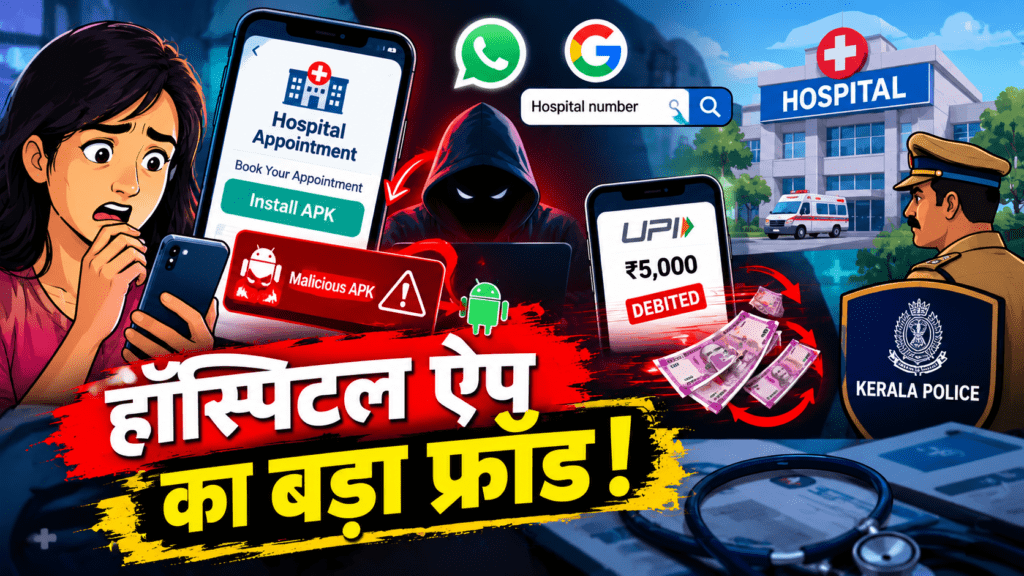
तिरुवनंतपुरम: अस्पताल में अपॉइंटमेंट लेने के लिए Google पर फोन नंबर खोजना अब साइबर ठगी का नया रास्ता बनता दिखाई दे रहा है। केरल पुलिस ने लोगों को ऐसे साइबर फ्रॉड से सावधान किया है, जिसमें ठग खुद को अस्पताल का कर्मचारी बताकर मरीजों को WhatsApp के जरिए फर्जी APK फाइल भेजते हैं। दावा किया जाता है कि इस ऐप से अस्पताल की अपॉइंटमेंट बुक हो जाएगी, लेकिन इसे इंस्टॉल करते ही मोबाइल और उसमें मौजूद वित्तीय जानकारी खतरे में पड़ सकती है।
ठगी की शुरुआत Google Search से
इस पूरे फ्रॉड का सबसे महत्वपूर्ण हिस्सा यह है कि ठगी सीधे बैंक खाते से शुरू नहीं होती। इसकी शुरुआत Google पर अस्पताल का फोन नंबर या OPD अपॉइंटमेंट नंबर खोजने से हो सकती है।
पुलिस के मुताबिक, साइबर अपराधी इंटरनेट सर्च में अस्पताल के नाम से फर्जी संपर्क नंबर सामने लाते हैं। मरीज उस नंबर पर फोन करता है तो दूसरी तरफ मौजूद व्यक्ति खुद को अस्पताल का कर्मचारी बताकर बातचीत करता है।
इसके बाद वह कहता है कि अपॉइंटमेंट बुक करने के लिए एक ऐप डाउनलोड करना होगा। कुछ मामलों में यह फाइल WhatsApp पर भेजी जाती है। फाइल का नाम भी ऐसा रखा जा सकता है जिससे वह अस्पताल की आधिकारिक एप्लिकेशन जैसी लगे।
यहीं से असली खतरा शुरू होता है।
APK फाइल क्या होती है और खतरा कहां है?
APK यानी Android Package Kit Android फोन में ऐप इंस्टॉल करने वाली फाइल होती है। केवल APK होना अपने आप में वायरस या फ्रॉड का प्रमाण नहीं है। असली समस्या तब पैदा होती है जब कोई अनजान व्यक्ति WhatsApp, SMS या किसी संदिग्ध लिंक के जरिए APK भेजकर उसे इंस्टॉल करने के लिए दबाव बनाए।
केरल पुलिस के अनुसार, ऐसे malicious APK मोबाइल की संवेदनशील जानकारी तक पहुंच बना सकते हैं। इससे फोन में मौजूद OTP, SMS, notifications और UPI से जुड़ी जानकारी साइबर अपराधियों के हाथ लग सकती है। कुछ मामलों में मौजूदा payment apps का दुरुपयोग या बिना जानकारी के दूसरे payment apps की installation भी संभव हो सकती है।
इसका मतलब यह है कि ठगी के लिए हमेशा बैंक की वेबसाइट हैक करना जरूरी नहीं है। कभी-कभी अपराधी यूजर के अपने फोन को ही ठगी का माध्यम बना देते हैं।
UPI Lite वालों को खास सावधानी क्यों?
केरल पुलिस ने UPI Lite इस्तेमाल करने वाले लोगों को भी विशेष रूप से सतर्क किया है।
UPI Lite में निर्धारित सीमा के भीतर कुछ छोटे भुगतान ऐसे तरीके से किए जा सकते हैं जिनमें हर बार अलग से OTP की जरूरत नहीं पड़ती। इसलिए अगर फोन किसी malicious app की वजह से compromise हो गया है तो छोटे-छोटे अनधिकृत लेनदेन भी चिंता का संकेत हो सकते हैं।
पुलिस ने खास तौर पर कहा है कि ₹1,000 से कम के संदिग्ध लेनदेन को भी नजरअंदाज न करें। कई छोटी रकम मिलकर बड़ा नुकसान कर सकती हैं।
सबसे बड़ा सबक: Google पर दिखा नंबर हमेशा असली नहीं
इस मामले की सबसे अहम बात यही है कि किसी प्रतिष्ठित अस्पताल का नाम Google Search में दिखाई देना और उसके साथ दिख रहा फोन नंबर सही होना—दो अलग बातें हैं।
इसलिए अस्पताल का नंबर मिलने के बाद सीधे उसी नंबर पर भरोसा करने के बजाय उसे अस्पताल की official website, verified social-media account या अन्य आधिकारिक माध्यम से मिलाना जरूरी है।
केरल पुलिस ने साफ चेतावनी दी है कि appointment booking, KYC या refund जैसे बहानों से WhatsApp पर भेजी गई अज्ञात APK फाइल इंस्टॉल नहीं करनी चाहिए।
अगर APK गलती से इंस्टॉल कर ली तो क्या करें?
अगर किसी व्यक्ति ने ऐसी संदिग्ध फाइल इंस्टॉल कर ली है और उसके बाद फोन में असामान्य गतिविधि दिखाई देती है, तो पुलिस ने तुरंत कार्रवाई करने की सलाह दी है।
पहला कदम: मोबाइल का इंटरनेट कनेक्शन बंद करें।
दूसरा कदम: बैंक और संबंधित UPI/payment service provider से तुरंत संपर्क करके खाते और भुगतान सुविधाओं को सुरक्षित कराने की कोशिश करें।
तीसरा कदम: अगर पैसे निकल गए हैं तो तुरंत 1930 साइबर क्राइम हेल्पलाइन पर शिकायत करें और National Cyber Crime Reporting Portal पर रिपोर्ट दर्ज करें। सरकारी पोर्टल के अनुसार, वित्तीय साइबर फ्रॉड में 1930 पर तत्काल रिपोर्टिंग की सुविधा उपलब्ध है।
यह सिर्फ अस्पताल तक सीमित खतरा नहीं
इस तरह की ठगी का मूल तरीका trust + urgency + fake app पर आधारित है। आज बहाना अस्पताल की अपॉइंटमेंट हो सकता है, कल KYC, बिजली बिल, गैस कनेक्शन, बैंक अपडेट या refund का।
केरल पुलिस के आधिकारिक साइबर सुरक्षा संसाधनों में भी अनजान ऐप और संदिग्ध डिजिटल गतिविधियों से सावधान रहने की सलाह दी गई है। पुलिस का Cyberwall प्लेटफॉर्म संदिग्ध वेबसाइट, URL, ईमेल, SMS, फोन नंबर और अन्य डिजिटल पहचान की जांच में भी सहायता उपलब्ध कराने के उद्देश्य से बनाया गया है।
आम लोगों के लिए 7 जरूरी नियम
- Google Search से मिले अस्पताल नंबर को blindly भरोसा न करें।
- नंबर को अस्पताल की official website से cross-check करें।
- WhatsApp से आया hospital appointment APK इंस्टॉल न करें।
- अनजान ऐप को SMS, Notifications, Contacts या Phone access की अनुमति न दें।
- ₹1,000 से कम के संदिग्ध UPI transactions को भी गंभीरता से लें।
- संदिग्ध APK इंस्टॉल होने पर इंटरनेट बंद करके बैंक/UPI provider से तुरंत संपर्क करें।
- पैसे की ठगी होने पर 1930 पर तुरंत शिकायत करें।
निष्कर्ष: साइबर ठग अब केवल बैंक कर्मचारी या पुलिस अधिकारी बनकर फोन नहीं कर रहे। वे लोगों की रोजमर्रा की जरूरतों—जैसे अस्पताल में अपॉइंटमेंट—को भी ठगी का रास्ता बना रहे हैं। इस मामले में सबसे महत्वपूर्ण सुरक्षा नियम सरल है: किसी भी अनजान व्यक्ति के कहने पर WhatsApp से APK डाउनलोड न करें और अस्पताल का संपर्क नंबर हमेशा आधिकारिक स्रोत से सत्यापित करें।