AIIMS पटना के संस्थापक निदेशक भी साइबर ठगी के शिकार, बिना OTP साझा किए खाते से निकले ₹3.22 लाख!!!
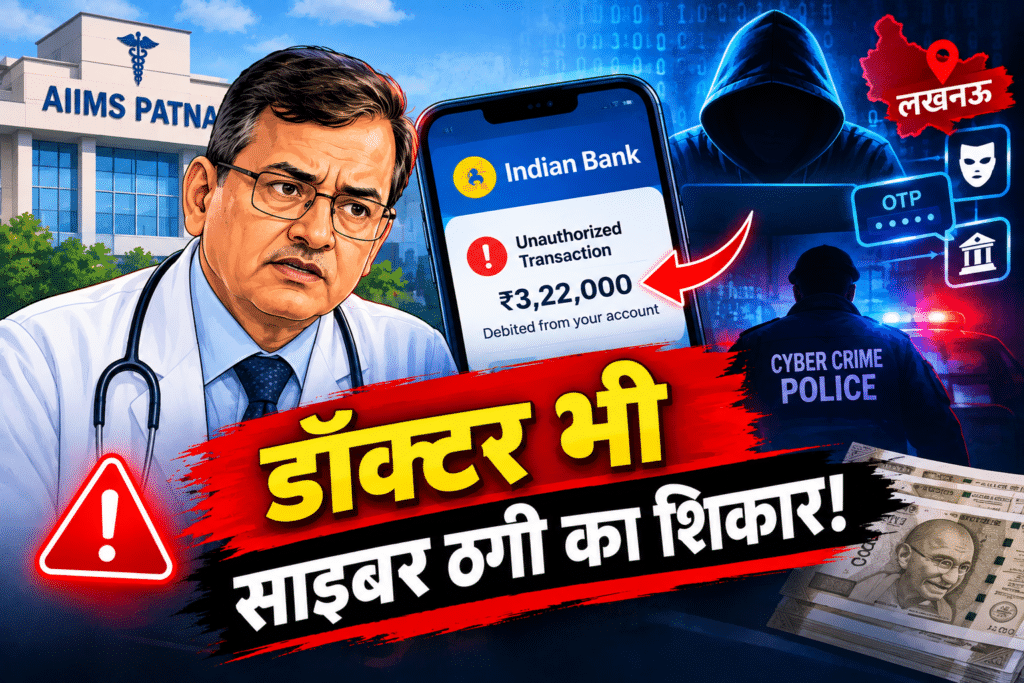
AIIMS पटना के संस्थापक निदेशक के खाते से ₹3.22 लाख की साइबर ठगी, दो महीने तक चलता रहा खेल……
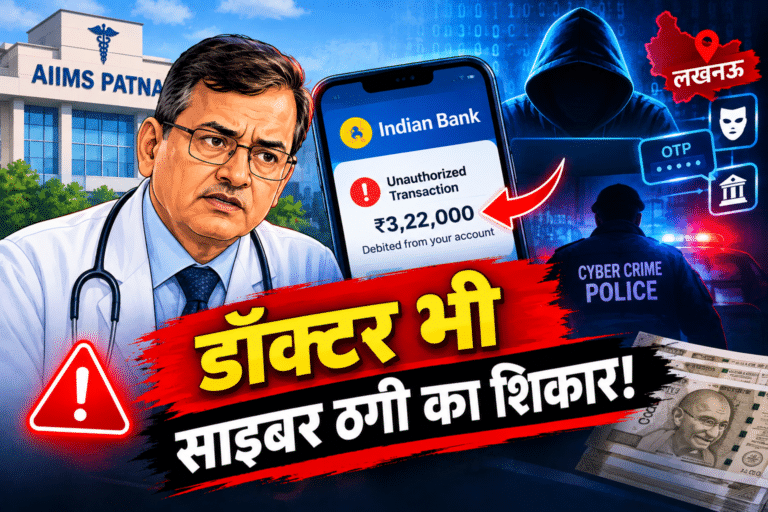
लखनऊ: साइबर ठगी का खतरा अब सिर्फ आम बैंक ग्राहकों तक सीमित नहीं है। तकनीक और बैंकिंग की जानकारी रखने वाले लोगों के खाते भी अपराधियों के निशाने पर आ रहे हैं। ताजा मामला लखनऊ का है, जहां AIIMS पटना के Founding Director और वरिष्ठ हड्डी रोग विशेषज्ञ प्रो. डॉ. गिरीश कुमार सिंह के बैंक खाते से कथित तौर पर ₹3,22,408 की अनधिकृत निकासी हो गई।
72 वर्षीय डॉ. सिंह वर्तमान में Prasad Institute of Medical Sciences से जुड़े हैं और लखनऊ के निशातगंज इलाके में रहते हैं। पुलिस के अनुसार, उनके Indian Bank खाते से 3 जुलाई से 15 सितंबर 2026 के बीच कई ऐसे लेनदेन हुए, जिनकी उन्होंने अनुमति नहीं दी थी। यानी यह कोई एक बार की निकासी नहीं थी, बल्कि रकम अलग-अलग लेनदेन के जरिए धीरे-धीरे खाते से निकलती रही।
OTP नहीं दिया, फिर खाते से पैसे कैसे निकले?
इस मामले की सबसे अहम बात यह है कि डॉ. सिंह ने पुलिस को बताया कि उन्होंने किसी व्यक्ति के साथ OTP, पासवर्ड या अन्य गोपनीय बैंकिंग जानकारी साझा नहीं की थी।
यही वजह है कि जांच का एक महत्वपूर्ण हिस्सा यह पता लगाना है कि आखिर अपराधियों ने खाते से अनधिकृत लेनदेन करने के लिए किस तरीके का इस्तेमाल किया। फिलहाल उपलब्ध जानकारी के आधार पर यह कहना संभव नहीं है कि ठगों ने बैंकिंग क्रेडेंशियल चोरी किए, किसी डिजिटल माध्यम का दुरुपयोग किया या किसी अन्य तकनीकी रास्ते से खाते तक पहुंच बनाई।
इसलिए इस मामले में किसी खास तकनीक या व्यक्ति को जिम्मेदार ठहराना अभी जल्दबाजी होगी। पुलिस बैंकिंग रिकॉर्ड और डिजिटल ट्रेल की जांच कर रही है।
पैसे कटने के बाद चला पता
रिपोर्ट के मुताबिक, डॉ. सिंह को खाते से रकम निकलने की जानकारी तब हुई, जब अनधिकृत लेनदेन के बाद उनके खाते से पैसे कट चुके थे।
उन्होंने 18 सितंबर 2026 को National Cyber Crime Reporting Portal (NCRP) पर शिकायत दर्ज कराई। इसके बाद लखनऊ की महानगर पुलिस ने मामला दर्ज करके जांच शुरू की।
जांच की जिम्मेदारी सब-इंस्पेक्टर जय करण सिंह भदौरिया को दी गई है। पुलिस बैंक स्टेटमेंट, लेनदेन का रिकॉर्ड और डिजिटल साक्ष्यों की जांच कर रही है। साथ ही यह पता लगाने का प्रयास किया जा रहा है कि पैसा किन खातों तक पहुंचा और उन खातों के पीछे कौन लोग हैं।
AIIMS पटना की आधिकारिक वेबसाइट भी करती है पुष्टि
यहां एक महत्वपूर्ण तथ्य अलग से समझना जरूरी है। AIIMS पटना की आधिकारिक वेबसाइट के अनुसार प्रो. डॉ. गिरीश कुमार सिंह ने 1 नवंबर 2011 को संस्थान के Founding Director के रूप में कार्यभार संभाला था। संस्थान की आधिकारिक टाइमलाइन के अनुसार AIIMS पटना का औपचारिक उद्घाटन 25 सितंबर 2012 को हुआ था।
इससे यह स्पष्ट होता है कि खबर में उन्हें AIIMS पटना का संस्थापक निदेशक बताए जाने का आधार संस्थान के आधिकारिक रिकॉर्ड में भी मौजूद है।
असली चिंता ₹3.22 लाख से बड़ी है
पहली नजर में ₹3.22 लाख की रकम किसी बड़े डिजिटल फ्रॉड की तुलना में कम लग सकती है, लेकिन इस घटना का महत्वपूर्ण पहलू अनधिकृत बैंकिंग लेनदेन का लंबे समय तक जारी रहना है।
3 जुलाई से 15 सितंबर के बीच अलग-अलग लेनदेन होना बताता है कि किसी खाते में संदिग्ध गतिविधि की पहचान समय पर होना कितना जरूरी है। हालांकि इस मामले में यह निष्कर्ष निकालना अभी सही नहीं होगा कि बैंक की सुरक्षा व्यवस्था में ही कमी थी। इसकी पुष्टि जांच और बैंक रिकॉर्ड की समीक्षा के बाद ही हो सकती है।
साइबर अपराधों में अपराधी हमेशा फोन करके OTP मांगें, ऐसा जरूरी नहीं है। कई तरह के फिशिंग, मालवेयर, चोरी हुए क्रेडेंशियल, SIM से जुड़े जोखिम, डिवाइस एक्सेस या अन्य डिजिटल माध्यम इस्तेमाल किए जा सकते हैं। लेकिन डॉ. सिंह के मामले में इनमें से कौन-सा तरीका अपनाया गया, यह अभी जांच का विषय है।
बैंक ग्राहकों के लिए क्या सीख?
इस घटना से सबसे बड़ी सीख यह है कि बैंक SMS, ऐप नोटिफिकेशन और खाते की स्टेटमेंट को नजरअंदाज नहीं करना चाहिए।
अगर किसी खाते से ऐसा लेनदेन दिखाई देता है जिसे ग्राहक ने नहीं किया है, तो बैंक को तुरंत इसकी जानकारी देना महत्वपूर्ण है। RBI के ग्राहक संरक्षण संबंधी नियमों के अनुसार अनधिकृत इलेक्ट्रॉनिक लेनदेन की सूचना जल्द देने से ग्राहक की देनदारी से जुड़े अधिकार प्रभावित हो सकते हैं। कुछ परिस्थितियों में, यदि ग्राहक की गलती नहीं है और निर्धारित समय में बैंक को सूचना दी जाती है, तो ग्राहक को Zero Liability का लाभ मिल सकता है।
साथ ही, साइबर वित्तीय धोखाधड़ी होने पर सरकार का 1930 Cyber Crime Helpline उपलब्ध है। National Cyber Crime Reporting Portal के अनुसार वित्तीय साइबर फ्रॉड की तत्काल रिपोर्ट 1930 पर की जा सकती है और ऑनलाइन शिकायत भी दर्ज की जा सकती है।
अभी तक क्या पता चला?
- पीड़ित: प्रो. डॉ. गिरीश कुमार सिंह, उम्र 72 वर्ष
- पहचान: AIIMS पटना के Founding Director और वरिष्ठ ऑर्थोपेडिक प्रोफेसर
- रकम: ₹3,22,408
- बैंक: Indian Bank
- लेनदेन की अवधि: 3 जुलाई से 15 सितंबर 2026
- शिकायत: 18 सितंबर को National Cyber Crime Reporting Portal पर
- जांच: महानगर पुलिस, लखनऊ
- मुख्य जांच बिंदु: अनधिकृत लेनदेन का डिजिटल ट्रेल और रकम के अंतिम लाभार्थी
- आरोपियों की स्थिति: उपलब्ध रिपोर्टों में अभी गिरफ्तारी की जानकारी नहीं है।
निष्कर्ष
यह मामला एक महत्वपूर्ण साइबर सुरक्षा सवाल उठाता है—अगर ग्राहक ने OTP या पासवर्ड साझा नहीं किया, तो खाते से अनधिकृत पैसा किस रास्ते से निकला? इसका जवाब पुलिस की डिजिटल और बैंकिंग जांच से ही सामने आएगा।
फिलहाल इतना स्पष्ट है कि डॉ. सिंह के खाते में दो महीने से अधिक समय तक कई अनधिकृत लेनदेन हुए और कुल ₹3.22 लाख से ज्यादा रकम निकल गई। मामले की जांच जारी है। इसलिए किसी संभावित आरोपी, तकनीकी तरीके या बैंक की जिम्मेदारी को लेकर अंतिम निष्कर्ष जांच पूरी होने से पहले निकालना उचित नहीं होगा।