Booking.com पर EU की जांच: नकली लिस्टिंग और फिशिंग ठगी पर सवाल!!!!
बुकिंग डॉट कॉम पर EU की जांच: नकली लिस्टिंग और फिशिंग ठगी पर सवाल……
खबर क्या है?
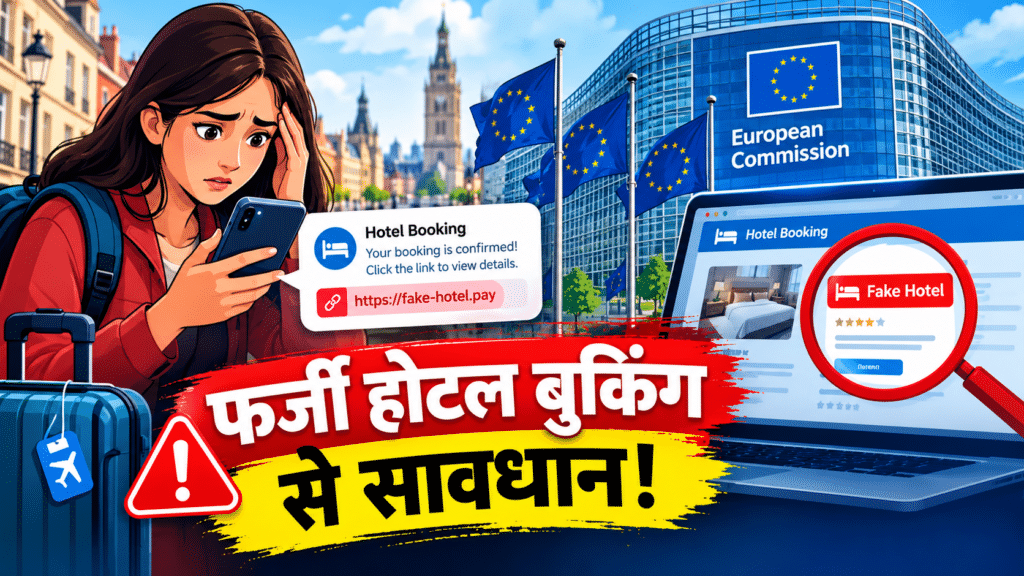
यूरोपीय संघ (EU) की सबसे बड़ी नियामक संस्था यूरोपीय आयोग (European Commission) ने 21 अक्टूबर 2026 को होटल और घर बुक कराने वाली वेबसाइट Booking.com के खिलाफ जांच शुरू की है। आयोग यह देखेगा कि कंपनी नकली लिस्टिंग और फिशिंग ठगी रोकने के लिए EU के ऑनलाइन नियमों के हिसाब से काफी कदम उठा रही है या नहीं।
यह Booking.com के खिलाफ डिजिटल सर्विसेज एक्ट (DSA) के तहत पहली जांच है। DSA EU का वह बड़ा कानून है जो सोशल मीडिया और ऑनलाइन बाजार जैसे प्लेटफॉर्म को नियंत्रित करता है।
जांच के तीन मुख्य हिस्से
1. नकली लिस्टिंग और पहचान की धोखाधड़ी
आयोग देखेगा कि ऐसी प्रॉपर्टी की लिस्टिंग, जो असल में है ही नहीं, किसी और का नाम लेकर की गई ठगी, और नियमों के खिलाफ चल रहे ठिकानों से जुड़े खतरों को कंपनी ने ठीक से पहचाना, परखा और घटाया या नहीं।
2. फिशिंग ठगी और ग्राहकों का डेटा
जांच में यह भी देखा जाएगा कि ठग Booking.com की बुकिंग और मेहमानों की जानकारी का गलत इस्तेमाल कैसे कर रहे हैं, जबकि यह जानकारी होटल और मकान मालिकों के साथ साझा होती है।
3. विज्ञापन को साफ न बताना
EU यह भी जांच रहा है कि जिन होटलों ने सर्च में ऊपर दिखने के लिए पैसे दिए, उन्हें साफ तौर पर “विज्ञापन” लिखकर बताया गया या नहीं।
Booking.com ने क्या कहा?
कंपनी ने कहा कि वह जांच में पूरा सहयोग कर रही है और सुरक्षा, भरोसा और निजी जानकारी की रक्षा उसकी पहली प्राथमिकता है।
आगे क्या हो सकता है?
जांच खत्म करने की कोई तय कानूनी समय-सीमा नहीं है, लेकिन कंपनी आयोग की चिंताओं को दूर करने के लिए खुद कुछ उपाय प्रस्तावित कर सकती है। अगर नियम तोड़ना साबित हुआ, तो जुर्माना कंपनी की दुनिया भर की सालाना कमाई का 6% तक हो सकता है।
आयोग ने यह भी कहा है कि जांच अभी शुरुआती स्तर पर है और कंपनी से बातचीत जारी है। यानी अभी कोई दोष साबित नहीं हुआ है।
खास शब्द आसान भाषा में
| शब्द | मतलब |
|---|---|
| फिशिंग (Phishing) | ठग खुद को भरोसेमंद कंपनी बताकर नकली मैसेज या लिंक भेजते हैं, ताकि आपका कार्ड या बैंक डिटेल निकाल सकें |
| DSA | EU का कानून, जो बड़े ऑनलाइन प्लेटफॉर्म से कहता है कि वे अपने यहां होने वाली गड़बड़ी को रोकें |
| सिस्टमिक रिस्क | ऐसा खतरा जो एक-दो लोगों को नहीं, बल्कि पूरे प्लेटफॉर्म के लाखों यूजर्स को प्रभावित कर सकता है |
| रिस्क असेसमेंट | कंपनी की अपनी रिपोर्ट, जिसमें वह बताती है कि उसके प्लेटफॉर्म पर क्या खतरे हैं और वह उन्हें कैसे रोकेगी |
| बूस्टेड लिस्टिंग | पैसे देकर सर्च में ऊपर दिखाई जाने वाली प्रॉपर्टी |
यह मामला अचानक नहीं आया: दूसरी रिपोर्ट्स क्या कहती हैं
ठगी की शिकायतें बढ़ी हैं।
नीदरलैंड की रिपोर्ट के मुताबिक Booking.com से जुड़ी फिशिंग शिकायतें 2025 की दूसरी छमाही में 162 थीं, जो 2026 की पहली छमाही में बढ़कर 957 हो गईं। नुकसान भी 82,000 यूरो से ऊपर पहुंचा।
ठग होटल के अकाउंट से मैसेज भेजते हैं।
यात्रियों को प्लेटफॉर्म के अपने मैसेज सिस्टम से ही संदेश मिले, जिनमें कहा गया कि पैसा दोबारा भेजें वरना बुकिंग रद्द हो जाएगी। Booking.com का कहना था कि उसकी साइट हैक नहीं हुई, बल्कि कुछ होटलों के ईमेल सिस्टम में सेंध लगी थी।
Which? की जांच ने कमजोरियां दिखाईं।
ब्रिटेन की उपभोक्ता संस्था Which? ने बताया कि आसानी से हैक होने वाला मैसेज सिस्टम, नकली लिस्टिंग हटाने में देरी और प्रॉपर्टी मालिकों की पहचान की कमजोर जांच यात्रियों को खतरे में डालती है। एक टेस्ट में शोधकर्ताओं ने ब्रिटिश प्रधानमंत्री के घर 10 Downing Street की नकली लिस्टिंग डाली और असली पेमेंट भी हो गया। Booking.com ने इस टेस्ट को लाखों लिस्टिंग का सही नमूना मानने से इनकार किया और कहा कि उसके उपाय ज्यादातर नकली लिस्टिंग 24 घंटे में हटा देते हैं।
यूरोप के उपभोक्ता संगठन भी चिंतित हैं।
Euroconsumers ने डेटा लीक और ठगी के बीच सीधा रिश्ता बताया है। उनके 2024 सर्वे में 92% लोगों ने पिछले दो साल में किसी न किसी ठगी का सामना किया था।
(ध्यान दें: एक आयरिश सांसद ने ठगी में “900% तक” बढ़ोतरी का दावा किया था। यह उनका राजनीतिक बयान है, कोई आधिकारिक आंकड़ा नहीं।)
विश्लेषण: इस खबर का असली मतलब
- जिम्मेदारी का सवाल। कंपनी कहती रही है कि होटलों के अकाउंट हैक हुए हैं। EU अब पूछ रहा है कि प्लेटफॉर्म ने ऐसा सिस्टम क्यों बनाया जिसमें ठग इतनी आसानी से घुस सकें।
- डेटा ही हथियार है। ठग को ग्राहक का नाम, बुकिंग तारीख और होटल का नाम पता हो, तो उसका मैसेज असली लगता है। इसलिए जांच में डेटा शेयरिंग की बात खास है।
- बड़े प्लेटफॉर्म के लिए संदेश। DSA के तहत जुर्माना अरबों में हो सकता है, इसलिए यह मामला बाकी ट्रैवल और ऑनलाइन कंपनियों के लिए भी चेतावनी है।
- भारतीय यात्रियों के लिए सबक। यह जांच यूरोप में है, पर ठगी का तरीका हर देश में एक जैसा है। भारत से यूरोप जाने वाले यात्री भी इसी प्लेटफॉर्म से बुकिंग करते हैं।
बचाव के आसान तरीके
- बुकिंग के बाद पैसे या कार्ड डिटेल मांगने वाले मैसेज पर तुरंत भरोसा न करें, चाहे वह ऐप के अंदर ही क्यों न आया हो।
- मैसेज में आए लिंक पर क्लिक न करें। सीधे ऐप खोलकर बुकिंग की स्थिति देखें।
- होटल का फोन नंबर अलग से खोजकर फोन पर पुष्टि करें।
- बहुत सस्ती कीमत और एकदम नई लिस्टिंग, जिसमें कम या सारे एक जैसे रिव्यू हों, पर सतर्क रहें।
- ठगी हो जाए तो तुरंत बैंक को बताएं और प्लेटफॉर्म पर रिपोर्ट करें। भारत में साइबर शिकायत के लिए cybercrime.gov.in या हेल्पलाइन 1930 है।