नकली वेबसाइट का खतरा टला या बाकी? eMudhra के कमज़ोर सर्टिफ़िकेट पर Google-Mozilla की सख़्ती, जानिए इंटरनेट यूज़र पर असर
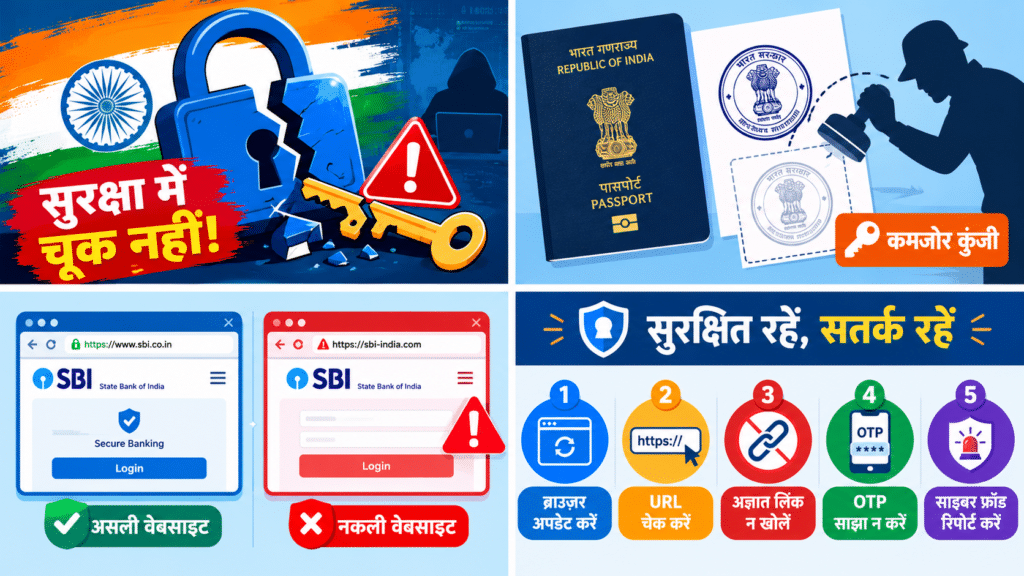
eMudhra विवाद: जब इंटरनेट पर भरोसे की “चाबी” ही कमज़ोर निकली…..
मामला क्या है?
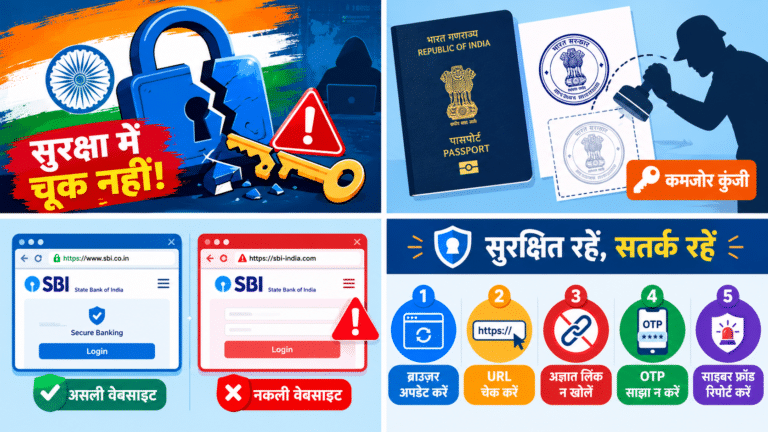
आप किसी वेबसाइट पर जाते हैं और पता-पट्टी में छोटा सा ताला दिखता है। इसका मतलब है कि ब्राउज़र ने जाँच लिया कि साइट असली है, नकली नहीं। यह जाँच डिजिटल सर्टिफ़िकेट के सहारे होती है। इन्हें जारी करने वाली संस्था को सर्टिफ़िकेट अथॉरिटी (CA) कहते हैं।
बेंगलुरु की कंपनी eMudhra पर आरोप है कि उसके सर्टिफ़िकेट सिस्टम की आठ गुप्त चाबियाँ इतनी कमज़ोर थीं कि कोई भी उन्हें दोबारा बना सकता था। शोधकर्ताओं ने ये आठ निजी चाबियाँ सार्वजनिक रूप से उपलब्ध सर्टिफ़िकेट से ही निकाल लीं।
घटना की समय-रेखा
- 17 अक्टूबर को शाम 20:06 UTC पर Mozilla को एक कम्युनिटी सदस्य ने बताया कि eMudhra के आठ इंटरमीडिएट सर्टिफ़िकेट की चाबियाँ कमज़ोर हैं।
- Mozilla, Google, Apple और Microsoft ने कुछ ही घंटों में इन सर्टिफ़िकेट को ब्लॉक कर दिया।
- Mozilla ने eMudhra का एक रूट सर्टिफ़िकेट भी भरोसेमंद सूची से हटा दिया और Google ने Chrome में ऐसा ही करने की बात कही।
- इसके बाद कंपनी का शेयर NSE पर 20% गिरकर निचले सर्किट ₹432 पर आ गया।
सबसे चौंकाने वाली बात
सुरक्षा शोधकर्ता Scott Helme के विश्लेषण में सामने आया कि एक निजी चाबी सिर्फ़ संख्या “4” थी। आसान उदाहरण: बैंक लॉकर का पासवर्ड “4” रख देना। जो चाबी अरबों संभावनाओं में छिपी होनी चाहिए थी, वह कोई भी अंदाज़े से खोल सकता था।
खास शब्द, आसान भाषा में
| शब्द | मतलब |
|---|---|
| डिजिटल सर्टिफ़िकेट | वेबसाइट या सॉफ़्टवेयर का डिजिटल पहचान-पत्र |
| Certificate Authority (CA) | वह संस्था जो यह पहचान-पत्र जारी करती है, जैसे पासपोर्ट ऑफ़िस |
| रूट सर्टिफ़िकेट | भरोसे की श्रृंखला की सबसे ऊपरी कड़ी, जिस पर ब्राउज़र सीधे भरोसा करते हैं |
| इंटरमीडिएट सर्टिफ़िकेट | बीच की कड़ी, जो रूट के नाम पर आगे सर्टिफ़िकेट जारी करती है |
| प्राइवेट की (निजी चाबी) | वह गुप्त कोड जिससे सर्टिफ़िकेट को वैधता मिलती है। लीक होने पर कोई भी नकली सर्टिफ़िकेट बना सकता है |
| Certificate Transparency Log | सर्टिफ़िकेट जारी होने का सार्वजनिक रिकॉर्ड, जिससे संदिग्ध सर्टिफ़िकेट पकड़े जाते हैं |
ख़तरा कितना बड़ा था?
अगर किसी हमलावर के हाथ ऐसी चाबी लग जाए, तो Cloudflare के शब्दों में वह किसी भी डोमेन का नकली सर्टिफ़िकेट बनाकर सर्वर की नक़ल कर सकता है और ट्रैफ़िक को पढ़ या बदल सकता है। यानी बैंकिंग या ईमेल जैसी साइट की हूबहू नक़ल बन सकती थी।
राहत की बातें
- कंपनी के अनुसार आठ में से सात सर्टिफ़िकेट कभी इस्तेमाल में नहीं आए। आठवाँ तैनात हुआ, पर उसने एक भी वेबसाइट सर्टिफ़िकेट जारी नहीं किया।
- Google ने कहा कि ब्लॉक करने से पहले प्रभावित छह इंटरमीडिएट से जुड़ा कोई TLS सर्टिफ़िकेट Certificate Transparency लॉग में नहीं दिखा। यानी दुरुपयोग का अब तक कोई सबूत सामने नहीं आया।
- कंपनी का कहना है कि उसकी रूट प्राइवेट की सुरक्षित है और ग्राहकों का डेटा प्रभावित नहीं हुआ।
भारतीय उपयोगकर्ताओं पर असर?
यह समझना ज़रूरी है कि eMudhra दो अलग काम करती है। पहला, DSC और eSign, जो MeitY के अधीन Controller of Certifying Authorities (CCA) द्वारा नियंत्रित हैं। दूसरा, ब्राउज़रों में भरोसेमंद वैश्विक वेबसाइट सर्टिफ़िकेट, जिन पर अंतरराष्ट्रीय मानक लागू होते हैं। समस्या दूसरे हिस्से में आई है। कंपनी के मुताबिक भारतीय DSC और eSign का कारोबार, जो उसके ग्लोबल TLS बिज़नेस से अलग ढाँचे पर चलता है, प्रभावित नहीं हुआ। इसलिए आयकर रिटर्न या e-tender में इस्तेमाल होने वाले DSC को इस घटना से सीधे जोड़ना ग़लत होगा।
सरकार की प्रतिक्रिया
- MeitY ने मामले की जाँच के लिए विशेष टीम बनाई है।
- CERT-In ने संस्थाओं को सलाह दी कि सर्टिफ़िकेट की जानकारी जाँचें और सर्टिफ़िकेट की चेतावनियों को नज़रअंदाज़ न करें या उनकी जाँच बंद न करें।
विश्लेषण: असली सवाल क्या हैं?
1. गड़बड़ी 18 महीने तक क्यों नहीं पकड़ी गई? कंपनी ने माना कि खामी करीब 18 महीने अनदेखी रही, दो स्वतंत्र ऑडिट चक्रों के दौरान भी। यह ऑडिट व्यवस्था की विश्वसनीयता पर भी सवाल उठाता है।
2. असर सिर्फ़ ब्राउज़र तक सीमित नहीं है। ऐप, प्रोग्रामिंग भाषाएँ और पैकेज मैनेजर अपने अलग सर्टिफ़िकेट बंडल या ऑपरेटिंग सिस्टम की सूची इस्तेमाल कर सकते हैं। पुराने फ़र्मवेयर वाले राउटर, कैमरे, पेमेंट टर्मिनल और औद्योगिक कंट्रोलर प्रभावित चेन पर भरोसा करते रह सकते हैं। ब्राउज़र तुरंत अपडेट हो जाते हैं, पर ऐसे उपकरण अक्सर महीनों तक पुराने रहते हैं।
3. कारोबारी जोखिम। eMudhra के आईपीओ के समय उसकी भारत के DSC बाज़ार में करीब 38% हिस्सेदारी थी और उसकी कमाई का बड़ा हिस्सा डिजिटल सिग्नेचर और एंटरप्राइज़ सॉल्यूशंस से आता है। इसलिए ग्लोबल सर्टिफ़िकेट कारोबार छोटा होने पर भी साख का नुकसान पूरी कंपनी पर पड़ सकता है। Google का अगला फ़ैसला तय करेगा कि Chrome में कंपनी का वैश्विक वेबसाइट-सर्टिफ़िकेट कारोबार चलेगा या नहीं।
4. सुधार के कदम। कंपनी चाबी बनाने की प्रक्रियाओं की समीक्षा कर रही है और बड़े ग्राहकों को एक अतिरिक्त CA से सर्टिफ़िकेट भी दे रही है, ताकि एक ही भरोसे की चेन पर निर्भरता घटे।
आम लोग क्या करें?
- ब्राउज़र (Chrome, Firefox, Edge, Safari) और मोबाइल ऐप अपडेट रखें।
- “यह साइट सुरक्षित नहीं है” जैसी चेतावनी को कभी नज़रअंदाज़ न करें।
- बैंकिंग या पेमेंट जैसे संवेदनशील काम सार्वजनिक वाई-फ़ाई पर न करें।
- कंपनियाँ यह जाँचें कि पेमेंट गेटवे, वेंडर इंटीग्रेशन, पुराने Java ऐप, मोबाइल ऐप और नेटवर्क उपकरण कौन से सर्टिफ़िकेट पर भरोसा करते हैं।
निष्कर्ष
अब तक के सार्वजनिक तथ्यों के आधार पर दुरुपयोग का कोई सबूत नहीं है और भारतीय DSC/eSign सेवाएँ अलग ढाँचे पर हैं। फिर भी यह मामला दिखाता है कि इंटरनेट का भरोसा कुछ चुनिंदा संस्थाओं की मेहनत और ईमानदारी पर टिका है। जाँच और Google के अंतिम फ़ैसले के बाद तस्वीर और साफ़ होगी। जाँच जारी है, इसलिए नई जानकारी आने पर तथ्य बदल सकते हैं।