इंटरनेट की 14 साल पुरानी चूक AI ने पकड़ी, और दुनिया भर की सरकारी वेबसाइटें अचानक खामोश हो गईं।
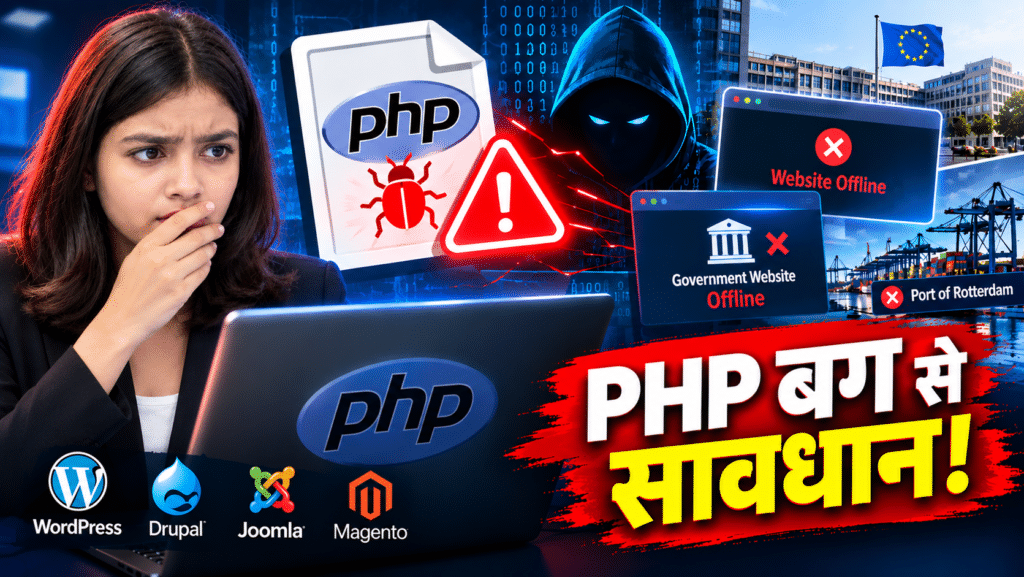
AI ने ढूँढी PHP की 14 साल पुरानी खामी, यूरोप में सरकारी वेबसाइटें घंटों बंद……
क्या हुआ?
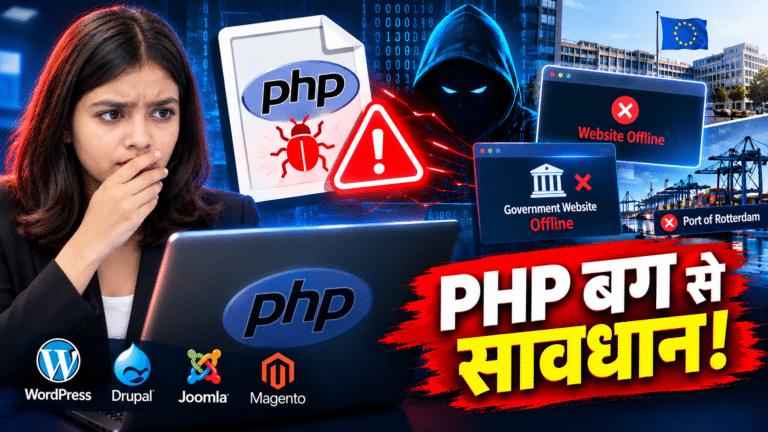
बुधवार, 21 अक्टूबर 2026 को कई देशों में सरकारी और सार्वजनिक संस्थानों की वेबसाइटें अचानक बंद हो गईं। वजह कोई हमला नहीं था, बल्कि PHP नाम की प्रोग्रामिंग भाषा में मिली दो गंभीर सुरक्षा खामियाँ थीं। खुलासे के बाद दुनिया भर के वेबसाइट संचालकों में अपने सिस्टम बचाने की होड़ मच गई।
PHP क्या है और यह इतनी अहम क्यों है?
PHP इंटरनेट की उन भाषाओं में है जिनसे वेबसाइटें चलती हैं। यह 1990 के दशक की शुरुआत की भाषा है और पहले इसका पूरा नाम “Personal Home Page” था। आज यह WordPress, Drupal, Joomla और Magento जैसे प्लेटफ़ॉर्म की बुनियाद में है।
इसका दायरा इसलिए चिंताजनक है कि W3Techs के अनुसार जिन वेबसाइटों की भाषा पहचानी जा सकती है, उनमें से करीब 75% PHP पर चलती हैं। कुछ रिपोर्टें इसे लगभग 70% बताती हैं। आँकड़े अलग हैं, पर मतलब एक है: इंटरनेट का बहुत बड़ा हिस्सा इसी पर टिका है।
खामी कितनी गंभीर है?
- खामियों के नाम CVE-2026-109618 और CVE-2026-109619 हैं। इनसे बिना लॉग-इन किए किसी भी हमलावर को सर्वर पर दूर से कोड चलाने की छूट मिल सकती थी।
- गंभीरता मापने वाले CVSS पैमाने पर इन्हें 10 में से 9.2 अंक मिले।
- अमेरिकी FBI की साइबर शाखा ने चेताया कि इससे संवेदनशील डेटा और नेटवर्क खतरे में पड़ सकते हैं, और जो ऑपरेटर तुरंत अपडेट न कर सकें वे साइट बंद कर दें।
AI ने कैसे पकड़ा?
इस बार खामी इंसानी जाँच से नहीं, AI की मदद से मिली। Wiz ने अपने स्वचालित AI टूल Wiz Atlas के साथ Google के Gemini 4 Argon और OpenAI के GPT-5.6 Sol का इस्तेमाल किया, और PHP टीम, OpenAI तथा कंपनी Calif के साथ मिलकर काम किया। OpenAI के अध्यक्ष ग्रेग ब्रॉकमैन के मुताबिक यह खामी 14 साल से मौजूद थी, और दो महीने की गोपनीय तैयारी के बाद शुरुआती लीक के कारण पैच जल्दी जारी करना पड़ा।
कौन-कौन प्रभावित हुआ?
नीदरलैंड में रॉटरडैम बंदरगाह, सरकारी पोर्टल Overheid.nl, फुटबॉल संघ KNVB, पाँच सबसे बड़ी राजनीतिक पार्टियों की साइटें और कई अस्पतालों की साइटें ऑफ़लाइन हुईं। फ़िनलैंड की सरकारी साइटें भी एहतियातन बंद की गईं। कनाडा में AI मंत्री इवान सोलोमन ने बताया कि कुछ संघीय वेबसाइटें सुरक्षा के लिहाज़ से बंद की गईं। WordPress.com की संचालक Automattic ने कहा कि उसके होस्टेड यूज़र और Tumblr सुरक्षित हैं।
खतरा टला है या नहीं?
पूरी तरह नहीं। Cloudflare के CTO डेन नेख़्त ने शुरुआती हमलों की जानकारी दी, और अमेरिकी NSA ने कहा कि या तो तुरंत पैच लगाएँ या इंटरनेट से जुड़े सिस्टम अलग कर दें। विशेषज्ञों को डर है कि जब खामी की जानकारी खुली है और AI औज़ार ताकतवर होते जा रहे हैं, तो हैकर बिना पैच वाली साइटों पर बहुत तेज़ी से हमला कर सकते हैं।
विश्लेषण: इस घटना से क्या सीख मिलती है?
- AI दोनों तरफ़ धार वाली तलवार है। OpenAI का दावा है कि AI ने हमलावरों से पहले खामी ढूँढ ली। यानी इस बार AI रक्षक बना, पर यही तकनीक हमलावरों के हाथ भी लग सकती है।
- असली कमज़ोरी पैच की धीमी रफ़्तार है। ब्रॉकमैन ने मौजूदा पैचिंग प्रक्रिया को “धीमी और मैन्युअल” कहा और चेताया कि AI से खामियाँ ढूँढने की गति आने वाले महीनों में बढ़ेगी। खामी खोजना अब तेज़ है, लेकिन करोड़ों साइटों पर सुधार लगाना अब भी धीमा है।
- एक भाषा, पूरी दुनिया का जोखिम। जब इतना बड़ा हिस्सा एक ही तकनीक पर चलता है, तो एक चूक पूरे तंत्र को हिला सकती है। इसे सिंगल पॉइंट ऑफ़ फेल्योर कहते हैं।
- एक विशेषज्ञ की टिप्पणी: सबक यह नहीं कि AI खुद ख़तरनाक या खुद सुरक्षा देने वाली है, बल्कि यह कि बिना नियंत्रण की रफ़्तार एक नई तरह की सुरक्षा समस्या बनाती है।
आम लोग क्या करें?
- सरकारी या बैंकिंग साइट न खुले तो घबराएँ नहीं, यह एहतियात हो सकती है।
- संदिग्ध लिंक पर क्लिक न करें और संवेदनशील जानकारी भरने से बचें।
- अगर आपकी अपनी वेबसाइट WordPress आदि पर है, तो होस्टिंग कंपनी से पूछें कि PHP पैच लगा या नहीं।
- हर खाते में अलग पासवर्ड और टू-फ़ैक्टर ऑथेंटिकेशन रखें।
विशेष शब्द
| शब्द | आसान मतलब |
|---|---|
| वल्नरेबिलिटी | सॉफ़्टवेयर की कमज़ोरी जिसका फ़ायदा हैकर उठा सकते हैं |
| पैच | खामी भरने वाला सुधार |
| रिमोट कोड एक्ज़ीक्यूशन | दूर बैठा हमलावर आपके सर्वर पर अपना कोड चला सके |
| CVE | सार्वजनिक सुरक्षा खामियों की अंतरराष्ट्रीय पहचान संख्या |
| CVSS | खामी की गंभीरता को 0 से 10 में नापने का पैमाना |