यूरोप के सुपरमार्केट में साइबर हमला: हैकर्स ने फ्रिज और फ्रीजर का तापमान 50°C तक बढ़ाया, करोड़ों का खाद्य सामान खराब होने का खतरा
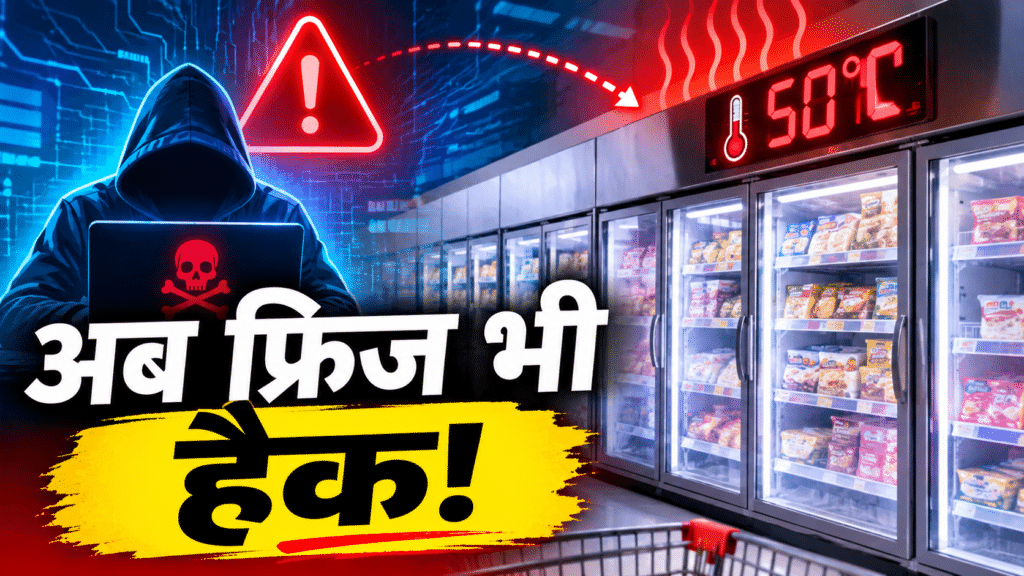
यूरोप के सुपरमार्केट में साइबर हमला: हैकर्स ने फ्रिज और फ्रीजर का तापमान 50°C तक बढ़ाया, करोड़ों का खाद्य सामान खराब होने का खतरा…….
एक ऐसा साइबर हमला, जिसमें न किसी बैंक खाते को निशाना बनाया गया, न किसी व्यक्ति के मोबाइल को। बल्कि हैकर्स ने सुपरमार्केट के फ्रिज और फ्रीजर को ही अपना हथियार बना लिया।
कल्पना कीजिए, आप किसी सुपरमार्केट में जाते हैं और वहां दूध, दही, मांस, मछली और फ्रोजन फूड रखने वाले सभी फ्रीजर अचानक गर्म होने लगते हैं। कुछ ही घंटों में खाने-पीने का सामान खराब हो सकता है। दुकान को भारी आर्थिक नुकसान हो सकता है और ग्राहकों की खाद्य सुरक्षा भी खतरे में पड़ सकती है।
यूरोप में नवंबर 2026 की शुरुआत में कुछ ऐसा ही देखने को मिला।
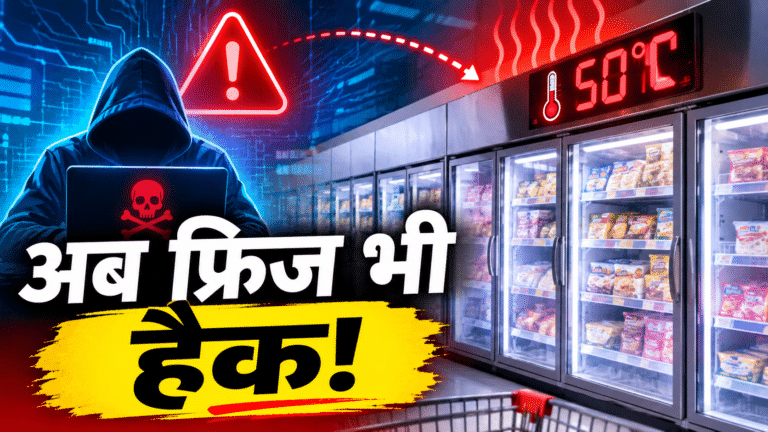
स्वीडन सहित कई यूरोपीय देशों में सुपरमार्केट के Refrigeration Systems (फ्रिज और फ्रीजर को नियंत्रित करने वाली तकनीक) पर साइबर हमले की घटनाएं सामने आई हैं। हैरानी की बात यह है कि इन सिस्टम को दूर बैठकर डिजिटल तरीके से नियंत्रित किया जा सकता है। हमलावरों ने इसी तकनीक की कमजोरी का फायदा उठाकर तापमान में बदलाव किया।
यह घटना एक बड़ा सवाल खड़ा करती है: क्या अब साइबर अपराधियों का अगला निशाना हमारी रोजमर्रा की जरूरतों को पूरा करने वाली व्यवस्था बन रही है?
रिपोर्टिंग का आधार: 2 नवंबर 2026 की रिपोर्ट, Associated Press, The Guardian और अन्य साइबर सुरक्षा रिपोर्टों से उपलब्ध तथ्यों का स्वतंत्र विश्लेषण।
1. स्वीडन से शुरू हुई घटना ने यूरोप के कई देशों की चिंता बढ़ाई
रिपोर्ट के मुताबिक, 2 नवंबर 2026 को यूरोप के कई देशों में सुपरमार्केट के रेफ्रिजरेशन सिस्टम में गड़बड़ी सामने आई।
इसमें प्रमुख रूप से ये कंपनियां प्रभावित हुईं:
- ICA और Coop: स्वीडन की सुपरमार्केट चेन।
- Ahold Delhaize: बेल्जियम और लक्जमबर्ग में इसके कई स्टोर प्रभावित हुए।
- Colruyt: बेल्जियम में इसके पांच स्टोरों के फ्रिज सिस्टम प्रभावित होने की जानकारी सामने आई।
- Carrefour: बेल्जियम में इसके लगभग 15 स्टोर प्रभावित हुए।
- Musgrave Group: आयरलैंड के 13 SuperValu स्टोरों के रेफ्रिजरेशन सिस्टम पर असर पड़ा।
- IKEA: बेल्जियम के कम से कम एक स्टोर में भी परेशानी सामने आई।
स्वीडन के ICA सुपरमार्केट की एक फ्रेंचाइजी में सेल्स मैनेजर Engla Ingwall ने बताया कि रात करीब 2 बजे हमला हुआ था। लेकिन कर्मचारियों को इसका पता कई घंटे बाद चला।
स्टोर के फ्रीजर का तापमान लगभग 50 डिग्री सेल्सियस तक पहुंच गया था। इसका मतलब था कि जिन फ्रीजर में खाने-पीने की चीजें सुरक्षित रखी जाती हैं, वे उल्टा गर्म होने लगे।
कर्मचारियों को खराब हो चुके खाद्य पदार्थ हटाने पड़े।
यह सिर्फ एक दुकान की समस्या नहीं थी। अलग-अलग देशों में ऐसी घटनाएं सामने आने से यूरोप की खाद्य आपूर्ति व्यवस्था की सुरक्षा पर सवाल उठने लगे।
2. आखिर हैकर्स ने फ्रिज को कैसे हैक किया?
इस घटना को समझने के लिए एक तकनीकी शब्द जानना जरूरी है — IoT यानी Internet of Things।
आसान भाषा में समझें तो आजकल बहुत से उपकरण इंटरनेट से जुड़े होते हैं। उदाहरण के लिए:
- स्मार्ट टीवी
- स्मार्ट कैमरे
- डिजिटल सिक्योरिटी सिस्टम
- स्मार्ट मीटर
- फैक्ट्री की मशीनें
- सुपरमार्केट के फ्रिज और फ्रीजर
इन उपकरणों को इंटरनेट के जरिए दूर से मॉनिटर और कंट्रोल किया जा सकता है।
बड़े सुपरमार्केट में सैकड़ों फ्रिज और फ्रीजर होते हैं। हर मशीन को अलग-अलग जाकर नियंत्रित करने के बजाय एक केंद्रीय कंप्यूटर या कंट्रोल सिस्टम के जरिए उनकी निगरानी की जाती है।
अब सोचिए, अगर किसी साइबर अपराधी को इस कंट्रोल सिस्टम तक पहुंच मिल जाए, तो वह दूर बैठकर तापमान की सेटिंग बदल सकता है।
इस मामले में जांच से जुड़ी रिपोर्टों में फ्रिज के कंट्रोल सिस्टम और तापमान नियंत्रित करने वाले उपकरणों में अनधिकृत हस्तक्षेप की बात सामने आई है।
संभावित हमले का तरीका कुछ इस तरह हो सकता है:
- हैकर इंटरनेट से जुड़े कंट्रोल सिस्टम की कमजोरी खोजता है।
- पुराने सॉफ्टवेयर, कमजोर सुरक्षा या गलत कॉन्फिगरेशन का फायदा उठाकर सिस्टम तक पहुंच बनाता है।
- इसके बाद वह तापमान नियंत्रित करने वाली सेटिंग बदल सकता है।
- फ्रीजर को सामान्य ठंडा रखने के बजाय गर्म होने या Defrost Mode में जाने का निर्देश दिया जा सकता है।
- कर्मचारियों को समय पर जानकारी नहीं मिले तो बड़ी मात्रा में खाद्य सामग्री खराब हो सकती है।
Defrost Mode क्या है?
फ्रीजर में कभी-कभी जमी हुई बर्फ हटाने के लिए Defrost प्रक्रिया चलाई जाती है। अगर किसी हमलावर ने इस प्रक्रिया को गलत तरीके से सक्रिय या नियंत्रित कर दिया, तो कूलिंग प्रभावित हो सकती है।
रिपोर्ट में बेल्जियम की रेफ्रिजरेशन कंपनी Sabcobel के प्रमुख Stephan Moelans ने बताया कि प्रभावित यूनिटों के Evaporators को Defrost Mode में डाल दिया गया था।
ध्यान देने वाली बात यह है कि सभी प्रभावित स्टोरों में हमले का एक ही तरीका इस्तेमाल हुआ था, यह अभी साबित नहीं हुआ है।
3. यह हमला पहले भी हो चुका है: फ्रांस में अक्टूबर की घटना
इस पूरे मामले को और गंभीर बनाती है इसकी टाइमलाइन।
नवंबर की घटना से कुछ सप्ताह पहले फ्रांस में भी सुपरमार्केट के रेफ्रिजरेशन सिस्टम को निशाना बनाया गया था।
अक्टूबर 2026 में फ्रांस के सैकड़ों सुपरमार्केट और स्वतंत्र दुकानों के कूलिंग सिस्टम प्रभावित हुए थे।
रिपोर्टों के मुताबिक, हमलावरों ने कई जगह फ्रीजर की सेटिंग बदल दी थी। कुछ सिस्टम में तापमान लगभग -27°C से बढ़कर 50°C से भी ऊपर पहुंच गया।
इससे मांस, डेयरी उत्पाद और फ्रोजन फूड खराब हुए। कुछ दुकानों को भारी आर्थिक नुकसान उठाना पड़ा।
इस घटना के बाद फ्रांस की पुलिस और साइबर सुरक्षा एजेंसी ANSSI ने जांच शुरू की थी।
इस मामले में डेनमार्क की कंपनी Danfoss की तापमान नियंत्रित करने वाली तकनीक का भी उल्लेख हुआ। कंपनी ने कहा था कि उसने कुछ सुरक्षा कमजोरियों की पहचान की थी और ग्राहकों को सॉफ्टवेयर अपडेट करने की सलाह दी थी।
नवंबर की घटनाओं में भी कुछ प्रभावित यूनिटों में Danfoss की तकनीक होने की जानकारी दी है। कंपनी ग्राहकों के साथ मिलकर समाधान लागू करने पर काम कर रही थी।
लेकिन एक जरूरी तथ्य यह है कि फ्रांस और नवंबर की घटनाओं के बीच सीधा संबंध अभी स्थापित नहीं हुआ है।
4. क्या यह सिर्फ साइबर क्राइम है या साइबर वॉरफेयर?
यहीं पर आपकी दूसरी दी गई रिपोर्ट, IBG News का विश्लेषण महत्वपूर्ण हो जाता है।
इस रिपोर्ट का शीर्षक है — Global Cyber Threat: Real Warfare or Manufactured Panic?
इसमें एक महत्वपूर्ण सवाल उठाया गया है कि दुनिया में बढ़ते साइबर हमलों को वास्तविक डिजिटल युद्ध माना जाए या इनके खतरे को जरूरत से ज्यादा बढ़ाकर पेश किया जा रहा है?
इसका जवाब समझने के लिए दो शब्दों में अंतर जानना जरूरी है।
Cybercrime (साइबर अपराध): जब अपराधी पैसे चुराने, फिरौती मांगने, निजी जानकारी हासिल करने या किसी कंपनी को नुकसान पहुंचाने के लिए डिजिटल सिस्टम पर हमला करते हैं।
Cyber Warfare (साइबर युद्ध): जब किसी देश या उससे जुड़े समूहों द्वारा दूसरे देश की सरकारी व्यवस्था, महत्वपूर्ण सेवाओं, सैन्य नेटवर्क या आर्थिक ढांचे को कमजोर करने के लिए साइबर गतिविधियां की जाती हैं।
लेकिन हर बड़ा साइबर हमला साइबर युद्ध नहीं होता।
रिपोर्ट के मुताबिक, नवंबर के सुपरमार्केट हमले की जिम्मेदारी किसी संगठन ने नहीं ली है। जांच एजेंसियां भी अभी यह स्थापित नहीं कर पाई हैं कि इसके पीछे कौन है या फ्रांस और यूरोप की दूसरी घटनाएं आपस में जुड़ी हुई हैं या नहीं।
साइबर सुरक्षा विशेषज्ञ Tom Hegel के अनुसार, ऐसे हमलों के पीछे फिरौती, राजनीतिक उद्देश्य या किसी देश से जुड़े अभियान जैसे अलग-अलग कारण हो सकते हैं। हाल के मामलों में फिरौती की मांग सामने नहीं आने से तोड़फोड़ यानी Sabotage की आशंका पर भी चर्चा हुई है।
लेकिन यह अभी एक विशेषज्ञ का आकलन है, हमले के पीछे किसी देश का हाथ होने का प्रमाण नहीं।
इसलिए इस खबर को किसी देश के खिलाफ साइबर युद्ध का पक्का सबूत बताना गलत होगा।
5. इस हमले का सबसे बड़ा खतरा: सिर्फ खाना खराब होना नहीं है
पहली नजर में यह मामला सुपरमार्केट के फ्रिज तक सीमित दिखाई देता है, लेकिन इसके आर्थिक और सामाजिक प्रभाव कहीं ज्यादा बड़े हो सकते हैं।
इसे पांच बिंदुओं में समझिए।
1. खाद्य पदार्थों की बर्बादी (Food Waste)
दूध, मांस, मछली, डेयरी उत्पाद और फ्रोजन फूड को एक निश्चित तापमान पर रखना जरूरी होता है। यदि कूलिंग सिस्टम लंबे समय तक बंद रहे या तापमान बढ़ जाए, तो खाद्य पदार्थ खराब हो सकते हैं।
2. आर्थिक नुकसान (Financial Loss)
मीडिया के मुताबिक, बेल्जियम की De Laet & Van Haver नामक कसाई की दुकान के मालिक ने लगभग €15,000 के मांस के नुकसान का अनुमान लगाया। यह एक दुकान का नुकसान था। अगर ऐसी घटनाएं बड़ी रिटेल चेन में हों तो नुकसान और बढ़ सकता है।
3. सप्लाई चेन पर असर (Supply Chain Disruption)
अगर सुपरमार्केट में सामान खराब हो जाए या बिक्री रोकनी पड़े, तो ग्राहकों को दूसरे स्टोरों पर निर्भर होना पड़ेगा। बड़े स्तर पर ऐसी घटनाएं होने से वितरण और बिक्री की व्यवस्था प्रभावित हो सकती है।
4. खाद्य सुरक्षा (Food Safety)
खराब तापमान पर रखे गए खाद्य पदार्थ स्वास्थ्य के लिए जोखिम पैदा कर सकते हैं। इसलिए प्रभावित कंपनियों ने कई जगह उत्पादों को बिक्री से हटाया। केवल देखने या सूंघने से हर खराब खाद्य पदार्थ की सुरक्षा तय नहीं की जा सकती।
5. ग्राहकों का भरोसा (Consumer Confidence)
लोग सुपरमार्केट से खरीदारी करते समय उम्मीद करते हैं कि वहां रखा सामान सुरक्षित है। अगर डिजिटल हमलों से खाद्य भंडारण व्यवस्था प्रभावित होने लगे तो ग्राहकों का भरोसा भी कमजोर हो सकता है।
रिपोर्ट में यूरोपीय आयोग के कृषि आयुक्त Christophe Hansen ने भी इन हमलों को खाद्य आपूर्ति व्यवस्था और उपभोक्ताओं के विश्वास के लिए गंभीर चिंता बताया है।
6. भारत के लिए इस घटना में क्या सबक है?
अब सवाल उठता है कि जब यह हमला यूरोप में हुआ है, तो भारत के आम लोगों को इसकी चिंता क्यों करनी चाहिए?
भारत में भी तेजी से डिजिटल तकनीक का इस्तेमाल बढ़ रहा है।
- बड़े सुपरमार्केट में डिजिटल इन्वेंट्री मैनेजमेंट सिस्टम इस्तेमाल होते हैं।
- कोल्ड स्टोरेज में तापमान की निगरानी डिजिटल उपकरणों से की जाती है।
- दवाइयों और वैक्सीन को सुरक्षित रखने के लिए नियंत्रित तापमान वाली व्यवस्था जरूरी होती है।
- खाद्य प्रसंस्करण और वितरण कंपनियां भी ऑटोमेशन पर निर्भर हैं।
- लॉजिस्टिक्स और वेयरहाउस में इंटरनेट से जुड़े उपकरणों का इस्तेमाल बढ़ रहा है।
इसका अर्थ यह नहीं है कि भारत में ऐसी घटना हो चुकी है। बल्कि यह एक ऐसा जोखिम है जिसके लिए कंपनियों और सरकारी संस्थाओं को पहले से तैयारी करनी चाहिए।
उदाहरण के लिए, अगर किसी बड़े कोल्ड स्टोरेज का डिजिटल कंट्रोल सिस्टम हैक हो जाए, तो वहां रखी बड़ी मात्रा में सब्जियां, फल, डेयरी उत्पाद या अन्य तापमान-संवेदनशील सामान प्रभावित हो सकते हैं।
इसी तरह दवाइयों के भंडारण में तापमान नियंत्रण बिगड़ना भी गंभीर समस्या बन सकता है।
विश्लेषण: डिजिटल सिस्टम पर निर्भरता जितनी बढ़ेगी, उसकी सुरक्षा की जिम्मेदारी भी उतनी ही महत्वपूर्ण होगी।
7. विशेषज्ञों के अनुसार साइबर हमलों से बचने के लिए क्या करना चाहिए?
इस मामले में एक महत्वपूर्ण तकनीकी दस्तावेज अमेरिका की संस्था NIST (National Institute of Standards and Technology) का है।
NIST ने अपनी Guide to Operational Technology Security (SP 800-82 Rev. 3) में बताया है कि मशीनों और भौतिक प्रक्रियाओं को नियंत्रित करने वाले डिजिटल सिस्टम की सुरक्षा सामान्य कंप्यूटर सुरक्षा से अलग जरूरतें रखती है।
इन्हें सुरक्षित रखने के लिए कुछ महत्वपूर्ण कदम हैं:
1. Network Segmentation: फ्रिज और मशीनों के कंट्रोल नेटवर्क को सामान्य ऑफिस या इंटरनेट नेटवर्क से अलग रखना चाहिए।
2. Multi-Factor Authentication (MFA): रिमोट एक्सेस के लिए केवल पासवर्ड पर निर्भर नहीं रहना चाहिए।
3. Regular Software Updates: पुराने सॉफ्टवेयर और सुरक्षा कमजोरियों को समय पर अपडेट करना चाहिए।
4. Access Control: केवल अधिकृत कर्मचारियों को ही कंट्रोल सिस्टम तक पहुंच मिलनी चाहिए।
5. 24×7 Monitoring: तापमान में अचानक बदलाव होने पर तुरंत अलर्ट मिलना चाहिए।
6. Backup Control: इंटरनेट या डिजिटल सिस्टम में गड़बड़ी होने पर मशीनों को सुरक्षित तरीके से मैन्युअल नियंत्रित करने की व्यवस्था होनी चाहिए।
7. Incident Response Plan: साइबर हमला होने पर सिस्टम को नेटवर्क से अलग करने, नुकसान रोकने और खाद्य सुरक्षा जांचने की पहले से योजना होनी चाहिए।
ये केवल फ्रिज के लिए नहीं, बल्कि बिजली, पानी, परिवहन और औद्योगिक मशीनों जैसे महत्वपूर्ण क्षेत्रों के लिए भी उपयोगी सुरक्षा उपाय हैं।
8. AI और साइबर अपराध का नया कनेक्शन
इस पूरे मामले में एक और महत्वपूर्ण पहलू है — Artificial Intelligence (AI)।
AI का इस्तेमाल साइबर सुरक्षा में भी किया जा रहा है और साइबर अपराध में भी।
सुरक्षा कंपनियां AI की मदद से असामान्य नेटवर्क गतिविधियों को पहचान सकती हैं। वहीं अपराधी भी AI आधारित टूल्स का इस्तेमाल करके सिस्टम की कमजोरियां खोजने, जानकारी जुटाने और हमलों को अधिक तेजी से अंजाम देने की कोशिश कर सकते हैं।
रिपोर्ट में बेल्जियम के Centre for Cybersecurity की प्रवक्ता Katrien Eggers ने भी AI के जरिए तकनीकी कमजोरियों का फायदा उठाए जाने को लेकर चिंता जताई।
हालांकि, इस सुपरमार्केट हमले में AI का इस्तेमाल हुआ था, इसका कोई पुख्ता प्रमाण अभी उपलब्ध नहीं है।
इसलिए यह कहना गलत होगा कि AI ने ही फ्रिज हैक किए। लेकिन यह जरूर समझना चाहिए कि AI साइबर हमलों की गति और क्षमता को प्रभावित कर सकता है।
9. फैक्ट चेक: क्या पता है और क्या अभी रहस्य है?
सवाल | उपलब्ध जानकारी |
|---|---|
क्या सुपरमार्केट के फ्रिज प्रभावित हुए? | हां |
क्या कुछ फ्रीजर 50°C तक पहुंचे? | हां, |
क्या कई यूरोपीय देशों में घटनाएं हुईं? | हां |
क्या फ्रांस में पहले भी ऐसा हुआ था? | हां |
क्या Danfoss तकनीक का उल्लेख आया? | हां, कुछ प्रभावित यूनिटों में |
क्या हमलावरों की पहचान हो गई? | नहीं |
क्या किसी देश ने हमला करवाया? | प्रमाणित नहीं |
क्या AI से हमला किया गया? | अभी पुष्टि नहीं |
क्या सभी घटनाएं एक ही समूह ने कीं? | अभी साबित नहीं |
10. निष्कर्ष: अब साइबर सुरक्षा सिर्फ मोबाइल और बैंक खाते की सुरक्षा नहीं है
इस घटना से एक बात साफ होती है कि साइबर अपराध का दायरा तेजी से बदल रहा है।
पहले हम साइबर हमले का मतलब बैंक अकाउंट से पैसे चोरी होना, फर्जी लिंक भेजना, सोशल मीडिया अकाउंट हैक होना या निजी डेटा लीक होना समझते थे।
लेकिन अब इंटरनेट से जुड़े मशीनों और कंट्रोल सिस्टम पर हमला करके वास्तविक दुनिया में भी नुकसान पहुंचाया जा सकता है।
एक हैकर के लिए हजारों किलोमीटर दूर बैठकर किसी सिस्टम की सेटिंग बदलना संभव हो सकता है, जबकि उसका असर किसी दूसरी जगह मौजूद दुकान, गोदाम या फैक्ट्री में दिखाई देता है।
यही Cyber-Physical Threat (डिजिटल हमले से वास्तविक दुनिया में नुकसान) की सबसे गंभीर चुनौती है।
IBG News की दूसरी रिपोर्ट भी इसी बड़े खतरे की ओर ध्यान दिलाती है। हालांकि, उसमें बताए गए अलग-अलग साइबर हमलों और सरकारी आकलनों को इस सुपरमार्केट घटना से जोड़कर देखना सही नहीं होगा।
दुनिया को साइबर हमलों से डरने की नहीं, बल्कि उनके लिए तैयार रहने की जरूरत है।
क्योंकि भविष्य में साइबर सुरक्षा का सवाल सिर्फ यह नहीं होगा कि आपका मोबाइल कितना सुरक्षित है, बल्कि यह भी होगा कि आपके शहर की बिजली, पानी, अस्पताल, बैंक, खाद्य भंडारण और परिवहन व्यवस्था कितनी सुरक्षित है।
आज फ्रिज का तापमान हैक हुआ है, कल किसी दूसरी जरूरी व्यवस्था को निशाना बनाया जा सकता है। इसलिए डिजिटल सुरक्षा अब सिर्फ IT विभाग की जिम्मेदारी नहीं, बल्कि आर्थिक और राष्ट्रीय सुरक्षा का भी महत्वपूर्ण हिस्सा है।
खास शब्द, आसान भाषा में
Technical Term | आसान हिंदी अर्थ |
|---|---|
Cyber Warfare | डिजिटल माध्यम से युद्ध |
Cyber Sabotage | डिजिटल सिस्टम में जानबूझकर तोड़फोड़ |
IoT | इंटरनेट से जुड़े उपकरण |
Operational Technology (OT) | मशीनों और प्रक्रियाओं को नियंत्रित करने वाली तकनीक |
Refrigeration System | ठंडा रखने वाली व्यवस्था |
Defrost Mode | फ्रीजर की जमी बर्फ हटाने की प्रक्रिया |
Network Segmentation | नेटवर्क को अलग-अलग सुरक्षित हिस्सों में बांटना |
Remote Access | दूर से किसी सिस्टम को नियंत्रित करना |
Supply Chain | सामान के उत्पादन से ग्राहक तक पहुंचने की व्यवस्था |
Critical Infrastructure | देश की जरूरी सेवाओं का ढांचा |
Attribution | साइबर हमले के पीछे जिम्मेदार व्यक्ति या समूह की पहचान |