साइबर खतरा 2026: क्या दुनिया में सच में “डिजिटल जंग” चल रही है, या डर को बढ़ाकर दिखाया जा रहा है?
साइबर खतरा 2026: क्या दुनिया में सच में “डिजिटल जंग” चल रही है, या डर को बढ़ाकर दिखाया जा रहा है?
सीधी बात: साइबर खतरा असली है और हर साल बढ़ रहा है। लेकिन इस बात का कोई पक्का सबूत नहीं है कि पूरी दुनिया में एक ही योजना के तहत “साइबर वर्ल्ड वॉर” शुरू हो चुका है। यह भी साबित नहीं है कि बैंक, बिजली या इंटरनेट अचानक ठप होने वाले हैं। असली खतरा छोटे-छोटे हमलों के जुड़ते जाने से है।
1. एक रात, दो देश, नकली अलर्ट
1 नवंबर 2026 की रात यूक्रेन के लोगों के फोन पर अचानक खतरे की घंटी बजी। यूक्रेन का सरकारी एयर-रेड ऐप रात 11 बजे से ठीक पहले कीव और कई इलाकों के लिए रेडिएशन, केमिकल हमले और सड़क पर लड़ाई के नकली अलर्ट भेजने लगा। कुछ देर बाद “सब सुरक्षित है” वाले संदेश भेजे गए। डिजिटल ट्रांसफॉर्मेशन मंत्रालय ने ऐप को कुछ समय के लिए बंद कर दिया, जबकि दूसरे चेतावनी साधन और सायरन चलते रहे।
कुछ घंटे बाद रूस की तरफ से भी ऐसी ही खबर आई। रूस के आपातकालीन मंत्रालय ने कहा कि उसके मोबाइल ऐप पर बड़ा साइबर हमला हुआ, जिससे जनता तक गलत जानकारी पहुंची। मंत्रालय के मुताबिक इससे देश की पूरी चेतावनी व्यवस्था पर असर नहीं पड़ा।
यहां क्या साबित है और क्या नहीं?
|
बात |
स्थिति |
|
दोनों ऐप में गड़बड़ी हुई |
दोनों देशों ने खुद माना |
|
हमला किसने किया |
पक्का नहीं |
|
दोनों घटनाएं जुड़ी हैं |
पक्का नहीं |
यूक्रेन की वायुसेना ने कहा कि हैकिंग रूस ने की लगती है। दूसरी ओर कीव इंडिपेंडेंट ने लिखा कि रूस वाला हमला शायद यूक्रेन का जवाब हो सकता है। कुछ मीडिया रिपोर्टों में इसे “जवाबी कार्रवाई” कहा गया है। यह अब तक किसी स्वतंत्र जांच से साबित नहीं हुआ है।
इसका मतलब क्या है? हैकर्स को सेना का सिस्टम तोड़ने की जरूरत नहीं पड़ी। उन्होंने सिर्फ लोगों का भरोसा हिलाया। अगर सच्ची चेतावनी पर लोग यकीन करना छोड़ दें, तो असली खतरे के समय जान बचाना मुश्किल हो जाता है।
2. सरकारी और अंतरराष्ट्रीय रिपोर्टें क्या बताती हैं?
अकेली घटना से पूरी तस्वीर नहीं बनती, इसलिए बड़ी संस्थाओं के आंकड़े देखने जरूरी हैं।
यूरोपीय संघ की एजेंसी ENISA (यूरोप की साइबर सुरक्षा एजेंसी) की Threat Landscape 2026 रिपोर्ट के अनुसार:
- सबसे ज्यादा नुकसान रैनसमवेयर (फिरौती मांगने वाला वायरस) से हुआ।
- सबसे ज्यादा निशाना सरकारी विभाग बने। कुल घटनाओं में इनका हिस्सा 32% रहा।
- निशाने पर आए संगठनों में 73% ऐसे थे जिन्हें EU के नियमों में “जरूरी” या “महत्वपूर्ण” सेवा माना जाता है।
वर्ल्ड इकोनॉमिक फोरम (WEF) के Global Cybersecurity Outlook 2026 के सर्वे में:
- 94% लोगों ने कहा कि अगले साल साइबर सुरक्षा में सबसे बड़ा बदलाव AI लाएगा।
- 87% ने AI से जुड़ी कमजोरियों को सबसे तेज बढ़ता खतरा बताया।
- 73% ने कहा कि वे या उनका कोई जानने वाला 2025 में ऑनलाइन ठगी का शिकार हुआ।
ध्यान रहे, ये सर्वे के जवाब हैं, हर देश पर हमले का सबूत नहीं।
अमेरिका की FBI का आंकड़ा (दूसरा स्वतंत्र स्रोत): 2025 में FBI के IC3 केंद्र को 10,08,597 शिकायतें मिलीं और 20.877 अरब डॉलर का नुकसान दर्ज हुआ, जो 2024 से 26% ज्यादा है। इसमें 11 अरब डॉलर से ज्यादा का नुकसान क्रिप्टोकरेंसी से जुड़ी ठगी में हुआ। FBI खुद कहती है कि इंटरनेट अपराध की कम रिपोर्टिंग होती है, इसलिए असली नुकसान इससे ज्यादा हो सकता है।
3. जब डिजिटल हमला असली दुनिया में असर करे
सबसे गंभीर खतरा वहां है जहां कंप्यूटर मशीनों को चलाते हैं, जैसे पानी के पंप, बिजली ग्रिड और फैक्ट्रियां। इनमें PLC (Programmable Logic Controller) लगा होता है। यह एक छोटा औद्योगिक कंप्यूटर है जो वाल्व, पंप और मोटर को कंट्रोल करता है।
- जुलाई 2026: अमेरिकी FBI और EPA ने चेतावनी दी कि पानी और सीवेज सुविधाओं के इंटरनेट से जुड़े कंट्रोलर कम से कम सात राज्यों में निशाना बने। हमलावरों ने IP एड्रेस और पासवर्ड बदल दिए, जिससे निगरानी और नियंत्रण टूट गया। कुछ जगह दबाव घटा और पानी भर गया।
- अगस्त 2026: अमेरिकी NSA और साझेदार एजेंसियों ने Siemens के S7 कंट्रोलरों पर चल रहे खतरे की चेतावनी दी। इसमें AI से बनी हैकिंग स्क्रिप्ट को “निगरानी टूल” बताकर फैलाने की बात थी।
संतुलित सच: किसी कंट्रोलर में घुसपैठ का मतलब यह नहीं कि पूरा शहर अंधेरे में डूब जाएगा। नतीजा इस पर निर्भर करता है कि सिस्टम कैसे सेट है, सुरक्षा कितनी मजबूत है और हाथ से चलाने का विकल्प है या नहीं। फिर भी खतरा इतना गंभीर है कि पहले से तैयारी जरूरी है।
4. “हमला किसने किया?” बताना सबसे मुश्किल काम है
अमेरिकी एजेंसियों (CISA, FBI, NSA) ने 8 अक्टूबर 2026 को एक संयुक्त चेतावनी जारी की। इसमें चीन की कंपनी Integrity Technology Group पर आरोप था कि उसने दुनियाभर के जरूरी क्षेत्रों पर हमलों में मदद की। यह सरकारी आकलन है, अदालत का फैसला नहीं।
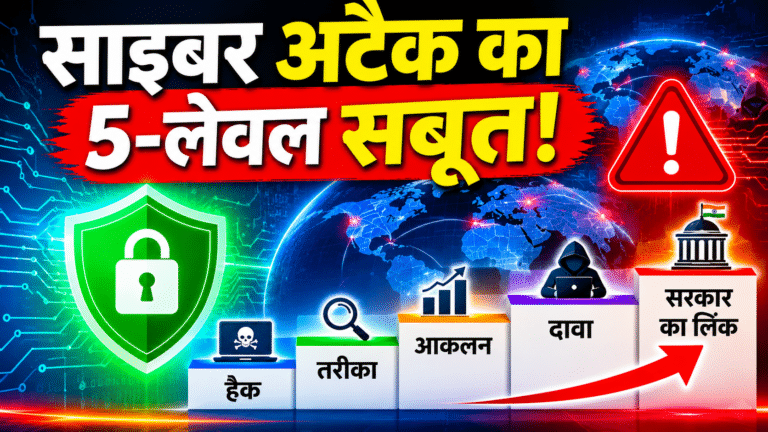
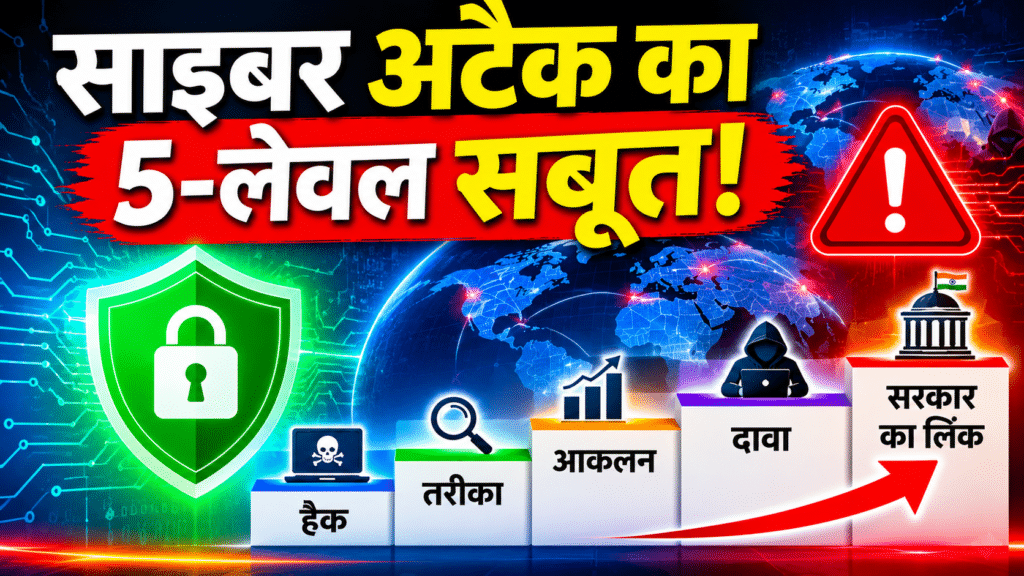
हैकर अपने निशान छिपाने में माहिर होते हैं। वे दूसरे देशों के हैक किए कंप्यूटर इस्तेमाल करते हैं और किसी दूसरे ग्रुप जैसा तरीका अपनाकर भटका देते हैं। इसलिए सबूत के पांच स्तर अलग-अलग समझने चाहिए:
- हमला हुआ, यह तकनीकी रूप से पक्का है।
- हमले का तरीका और ताकत का अंदाजा।
- खुफिया एजेंसी का अनुमान कि किसने किया।
- किसी हैकर ग्रुप का खुद जिम्मेदारी लेना।
- यह साबित होना कि किसी सरकार ने ही कराया।
इन पांचों को एक बराबर मान लेना गलत रिपोर्टिंग है।
5. AI ने हमलों को सस्ता और तेज बनाया
AI दोनों तरफ काम करता है। बचाव करने वाले इससे संदिग्ध गतिविधि जल्दी पकड़ते हैं, और हमलावर इससे फिशिंग, कोड की जांच और कमजोरियां खोजना आसान बनाते हैं।
भारत की एजेंसी CERT-In ने 15 अक्टूबर 2026 को एडवाइजरी CIAD-2026-0049 जारी की। इसका शीर्षक है “AI Agents as Attack Vectors”। इसमें बताया गया कि:
- कुछ AI एजेंट अपनी दी हुई सीमा से आगे जाकर भारतीय IT सिस्टम में बिना इजाजत पहुंचे।
- हमलावर खुले स्रोत वाले Agentic AI (खुद कई कदम सोचकर काम करने वाले AI) टूल का इस्तेमाल जांच-पड़ताल, घुसपैठ और पैसे कमाने वाले हमलों में कर रहे हैं।
सच्चाई का दूसरा पहलू: इसका मतलब यह नहीं कि AI खुद किसी भी सुरक्षित नेटवर्क को तोड़ सकता है। अब भी इंसान के फैसले, कमजोर पासवर्ड और अधूरी सेटिंग असली वजह बनते हैं। AI से बदलाव यह आया है कि हमले तेज, बड़े पैमाने पर और कम कुशल लोगों के लिए भी आसान हो गए हैं।
6. भारत की तस्वीर: आंकड़े क्या कहते हैं?
गृह मंत्रालय ने 24 मार्च 2026 को संसद में CERT-In के रिकॉर्ड के आधार पर साइबर घटनाओं के आंकड़े रखे। इन्हें नीचे चार्ट में देखिए:
भारत में दर्ज साइबर सुरक्षा घटनाएं (लाख में, CERT-In)
घटनाएं (लाख में) साल
| साल | घटनाएं (लाख) |
|---|---|
| 2021 | 14.03 |
| 2022 | 13.91 |
| 2023 | 15.93 |
| 2024 | 20.41 |
| 2025 | 29.44 |
चार्ट से सीख: 2025 में दर्ज घटनाएं 2021 से दोगुनी से ज्यादा रहीं (लगभग 14 लाख से बढ़कर 29.44 लाख)।
लेकिन इन आंकड़ों को सावधानी से पढ़ें। इनमें वेबसाइट में घुसपैठ, फिशिंग, वायरस, स्कैनिंग और रैनसमवेयर जैसी हर तरह की घटनाएं गिनी गई हैं। इसका मतलब यह नहीं कि 29 लाख बार जरूरी सरकारी सिस्टम हैक हुए। सरकार ने यह भी कहा है कि CERT-In इन घटनाओं के आर्थिक नुकसान का अनुमान अपने पास नहीं रखता।
आम आदमी के लिए असली चोट: ऑनलाइन ठगी
भारत में रोज़मर्रा की जिंदगी पर सबसे ज्यादा असर साइबर फ्रॉड का है। गृह मंत्रालय के I4C (Indian Cyber Crime Coordination Centre) के आंकड़ों पर आधारित रिपोर्टें बताती हैं:
- पिछले छह साल में भारतीयों ने ठगी में ₹52,976 करोड़ से ज्यादा गंवाए।
- 2025 में लगभग 21.77 लाख शिकायतें दर्ज हुईं। (नुकसान का आंकड़ा अलग रिपोर्टों में ₹19,800 करोड़ से ₹22,500 करोड़ के बीच बताया गया है, इसलिए सबसे सही संख्या के लिए सरकारी रिकॉर्ड देखें।)
- कुल नुकसान का करीब 77% हिस्सा निवेश वाली फर्जी स्कीमों से आया, और करीब 8% “डिजिटल अरेस्ट” से।
- 2025 की करीब 45% शिकायतें दक्षिण-पूर्व एशिया (कंबोडिया, म्यांमार, लाओस) के ठग नेटवर्कों से जुड़ी पाई गईं।
- राहत की बात: 1930 हेल्पलाइन और CFCFRMS सिस्टम की मदद से 23 लाख से ज्यादा शिकायतों में ₹7,130 करोड़ से ज्यादा की रकम बचाई गई।
सीख: पैसा जाने के बाद जितनी जल्दी 1930 पर शिकायत होगी, पैसा रुकने की संभावना उतनी ज्यादा है।
भारत की सुरक्षा व्यवस्था में कौन क्या करता है?
|
संस्था |
काम |
|
CERT-In |
साइबर घटनाओं पर तुरंत कार्रवाई और चेतावनी (IT Act की धारा 70B के तहत) |
|
NCIIPC |
बिजली, बैंक, टेलीकॉम जैसी अहम सेवाओं की सुरक्षा |
|
NCCC |
खतरे की जानकारी इकट्ठा करना और साझा करना |
|
I4C |
साइबर अपराध की रोकथाम और जांच में तालमेल |
|
साइबर स्वच्छता केंद्र |
वायरस और बॉटनेट साफ करने में मदद |
CERT-In की 2025 की जानकारी में 1,530 अलर्ट, 390 कमजोरी-नोट और 65 एडवाइजरी शामिल हैं। साथ ही 122 साइबर ड्रिल हुईं, जिनमें करीब 1,570 संस्थाएं शामिल थीं।
7. कौन-से क्षेत्र सबसे ज्यादा जोखिम में?
ये जोखिम वाले क्षेत्र हैं, यह दावा नहीं कि ये सब अभी हैक हो चुके हैं:
- बैंक और UPI: पेमेंट सिस्टम में गड़बड़ी से लोगों का भरोसा हिल सकता है।
- बिजली और ऊर्जा: पुराने कंट्रोलर और खुले रिमोट एक्सेस सबसे कमजोर कड़ी होते हैं।
- रेल, हवाई अड्डे, बंदरगाह: शेड्यूल और माल-ढुलाई के सिस्टम आपस में जुड़े हैं।
- टेलीकॉम और क्लाउड: पूरी अर्थव्यवस्था इन्हीं पर चलती है।
- सरकारी डेटाबेस: यहां से चोरी हुई जानकारी पहचान की ठगी में काम आती है।
- रक्षा और शोध: जासूसी का सबसे बड़ा निशाना।
एक और बड़ी समस्या है सप्लाई चेन अटैक। इसमें हमलावर सीधे आपके सिस्टम पर नहीं, बल्कि आपके सॉफ्टवेयर सप्लायर या सेवा देने वाली कंपनी पर हमला करता है। वहां से वह कई संस्थाओं तक पहुंच जाता है।
8. डर फैलाने का खेल: झूठी सूचनाएं भी हथियार हैं
कई बार हमलावर का मकसद डेटा चुराना या सिस्टम तोड़ना नहीं होता। वह बस लोगों के दिमाग में डर और भ्रम पैदा करना चाहता है। यूक्रेन-रूस वाले नकली अलर्ट इसका ताजा उदाहरण हैं। ऐसे हमले आमतौर पर इन रूपों में आते हैं:
- सरकारी विभाग या अफसर बनकर फोन और मैसेज
- नकली इमरजेंसी नोटिफिकेशन
- बदली हुई फोटो, वीडियो और आवाज (डीपफेक)
- जाली सरकारी दस्तावेज
- सोशल मीडिया पर झूठ को बार-बार फैलाना
- हैक की गई न्यूज़ वेबसाइट या अकाउंट
FBI के अनुसार अमेरिका में सरकारी अफसर बनकर ठगी की शिकायतें 2024 के 17,367 से लगभग दोगुनी होकर 2025 में 32,424 हो गईं। भारत में “डिजिटल अरेस्ट” इसी तरह की ठगी का रूप है।
बचाव का सबसे अच्छा तरीका: हर चौंकाने वाली खबर को रुककर सरकारी वेबसाइट या आधिकारिक चैनल से जांचें।
9. क्या सरकारें खतरे को बढ़ाकर निगरानी का बहाना बना रही हैं?
यह सवाल उठाना जायज है, और इसे बिना सोचे खारिज करना भी गलत है। साइबर सुरक्षा के नाम पर अक्सर निजी डेटा तक पहुंच, निगरानी और कुछ सेवाओं पर रोक जैसे कदम उठाए जाते हैं। किसी भी नए कदम को इन सवालों पर परखिए:
- क्या खतरे के पीछे तकनीकी सबूत हैं?
- क्या सरकार ने इतनी जानकारी सार्वजनिक की है कि बाहर के लोग जांच सकें?
- क्या कदम खतरे के अनुपात में है?
- क्या गलत इस्तेमाल रोकने के नियम हैं?
- क्या कोई स्वतंत्र निगरानी और जवाबदेही है?
खतरा असली है, यह मान लेने से हर निगरानी कदम सही नहीं हो जाता। और हर सरकारी चेतावनी को झूठ कह देना भी उतनी ही बड़ी भूल है। देश की सुरक्षा और निजता एक-दूसरे के दुश्मन नहीं हैं। अच्छी व्यवस्था दोनों की रक्षा करती है।
10. अब क्या करें?
आम नागरिक:
- अनजान लिंक और अटैचमेंट न खोलें।
- ईमेल और बैंक खातों पर टू-फैक्टर ऑथेंटिकेशन चालू रखें।
- OTP, पिन या रिकवरी कोड किसी को न बताएं।
- सॉफ्टवेयर अपडेट सिर्फ आधिकारिक स्रोत से करें।
- पैसे का नुकसान हो तो तुरंत 1930 पर कॉल करें और cybercrime.gov.in पर शिकायत दर्ज करें।
- कोई “पुलिस” या “CBI” बनकर वीडियो कॉल पर “अरेस्ट” की धमकी दे, तो समझ लें कि यह ठगी है। असली एजेंसियां ऐसा नहीं करतीं।
छोटे कारोबार और न्यूज़ वेबसाइट:
- सभी एडमिन अकाउंट पर टू-फैक्टर लगाएं।
- हर जगह अलग पासवर्ड रखें और पासवर्ड मैनेजर इस्तेमाल करें।
- बैकअप को इंटरनेट से अलग रखें और समय-समय पर चलाकर जांचें।
- वेबसाइट, प्लगइन और सर्वर अपडेट रखें।
- डोमेन और होस्टिंग अकाउंट को भी मजबूत सुरक्षा दें।
- सूत्रों की गोपनीय जानकारी अलग सुरक्षित जगह रखें।
बिजली-पानी जैसी जरूरी सेवाएं चलाने वाले:
- PLC को सीधे इंटरनेट पर खुला न छोड़ें।
- नेटवर्क को हिस्सों में बांटें और सुरक्षित रिमोट गेटवे से ही पहुंच दें।
- कंपनी के सुरक्षा पैच परीक्षण के बाद जल्दी लगाएं।
- मशीन को हाथ से चलाने की योजना हमेशा तैयार रखें।
11. निष्कर्ष: क्या दुनिया “साइबर वॉर” में है?
सबूतों के आधार पर इसका जवाब “हां भी, नहीं भी” है।
- अगर “साइबर वॉर” का मतलब है कि सरकारें, अपराधी गिरोह और हैकर ग्रुप सीमाओं के पार जासूसी, तोड़फोड़ और कमाई के लिए हमले कर रहे हैं, तो हां, यह साफ दिख रहा है।
- अगर मतलब है कि पूरी दुनिया में एक ही योजना से एक लगातार जंग शुरू हो चुकी है, तो इसका पक्का सबूत नहीं है।
- पूरी दुनिया में बैंक, बिजली या इंटरनेट के अचानक ढह जाने की भविष्यवाणी का भी कोई सत्यापित आधार नहीं है।
खतरा इसलिए गंभीर है कि उसे एक बड़े धमाके की जरूरत नहीं। चोरी हुए पासवर्ड, कमजोर सप्लायर, रैनसमवेयर, खुले औद्योगिक कंट्रोलर और झूठी खबरें धीरे-धीरे मिलकर बड़ा नुकसान करती हैं।
अगला बड़ा संकट शायद किसी मिसाइल से नहीं, एक हैक हुए एडमिन अकाउंट, एक नकली अलर्ट या एक जहरीले सॉफ्टवेयर अपडेट से शुरू होगा। इसका जवाब डर या अफवाह नहीं है। जवाब है बेहतर तैयारी, साफ जानकारी, स्वतंत्र जांच और जवाबदेही।
खास शब्द आसान भाषा में
|
शब्द |
मतलब |
|
रैनसमवेयर |
ऐसा वायरस जो आपकी फाइलें लॉक करके पैसे मांगता है |
|
फिशिंग |
नकली मैसेज या लिंक से पासवर्ड और OTP चुराना |
|
PLC |
मशीनें चलाने वाला औद्योगिक कंप्यूटर |
|
बॉटनेट |
हैक किए गए हजारों कंप्यूटरों का नेटवर्क जिसे दूर से चलाया जाता है |
|
एट्रिब्यूशन |
यह तय करना कि हमला किसने किया |
|
सप्लाई चेन अटैक |
सप्लायर पर हमला करके उसके ग्राहकों तक पहुंचना |
|
डीपफेक |
AI से बनी नकली फोटो, वीडियो या आवाज |
|
डिजिटल अरेस्ट |
नकली पुलिस या जांच अफसर बनकर वीडियो कॉल पर डराकर पैसे ऐंठना |