दिल्ली पुलिस की कार्रवाई: फर्जी हेल्थ कैंप से आधार-बायोमेट्रिक चुराकर 3,000 से ज़्यादा SIM/eSIM चालू करने का मामला!!!
दिल्ली पुलिस की कार्रवाई: फर्जी हेल्थ कैंप से आधार-बायोमेट्रिक चुराकर 3,000 से ज़्यादा SIM/eSIM चालू करने का मामला…..
खबर एक नज़र में
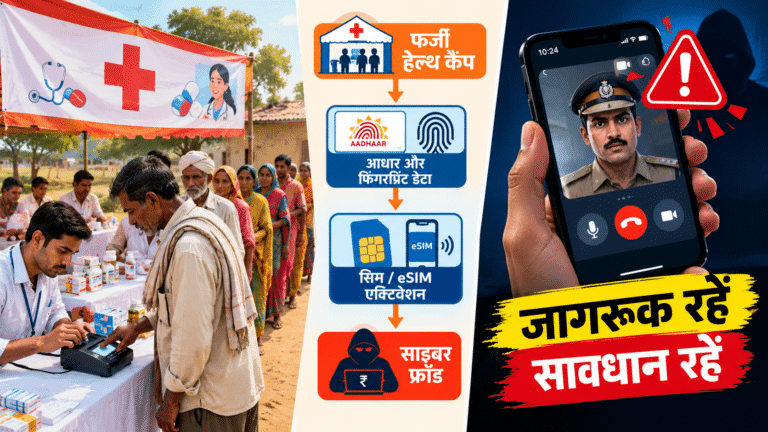
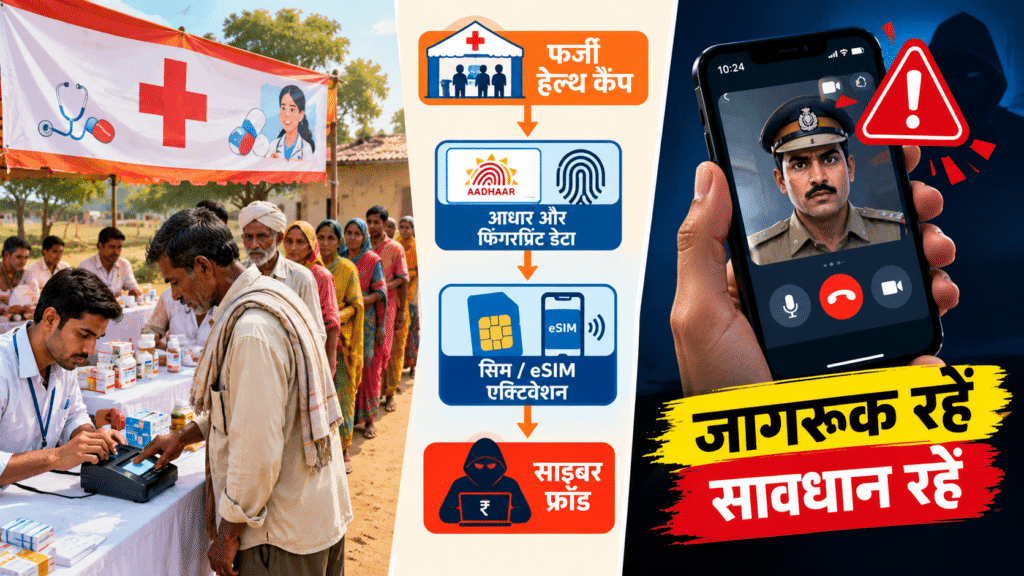
दिल्ली पुलिस की IFSO यूनिट ने मथुरा (उत्तर प्रदेश) से जितेंद्र सिंह (29) और ब्रजेश कुमार (21) को 20-21 अक्टूबर की रात छापा मारकर गिरफ्तार किया। पुलिस का आरोप है कि इन दोनों ने गाँवों में नकली हेल्थ कैंप लगाए। वहाँ सस्ती दवा देने के बहाने लोगों के आधार और फिंगरप्रिंट जैसी जानकारी ली गई। बाद में इसी जानकारी से SIM और eSIM चालू करवाए गए।
आँकड़े
| बात | जानकारी |
|---|---|
| गिरफ्तार आरोपी | 2 (दोनों मथुरा, उत्तर प्रदेश के) |
| शक है कि चालू किए गए SIM | 3,000 से ज़्यादा, करीब एक साल में |
| NCRP पर जुड़ी शिकायतें | 20 से ज़्यादा |
| इन शिकायतों में ठगी की रकम | करीब ₹2.64 करोड़ |
| जिस “डिजिटल अरेस्ट” केस से जाँच शुरू हुई | ₹1.64 करोड़ |
पुलिस ने इन SIM को राष्ट्रीय साइबर अपराध रिपोर्टिंग पोर्टल (NCRP) पर दर्ज 20 से ज़्यादा शिकायतों से जोड़ा है, जिनमें करीब ₹2.64 करोड़ की ठगी का शक है। जाँच की शुरुआत श्रीनिवास नाम के पीड़ित की शिकायत से हुई। उनके साथ WhatsApp पर “डिजिटल अरेस्ट” की ठगी हुई थी।
ठगी की पूरी चेन (स्टेप बाय स्टेप)
- जाल बिछाना: गाँव में “सस्ती दवा वाला हेल्थ कैंप” लगाया जाता है।
- डेटा लेना: आधार, वोटर ID और फिंगरप्रिंट लिए जाते हैं।
- SIM चालू करना: इस जानकारी से असली लोगों के नाम पर SIM/eSIM चालू हो जाते हैं।
- SIM बेचना: ये SIM साइबर ठगों को पहुँचाए जाते हैं।
- ठगी: इन्हीं नंबरों से “डिजिटल अरेस्ट” जैसी धोखाधड़ी की जाती है।
- पकड़ से बचना: पुलिस नंबर तक पहुँचती है, तो वह किसी बेकसूर गाँव वाले के नाम निकलता है।
खास शब्द आसान भाषा में
- डिजिटल अरेस्ट: ठग खुद को पुलिस या CBI अधिकारी बताकर वीडियो/फोन कॉल पर डराते हैं। वे कहते हैं कि आप “गिरफ्तार” हैं और पैसे ट्रांसफर करने पर ही बचेंगे। असल में ऐसी कोई गिरफ्तारी होती ही नहीं।
- eSIM: फिजिकल कार्ड की जगह फोन में डिजिटल रूप से चलने वाला SIM। इसे ऑनलाइन चालू किया जा सकता है, इसलिए ठग इसे आसानी से आगे बाँट देते हैं।
- KYC: SIM या बैंक खाते के लिए पहचान की जाँच। यहाँ वही चुराई गई पहचान काम आई।
- IFSO: दिल्ली पुलिस की स्पेशल सेल की साइबर और खुफिया इकाई।
- NCRP: सरकारी पोर्टल (cybercrime.gov.in) जहाँ साइबर ठगी की शिकायत दर्ज होती है।
विश्लेषण: यह मामला क्यों गंभीर है
1. यह “सप्लाई चेन” वाला अपराध है। पुलिस के अनुसार, पहले ये लोग SIM बेचने वालों और खरीदारों के बीच दलाली करते थे। बाद में उन्होंने खुद नकली मेडिकल कैंप लगाकर पहचान-दस्तावेज़ जुटाए और सीधे eSIM निकलवाने लगे। यानी मुनाफे के लिए उन्होंने पूरा काम अपने हाथ में ले लिया।
2. असली शिकार गाँव के लोग हैं। जिनकी पहचान चोरी हुई, उन्हें पता भी नहीं कि उनके नाम पर कितने SIM चल रहे हैं। जाँच हुई तो पहली नज़र में नाम उन्हीं का दिखेगा।
3. विदेश से तार जुड़े होने का शक। पुलिस को आरोपियों की विदेशी संपर्कों से बातचीत मिली है और वह साइबर फ्रॉड और SIM-बॉक्स सिस्टम से संभावित जुड़ाव की जाँच कर रही है।
4. यह कोई नया पैटर्न नहीं है। सितंबर 2025 की एक रिपोर्ट के मुताबिक बिहार में आयुष्मान भारत और राशन कार्ड के नकली कैंप के जरिए उँगलियों के निशान और आँखों की पुतली (आइरिस) के स्कैन चुराए जा रहे थे। इनसे SIM कार्ड और म्यूल बैंक खातों के ज़रिए धोखाधड़ी की जा रही थी। तरीका वही है, बस बहाना बदल गया है।
5. एक ज़रूरी सावधानी। ये सभी बातें पुलिस के आरोप हैं। अदालत में दोष साबित होना अभी बाकी है।
आप खुद को कैसे बचाएँ
- कैंप या शिविर में आधार की फोटोकॉपी या फिंगरप्रिंट तभी दें, जब आयोजक की पहचान पक्की हो। स्थानीय प्रशासन या स्वास्थ्य विभाग से पूछ लें।
- जहाँ संभव हो, मास्क्ड आधार (12 में से 8 अंक छिपे हुए) दें, UIDAI की वेबसाइट से वर्चुअल आधार लें, अपना बायोमेट्रिक लॉक रखें और आधार के इस्तेमाल का इतिहास ऑनलाइन देखते रहें।
- अपने नाम के SIM जाँचें: दूरसंचार विभाग के Sanchar Saathi पोर्टल (sancharsaathi.gov.in) पर देखें कि आपके आधार पर कितने नंबर चल रहे हैं। यह जानकारी मेरी सामान्य जानकारी से है। इस्तेमाल से पहले पोर्टल पर खुद पुष्टि कर लें।
- डिजिटल अरेस्ट जैसी कोई चीज़ होती ही नहीं। ऐसी कॉल आए तो कॉल काट दें, पैसे न भेजें, 1930 पर कॉल करें या cybercrime.gov.in पर शिकायत करें।