UPI से भुगतान करते समय सावधान, मोबाइल में छिपा मालवेयर बैंक खाते को खाली कर सकता है!!!!
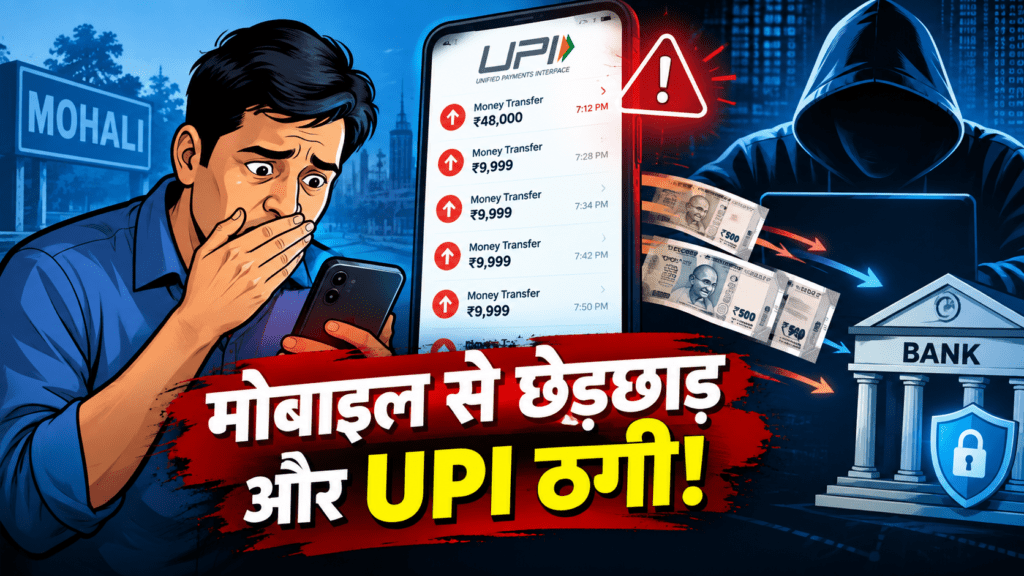
मोहाली में मोबाइल से छेड़छाड़ के बाद UPI ठगी, आधे घंटे में ₹97,995 साफ…..
मोहाली: डिजिटल पेमेंट की सुविधा के साथ साइबर ठगी का खतरा भी लगातार बढ़ रहा है। मोहाली के सेक्टर-86 में रहने वाले एक व्यक्ति के बैंक खाते से महज करीब आधे घंटे के भीतर ₹97,995 की छह अनधिकृत UPI ट्रांजैक्शन होने का मामला सामने आया है। पीड़ित को इसकी जानकारी तब हुई, जब उसके मोबाइल पर लगातार बैंक के SMS अलर्ट आने लगे।
यह घटना गुरुवार शाम की बताई जा रही है। रिपोर्ट के मुताबिक, पीड़ित सज्जन सिंह के मोबाइल फोन से छेड़छाड़ या उसके डिवाइस के किसी तरह compromised होने के बाद खाते से रकम निकाली गई। फिलहाल पुलिस यह पता लगाने में जुटी है कि फोन वास्तव में हैक हुआ था, उसमें कोई remote-access malware आया था या UPI से जुड़ी किसी दूसरी तकनीकी कमजोरी का इस्तेमाल किया गया।
एक बड़ी रकम के बाद लगातार पांच ट्रांजैक्शन
मामले में ठगों ने पहले खाते से ₹48,000 ट्रांसफर किए। इसके बाद लगातार पांच बार ₹9,999-₹9,999 की रकम निकाली गई। इस तरह कुल नुकसान ₹97,995 तक पहुंच गया। रिपोर्ट के अनुसार, ये सभी भुगतान एक ऐसे खाते में गए, जिसका नाम “Nandakis” दिखाई दे रहा था।
यह पैटर्न एक महत्वपूर्ण सवाल खड़ा करता है—अगर खाते से लगातार छोटे-छोटे भुगतान किए जा रहे थे, तो क्या सिस्टम ने इन्हें संदिग्ध गतिविधि के तौर पर पहचाना? इसका जवाब जांच पूरी होने के बाद ही सामने आएगा। फिलहाल उपलब्ध जानकारी के आधार पर यह कहना जल्दबाजी होगी कि रकम किस तकनीकी तरीके से निकाली गई।
समय रहते बैंक को सूचना देने से बची बाकी रकम
सज्जन सिंह को जैसे ही बैंक के SMS अलर्ट से संदिग्ध लेनदेन का पता चला, उन्होंने तुरंत बैंक से संपर्क किया और अपना खाता ब्लॉक करा दिया। इससे खाते में बची हुई रकम को आगे की अनधिकृत निकासी से सुरक्षित किया जा सका। इसके बाद उन्होंने साइबर क्राइम ब्रांच में लिखित शिकायत देकर तकनीकी जांच की मांग की।
जांच का मुख्य फोकस इस बात पर है कि आरोपियों ने मोबाइल या UPI की पहुंच हासिल कैसे की। पुलिस संबंधित खातों की जांच के साथ-साथ पैसों के ट्रेल और डिवाइस की संभावित तकनीकी सेंध की भी पड़ताल कर रही है।
क्या फोन हैक हुआ या मोबाइल में आया था खतरनाक ऐप?
इस मामले का सबसे अहम पहलू यही है। हर अनधिकृत UPI ट्रांजैक्शन का मतलब यह जरूरी नहीं कि पीड़ित ने खुद UPI PIN किसी को बताया हो। साइबर अपराधियों द्वारा malicious apps, remote-access tools, phishing links या खतरनाक permissions के जरिए मोबाइल तक पहुंच हासिल करने के मामले सामने आते रहे हैं।
सितंबर 2026 में I4C की एक चेतावनी के हवाले से बताया था कि कुछ संदिग्ध Android ऐप उपयोगकर्ताओं से Accessibility permissions लेने के बाद डिवाइस पर नियंत्रण हासिल कर सकते हैं और अनधिकृत वित्तीय लेनदेन में मदद कर सकते हैं। इसलिए किसी अनजान वेबसाइट से APK डाउनलोड करना या किसी संदिग्ध ऐप को जरूरत से ज्यादा permission देना गंभीर जोखिम बन सकता है।
हालांकि, मोहाली के इस विशेष मामले में अभी यह साबित नहीं हुआ है कि किसी APK या malware ने ही ठगी की। पुलिस की तकनीकी जांच इस सवाल का जवाब देगी।
पंजाब में भी ‘म्यूल अकाउंट’ साइबर नेटवर्क की जांच
इस घटना को केवल एक व्यक्ति के खाते से हुई ठगी मानकर नजरअंदाज करना ठीक नहीं होगा। साइबर अपराध में चोरी की रकम अक्सर सीधे अपराधियों के निजी खाते में नहीं जाती। इसके लिए “म्यूल अकाउंट” यानी ऐसे बैंक खातों का इस्तेमाल किया जाता है, जिनके जरिए ठगी की रकम को आगे ट्रांसफर या निकालकर पैसे का असली स्रोत छिपाने की कोशिश की जाती है।
मई 2026 में चंडीगढ़ साइबर क्राइम पुलिस ने दो लोगों को कथित तौर पर ऐसे ही म्यूल बैंक खातों के इस्तेमाल के मामले में गिरफ्तार किया था। पुलिस जांच में सामने आया था कि इन खातों में अलग-अलग राज्यों के पीड़ितों से ठगी की रकम पहुंचती थी और बाद में उसे निकाला या दूसरे लोगों तक पहुंचाया जाता था।
इससे स्पष्ट होता है कि UPI fraud केवल एक फोन और एक बैंक खाते की समस्या नहीं रह गया है, बल्कि इसके पीछे कई स्तरों वाला पैसा-ट्रांसफर नेटवर्क भी हो सकता है।
पंजाब में हजारों संदिग्ध खाते फ्रीज
रिपोर्ट के अनुसार, जून 2026 तक पंजाब में साइबर फ्रॉड से जुड़े 63,749 बैंक खाते फ्रीज किए जा चुके थे और लगभग ₹64 करोड़ की रकम पीड़ितों को वापस किए जाने की जानकारी दी गई थी। यह आंकड़ा बताता है कि बैंकिंग सिस्टम और पुलिस साइबर ठगी के पैसों को रोकने के लिए लगातार कार्रवाई कर रहे हैं।
राष्ट्रीय स्तर पर भी साइबर वित्तीय धोखाधड़ी के खिलाफ त्वरित रिपोर्टिंग को महत्वपूर्ण माना जा रहा है। गृह मंत्रालय के अनुसार, Citizen Financial Cyber Fraud Reporting and Management System (CFCFRMS) के जरिए 30 जून 2026 तक 32.80 लाख से अधिक शिकायतों में ₹11,158 करोड़ से ज्यादा की रकम बचाए जाने की जानकारी दी गई है।
सबसे जरूरी सबक: SMS अलर्ट को नजरअंदाज न करें
मोहाली की घटना में एक बात बेहद महत्वपूर्ण रही—पीड़ित को बैंक के SMS अलर्ट से समय रहते पता चल गया और उन्होंने खाता ब्लॉक करा दिया। यही शुरुआती प्रतिक्रिया नुकसान को और बढ़ने से रोक सकती है।
अगर बैंक खाते से कोई अनधिकृत UPI ट्रांजैक्शन दिखाई दे तो इंतजार नहीं करना चाहिए। तुरंत बैंक को सूचना देने के साथ 1930 साइबर क्राइम हेल्पलाइन पर शिकायत दर्ज की जा सकती है। भारत सरकार के National Cyber Crime Reporting Portal के अनुसार, वित्तीय साइबर धोखाधड़ी के लिए 1930 पर तत्काल रिपोर्ट करने की सुविधा उपलब्ध है। शिकायत ऑनलाइन भी दर्ज की जा सकती है।
RBI के नियमों में भी अनधिकृत इलेक्ट्रॉनिक बैंकिंग लेनदेन की स्थिति में ग्राहक द्वारा बैंक को जल्द सूचना देने को महत्वपूर्ण माना गया है। कुछ परिस्थितियों में निर्धारित समय के भीतर रिपोर्ट करने पर ग्राहक की देनदारी सीमित या शून्य हो सकती है; हालांकि यह परिस्थितियों और मामले की प्रकृति पर निर्भर करता है।
निष्कर्ष
मोहाली का यह मामला बताता है कि UPI की तेजी ही साइबर ठगों के लिए भी हथियार बन सकती है। कुछ ही मिनटों में कई ट्रांजैक्शन हो सकते हैं और पीड़ित को तब पता चलता है जब मोबाइल पर बैंक अलर्ट आने लगते हैं।
इसलिए मोबाइल में अनजान ऐप डाउनलोड करने, संदिग्ध लिंक खोलने, किसी को UPI PIN/OTP बताने या बिना जरूरत Accessibility जैसी संवेदनशील permissions देने से बचना जरूरी है। और सबसे अहम—खाते से अनधिकृत रकम निकलते ही पहले बैंक को सूचना, फिर 1930 पर शिकायत। देर होने पर पैसे का ट्रेल कई खातों में फैल सकता है, जबकि शुरुआती रिपोर्टिंग से रकम रोकने या रिकवरी की संभावना बढ़ सकती है।