250 से ज्यादा बैंक खातों की जानकारी साइबर ठगों तक पहुंची, इंदौर क्राइम ब्रांच की जांच में खुला बड़ा नेटवर्क!!!
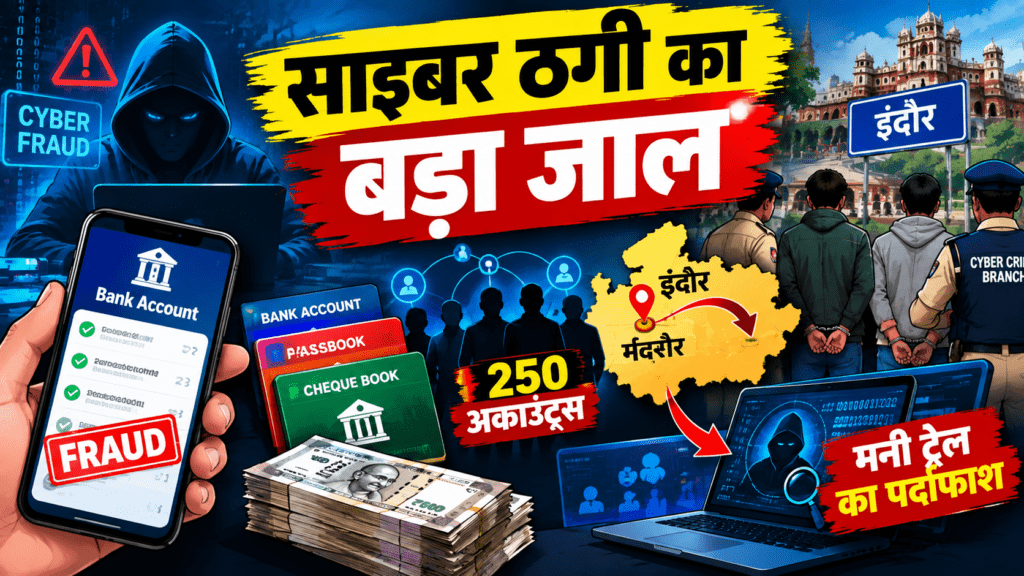
250 से ज्यादा बैंक खातों की जानकारी साइबर ठगों तक पहुंचाने का आरोप, इंदौर में आरोपी गिरफ्तार…..
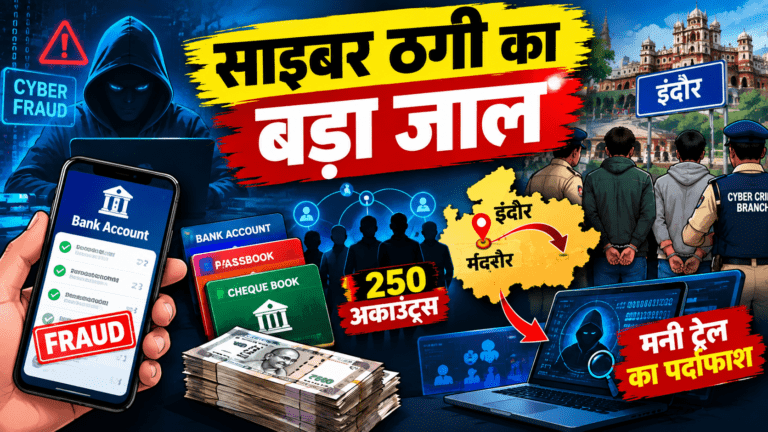
इंदौर: साइबर ठगी के मामलों में सिर्फ ठग ही नहीं, बल्कि उन्हें बैंक खाते उपलब्ध कराने वाला नेटवर्क भी पुलिस के निशाने पर है। इंदौर क्राइम ब्रांच ने ऐसे ही एक कथित नेटवर्क की जांच के दौरान मंदसौर निवासी बालेश्वर राठौर को गिरफ्तार किया है। पुलिस का आरोप है कि उसने 250 से अधिक बैंक खातों की जानकारी साइबर अपराधियों तक पहुंचाई थी।
पुलिस के मुताबिक यह मामला केवल बैंक अकाउंट की जानकारी साझा करने तक सीमित नहीं है, बल्कि इसके पीछे बैंक खातों की खरीद-बिक्री और उनका इस्तेमाल साइबर ठगी की रकम को इधर-उधर करने का नेटवर्क सामने आया है। जांच में यह भी देखा जा रहा है कि इन खातों में से कितने खातों का इस्तेमाल वास्तव में ठगी की रकम के लिए किया गया।
जांच की शुरुआत कैसे हुई?
क्राइम ब्रांच की कार्रवाई में पहले ललित उर्फ ऋषि सुतार, निवासी नीमच, पुलिस के हाथ लगा था। उसे नेहरू पार्क रोड स्थित BSNL कार्यालय के पास पकड़ा गया था। पुलिस के अनुसार उसके पास मौजूद लैपटॉप बैग की तलाशी में 21 बैंक पासबुक, 8 ATM कार्ड, 20 चेकबुक, 7 QR कोड और एक HP लैपटॉप मिला।
इन दस्तावेजों और डिजिटल उपकरणों की जांच के बाद पुलिस ने संबंधित बैंक खातों को National Cyber Crime Reporting Portal (NCRP) पर दर्ज शिकायतों से मिलाया। अधिकारियों के मुताबिक कई खाते अलग-अलग राज्यों में दर्ज इन्वेस्टमेंट फ्रॉड और APK आधारित साइबर ठगी की शिकायतों से जुड़े मिले।
इसके बाद जांच आगे बढ़ी और पुलिस को बालेश्वर राठौर की कथित भूमिका के बारे में जानकारी मिली। पुलिस का कहना है कि उसने 250 से ज्यादा बैंक खातों की जानकारी नेटवर्क से जुड़े लोगों तक पहुंचाई थी। इन खातों के वास्तविक इस्तेमाल और उनमें हुए लेन-देन की जांच अभी जारी है।
22 राज्यों और 5 केंद्रशासित प्रदेशों की 342 शिकायतें
इंदौर क्राइम ब्रांच के मुताबिक अब तक जांच में संबंधित खातों के खिलाफ 22 राज्यों और 5 केंद्रशासित प्रदेशों से कुल 342 साइबर अपराध शिकायतें सामने आई हैं। हालांकि इन सभी शिकायतों का आरोपी से सीधा संबंध स्थापित होना अभी जांच का विषय है।
पुलिस बैंक खातों, मोबाइल नंबरों, डिजिटल डिवाइस, QR कोड और दूसरे दस्तावेजों की मदद से यह पता लगाने में जुटी है कि ठगी की रकम किन खातों से होकर गुजरी और उसके बाद पैसा कहां भेजा गया।
बैंक खाता भी बन सकता है साइबर ठगी का हथियार
इस मामले की सबसे महत्वपूर्ण कड़ी ‘मनी म्यूल अकाउंट’ (Money Mule Account) की है। आसान भाषा में समझें तो जब कोई व्यक्ति अपने बैंक खाते का इस्तेमाल किसी दूसरे व्यक्ति के पैसे को प्राप्त करने या आगे ट्रांसफर करने के लिए करता है, तो वह खाता साइबर अपराध में इस्तेमाल होने वाला ‘म्यूल अकाउंट’ बन सकता है।
RBI लंबे समय से ऐसे खातों के दुरुपयोग को लेकर चेतावनी देता रहा है। RBI के अनुसार अपराधी तीसरे व्यक्ति के बैंक खाते का इस्तेमाल धोखाधड़ी से हासिल रकम को दूसरे खातों तक पहुंचाने या उसके स्रोत को छिपाने के लिए कर सकते हैं। ऐसे मामलों में खाते के धारक को बैंकिंग संबंधी परेशानी और कानूनी कार्रवाई का सामना भी करना पड़ सकता है।
इंदौर मामले में पुलिस के मुताबिक नेटवर्क में बैंक खाते की SIM, ATM कार्ड, चेकबुक और बैंकिंग पासवर्ड तक उपलब्ध कराने की बात सामने आई है। पुलिस का कहना है कि ऐसे खातों की कीमत कथित तौर पर 10 हजार, 20 हजार या 25 हजार रुपये तक हो सकती थी और संपर्क सोशल मीडिया मैसेजिंग ग्रुप तथा चैनलों के जरिए किया जाता था।
असली खतरा सिर्फ खाते बेचने वालों तक सीमित नहीं
इस पूरे मामले से साइबर ठगी की एक महत्वपूर्ण परत सामने आती है। किसी व्यक्ति से ठगी करने के लिए अपराधी को केवल फोन नंबर या फर्जी लिंक की जरूरत नहीं होती। ठगी से हासिल पैसा निकालने और उसकी असली पहचान छिपाने के लिए कई बैंक खातों की श्रृंखला भी बनाई जा सकती है।
यही वजह है कि पुलिस अब केवल एक आरोपी से पूछताछ नहीं कर रही, बल्कि यह पता लगाने की कोशिश कर रही है कि नेटवर्क में किसकी क्या भूमिका थी—खाते कौन उपलब्ध कराता था, जानकारी कौन खरीदता था, ठगी की रकम कौन जमा करता था और आगे किसके निर्देश पर रकम ट्रांसफर की जाती थी।
रिपोर्ट के मुताबिक भी पुलिस जब्त पासबुक, चेकबुक, ATM कार्ड, QR कोड और लैपटॉप से मिले डिजिटल साक्ष्यों की जांच कर रही है ताकि नेटवर्क से जुड़े दूसरे लोगों और संदिग्ध लेन-देन का पता लगाया जा सके।
आम लोगों के लिए सबसे बड़ा सबक
इस मामले में सबसे अहम चेतावनी यह है कि बैंक खाता, ATM कार्ड, SIM या इंटरनेट बैंकिंग की जानकारी किसी दूसरे व्यक्ति को सौंपना केवल निजी जोखिम नहीं है। यदि उस खाते का इस्तेमाल साइबर अपराध में हो गया तो खाताधारक से भी पुलिस पूछताछ कर सकती है और उसकी बैंकिंग गतिविधियां जांच के दायरे में आ सकती हैं।
RBI की सलाह है कि किसी अनजान व्यक्ति को अपना बैंक खाता दूसरे के पैसे को प्राप्त या ट्रांसफर करने के लिए इस्तेमाल करने की अनुमति न दें।
वहीं, यदि किसी व्यक्ति के साथ ऑनलाइन वित्तीय धोखाधड़ी हो जाती है तो भारत सरकार के National Cyber Crime Reporting Portal के अनुसार तुरंत 1930 पर शिकायत करनी चाहिए। पोर्टल पर शिकायत दर्ज करते समय बैंक का नाम, ट्रांजैक्शन/UTR नंबर, तारीख, ठगी की रकम और उपलब्ध डिजिटल सबूत तैयार रखना उपयोगी है।
निष्कर्ष
इंदौर का यह मामला दिखाता है कि साइबर ठगी की दुनिया में ‘बैंक अकाउंट’ खुद एक कारोबार का हिस्सा बन सकता है। पुलिस की जांच अभी जारी है और 250 से अधिक खातों तथा 342 शिकायतों के बीच वास्तविक कड़ियां स्थापित की जानी बाकी हैं। लेकिन शुरुआती जांच से इतना स्पष्ट है कि साइबर अपराध की पूरी श्रृंखला को समझने के लिए केवल ठगी करने वाले व्यक्ति तक पहुंचना पर्याप्त नहीं—पैसे के रास्ते और इस्तेमाल हुए बैंक खातों की जांच भी उतनी ही महत्वपूर्ण है।