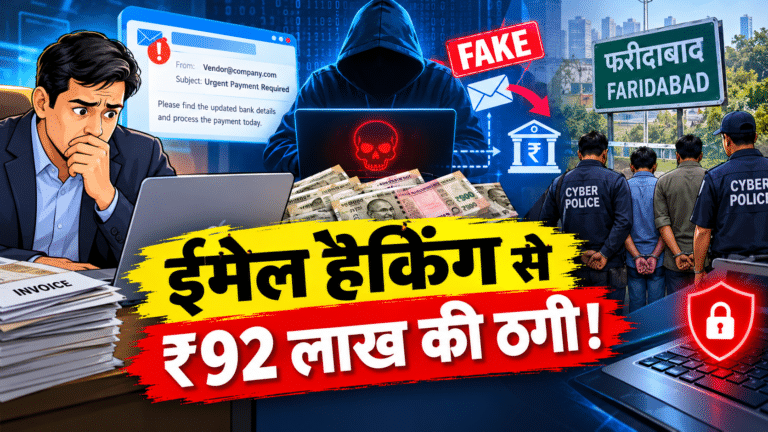
कंपनी का ईमेल हैक, बैंक खाते का खेल! फरीदाबाद में ₹92.89 लाख की साइबर ठगी, तीन आरोपी गिरफ्तार।
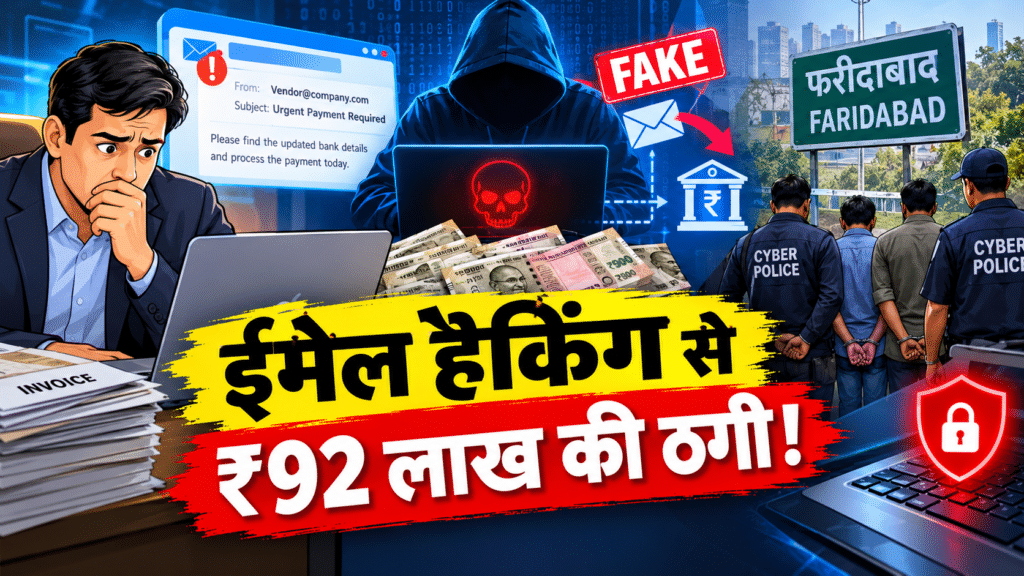
फरीदाबाद की कंपनी से ₹92.89 लाख की साइबर ठगी: ईमेल हैक कर बदला बैंक खाता, तीन आरोपी गिरफ्तार…..
फरीदाबाद में साइबर अपराधियों ने एक ऑटोमोबाइल पार्ट्स बनाने वाली कंपनी के ईमेल अकाउंट को कथित तौर पर हैक करके करीब 92.89 लाख रुपये की ठगी की। आरोप है कि ठगों ने कंपनी के खरीदार को बैंक खाता बदलने का फर्जी संदेश भेजा। खरीदार ने संदेश को असली समझकर 3 सितंबर से 21 सितंबर 2026 के बीच नई बैंक डिटेल पर भुगतान कर दिया।
इस मामले में दिल्ली और नोएडा से तीन लोगों को गिरफ्तार किया गया है। पुलिस के मुताबिक, ठगी की रकम में से लगभग 50 लाख रुपये के सोने के गहने खरीदे गए, जबकि बाकी रकम चेक और एटीएम के जरिए निकाली गई। पुलिस अब कथित गिरोह के अन्य सदस्यों, पैसों के लेन-देन और सोने की बरामदगी की जांच कर रही है।
क्या है मामला ?
फरीदाबाद के सरूरपुर औद्योगिक क्षेत्र में ऑटोमोबाइल के प्लास्टिक पार्ट्स बनाने वाली एक कंपनी के साथ यह धोखाधड़ी हुई। कंपनी का कारोबार दूसरी कंपनियों को सामान सप्लाई करने और उनके बैंक खातों से ऑनलाइन भुगतान लेने पर आधारित था।
पुलिस के अनुसार, कंपनी के मालिक को पिछले महीने पता चला कि गुरुग्राम की एक खरीदार कंपनी की शाखाओं से मिलने वाला भुगतान नहीं आया है। जब उन्होंने खरीदार कंपनी से संपर्क किया, तब सामने आया कि उसे एक ईमेल मिला था। इस ईमेल में बताया गया था कि भविष्य में भुगतान के लिए कंपनी का बैंक खाता बदल दिया गया है।
खरीदार कंपनी ने इस संदेश पर भरोसा कर लिया, क्योंकि ईमेल कथित तौर पर सप्लायर के आधिकारिक अकाउंट से भेजा गया था। इसके बाद 3 सितंबर से 21 सितंबर के बीच कुल ₹92.89 लाख नए बैंक खाते में ट्रांसफर कर दिए गए।
बाद में जांच करने पर पता चला कि सप्लायर कंपनी ने बैंक खाता बदलने की कोई अनुमति नहीं दी थी। पुलिस की जांच में कंपनी के ईमेल अकाउंट को हैक करके भुगतान की जानकारी बदलने का मामला सामने आया। इस संबंध में बल्लभगढ़ साइबर क्राइम थाने में एफआईआर दर्ज की गई।
गिरफ्तार आरोपियों पर क्या आरोप हैं?
पुलिस ने इस मामले में विक्रांत, नवीन कुमार उर्फ अमित और तनवीर अहमद को गिरफ्तार किया है। रिपोर्ट के अनुसार, विक्रांत को ग्रेटर नोएडा का निवासी बताया गया है, जबकि नवीन उत्तर प्रदेश के मैनपुरी और तनवीर बदायूं का रहने वाला है। दोनों दिल्ली में रह रहे थे।
जांचकर्ताओं के मुताबिक, ठगी की रकम दिल्ली के एक राष्ट्रीयकृत बैंक में आसिफ हुसैन के नाम पर खोले गए बचत खाते में पहुंची थी। पुलिस का आरोप है कि विक्रांत ने इस खाते तक पहुंच बनाकर लगभग ₹50 लाख से दिल्ली और नोएडा के शोरूम से सोने के गहने खरीदे। बाकी रकम चेक और एटीएम के माध्यम से निकाली गई।
पुलिस ने यह भी आरोप लगाया है कि नवीन और तनवीर ने सोना खरीदने के लिए आसिफ के नाम से फर्जी आधार और पैन कार्ड तैयार किए तथा दस्तावेजों में विक्रांत की तस्वीरों का इस्तेमाल किया।
पुलिस के मुताबिक, कम से कम चार अन्य संदिग्धों की तलाश की जा रही है, जिनमें एक नाइजीरियाई नागरिक भी शामिल बताया गया है। सोने और नकदी की बरामदगी के प्रयास जारी हैं। ये सभी आरोप जांच का हिस्सा हैं; गिरफ्तार व्यक्तियों का दोष अदालत में साबित होना बाकी है।
इस ठगी का असली तरीका क्या था?
पहला चरण: ईमेल तक पहुंच
आरोप है कि अपराधियों ने कंपनी के ईमेल अकाउंट तक अनधिकृत पहुंच हासिल की। इससे उन्हें कंपनी और खरीदार के बीच होने वाले भुगतान से जुड़ी बातचीत का पता चल सकता था।
दूसरा चरण: बैंक खाता बदलने का संदेश
खरीदार को बताया गया कि भविष्य के भुगतान के लिए नया बैंक खाता इस्तेमाल करना है। संदेश परिचित कंपनी के ईमेल से आया, इसलिए उस पर भरोसा कर लिया गया।
खरीदार ने वास्तविक सप्लायर को भुगतान करने के बजाय बताए गए नए खाते में ₹92.89 लाख भेज दिए।
चौथा चरण: रकम का इस्तेमाल
पुलिस के मुताबिक, रकम का एक बड़ा हिस्सा सोना खरीदने में लगाया गया और शेष राशि चेक तथा एटीएम के माध्यम से निकाली गई।
इस तरह की ठगी को अंतरराष्ट्रीय स्तर पर Business Email Compromise (BEC) कहा जाता है। FBI और इंटरपोल के अनुसार, इसमें अपराधी किसी कारोबारी के ईमेल सिस्टम में सेंध लगाकर या मिलते-जुलते ईमेल के जरिए भुगतान संबंधी निर्देशों में धोखाधड़ी करते हैं।
विश्लेषण: कंपनियों को इस घटना से क्या सीखना चाहिए?
1. आधिकारिक ईमेल भी हमेशा सुरक्षित होने की गारंटी नहीं देता।
किसी परिचित ईमेल अकाउंट से संदेश आने का मतलब यह नहीं कि उसे भेजने वाला अधिकृत व्यक्ति ही है। अगर अकाउंट पर किसी दूसरे व्यक्ति का नियंत्रण हो जाए, तो अपराधी उसी पहचान का इस्तेमाल करके भुगतान बदलने की कोशिश कर सकते हैं।
2. बैंक खाता बदलने की पुष्टि अलग माध्यम से जरूरी है।
यदि सप्लायर अचानक नया बैंक खाता भेजता है, तो खरीदार को उसी ईमेल का जवाब देने के बजाय पहले से उपलब्ध फोन नंबर पर संबंधित अधिकारी से बात करनी चाहिए। भुगतान से पहले बैंक खाते के नाम और विवरण की स्वतंत्र रूप से पुष्टि भी की जानी चाहिए। FBI और इंटरपोल भी ऐसे अनुरोधों को दूसरे माध्यम से सत्यापित करने की सलाह देते हैं।
3. कारोबार में एक व्यक्ति के भरोसे पूरा भुगतान सिस्टम नहीं चलना चाहिए।
बड़ी रकम या नए लाभार्थी के खाते में भुगतान के लिए दो स्तर की मंजूरी, ईमेल अकाउंट पर मल्टी-फैक्टर ऑथेंटिकेशन (MFA), नियमित बैंक मिलान और संदिग्ध गतिविधियों की निगरानी जैसे उपाय उपयोगी हैं। भारत की साइबर सुरक्षा एजेंसी CERT-In ने भी वित्तीय प्रणालियों में मजबूत प्रमाणीकरण और भुगतान से पहले अतिरिक्त सत्यापन पर जोर दिया है।
4. केवल पैसे ट्रांसफर करने वाली कंपनी ही नहीं, सप्लायर भी नुकसान में पड़ सकता है।
इस तरह की धोखाधड़ी से खरीदार और सप्लायर के बीच भुगतान को लेकर विवाद हो सकता है, कारोबार में देरी हो सकती है और कंपनी की साख प्रभावित हो सकती है। इसलिए दोनों पक्षों को बैंक खाता बदलने की प्रक्रिया पहले से तय रखनी चाहिए।
आम लोगों और छोटे कारोबारियों के लिए जरूरी सावधानियां
- बैंक खाता बदलने का ईमेल मिले तो तुरंत भुगतान न करें
- पुराने और सत्यापित फोन नंबर पर कॉल करके पुष्टि करें।
- ईमेल अकाउंट पर मजबूत, अलग पासवर्ड और MFA चालू रखें।
- कर्मचारियों को संदिग्ध लिंक और अटैचमेंट खोलने से बचने की ट्रेनिंग दें।
- गलत खाते में पैसा चला जाए तो तुरंत अपने बैंक को सूचित करें और पुलिस में शिकायत करें। भारत में साइबर वित्तीय धोखाधड़ी की शिकायत के लिए 1930 हेल्पलाइन और राष्ट्रीय साइबर अपराध रिपोर्टिंग पोर्टल का इस्तेमाल किया जा सकता है।
निष्कर्ष
फरीदाबाद का यह मामला दिखाता है कि साइबर ठगी के लिए हमेशा किसी व्यक्ति को फोन करके डराना या नकली निवेश का लालच देना जरूरी नहीं है। कभी-कभी कारोबार के रोजमर्रा के ईमेल और भुगतान की प्रक्रिया में सेंध लगाकर भी बड़ी रकम का नुकसान कराया जा सकता है।
सबसे अहम सबक है: बैंक खाता बदलने का संदेश मिले, तो ईमेल पर भरोसा करने से पहले स्वतंत्र रूप से उसकी पुष्टि जरूर करें।