जापान पर साइबर हमलों की बाढ़: AI से लैस हैकर, कमज़ोर सुरक्षा और 5 करोड़ से ज़्यादा रिकॉर्ड खतरे में!!!
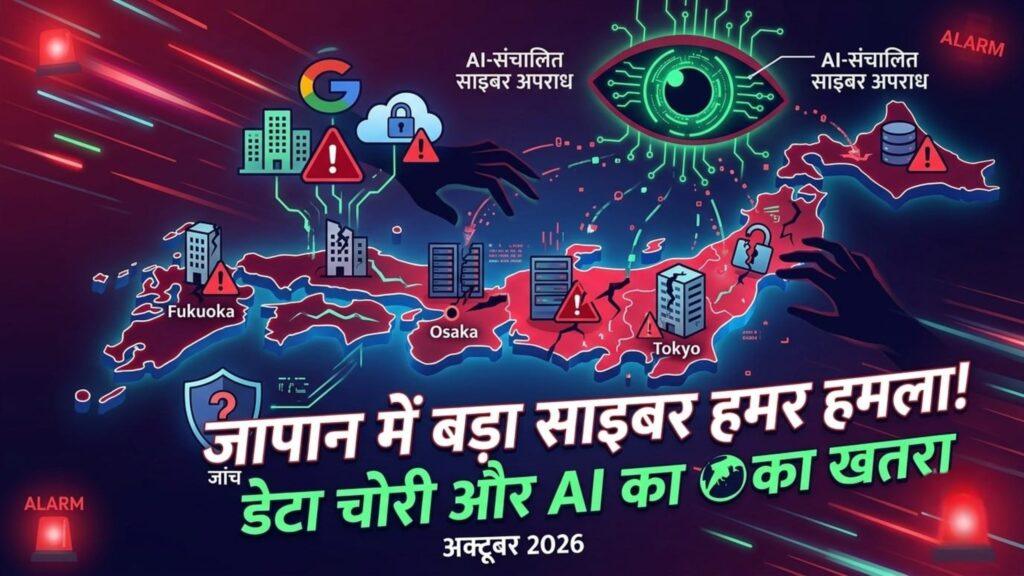
जापान पर साइबर हमलों की मार: AI से हैकरों की ताकत बढ़ी, कंपनियों और ग्राहकों का डेटा खतरे में
विशेष साइबर सुरक्षा रिपोर्ट | 15 अक्टूबर 2026
जापान को दुनिया के सबसे आधुनिक तकनीकी देशों में गिना जाता है। यहां बड़ी कंपनियां, बैंक, रेलवे सेवाएं और सरकारी संस्थाएं डिजिटल सिस्टम पर निर्भर हैं। लेकिन हाल में सामने आई साइबर हमलों और डेटा लीक की घटनाओं ने एक गंभीर सवाल खड़ा कर दिया है—जब तकनीक इतनी उन्नत है, तो कंपनियों के डिजिटल सिस्टम सुरक्षित क्यों नहीं हैं?
दक्षिण चीन मॉर्निंग पोस्ट (SCMP), एसोसिएटेड प्रेस (AP), रॉयटर्स और साइबर सुरक्षा समाचार वेबसाइट BleepingComputer की रिपोर्टों से दो बड़ी चिंताएं सामने आती हैं। पहली, कंपनियों की पुरानी या कमजोर सुरक्षा व्यवस्था हमलावरों को मौका दे सकती है। दूसरी, आर्टिफिशियल इंटेलिजेंस (AI) साइबर अपराधियों के लिए हमले की तैयारी और फर्जी संदेश तैयार करने जैसे काम आसान बना सकता है।
हालांकि, हर साइबर हमले में AI का इस्तेमाल हुआ हो, इसकी पुष्टि नहीं हुई है। इस अंतर को समझना जरूरी है, क्योंकि तकनीक से जुड़े खतरे की सही तस्वीर तथ्यों और अनुमानों को अलग रखने से ही सामने आती है।
1. जापान में आखिर क्या हो रहा है?
अक्टूबर 2026 में प्रकाशित रिपोर्टों में जापानी कंपनियों और डिजिटल सेवाओं से जुड़ी कई साइबर सुरक्षा घटनाओं का उल्लेख किया गया। इनमें ग्राहकों की जानकारी प्रभावित होने और ऑनलाइन सेवाओं में व्यवधान जैसी समस्याएं शामिल हैं।
AP की रिपोर्ट में जापान में साइबर हमलों की बढ़ती चिंता, सरकारी सतर्कता और कंपनियों के सामने मौजूद सुरक्षा चुनौतियों पर चर्चा की गई। SCMP ने इस बात पर ध्यान दिलाया कि AI से लैस हमलावर उन कंपनियों को निशाना बना सकते हैं जिनकी सुरक्षा व्यवस्था समय के साथ मजबूत नहीं हुई है।
यहां एक बात समझना जरूरी है: किसी कंपनी के खिलाफ साइबर हमले की खबर आने का मतलब यह नहीं कि उसका पूरा सिस्टम हैक हो गया या उसके सभी ग्राहकों की जानकारी चोरी हो गई। हर घटना में नुकसान, प्रभावित डेटा और हमले के तरीके की अलग-अलग जांच करनी होती है।
मुख्य चिंता यह है कि डिजिटल सेवाओं पर बढ़ती निर्भरता के साथ सुरक्षा में छोटी-सी चूक भी बड़े नुकसान का कारण बन सकती है।
2. बड़ा मामला: IDCF Cloud पर रैनसमवेयर हमला

7 अक्टूबर 2026 को जापानी क्लाउड सेवा कंपनी IDC Frontier, जो SoftBank समूह से जुड़ी है, के IDCF Cloud प्लेटफॉर्म पर रैनसमवेयर हमला हुआ। इस घटना के कारण जापान के एक डेटा सेंटर क्षेत्र में चलने वाले सिस्टम बंद करने पड़े। कंपनी के अनुसार, इस घटना से 495 कंपनियां और स्थानीय सरकारी संस्थाएं प्रभावित हुईं।
लेकिन इस मामले में एक महत्वपूर्ण अपडेट भी आया है। शुरुआती रिपोर्टों में प्रभावित क्षेत्र का डेटा वापस न मिल पाने की आशंका जताई गई थी। 14 अक्टूबर की कंपनी रिपोर्ट के अनुसार, जांच में ग्राहकों के वर्चुअल सर्वर से डेटा बाहर निकाले जाने का कोई सबूत नहीं मिला। कंपनी ने डेटा लीक न होने का निष्कर्ष दिया, हालांकि उसके क्लाउड पोर्टल पर 48 ग्राहकों की कुछ अकाउंट जानकारी को अनुचित तरीके से देखा गया था।
IDCF Cloud हमले के अहम तथ्य
- 495 संस्थाएं प्रभावित
कंपनियों और स्थानीय सरकारी निकायों की क्लाउड सेवाओं में व्यवधान आया।
2.194 ग्राहकों के बैकअप उपलब्ध
कंपनी के अनुसार, जिन 194 ग्राहकों ने क्लाउड स्नैपशॉट सुविधा का इस्तेमाल किया था, उनका बैकअप डेटा सुरक्षित था और उसे वापस पाने की व्यवस्था की जा सकती थी।
कंपनी को प्रभावित वर्चुअल सर्वरों से डेटा बाहर जाने का प्रमाण नहीं मिला। फिर भी सेवा बाधित हुई और सभी ग्राहकों के बैकअप की स्थिति समान नहीं थी।
यहां एक जरूरी बात समझिए। रैनसमवेयर (Ransomware) ऐसा दुर्भावनापूर्ण सॉफ्टवेयर है जो सिस्टम या फाइलों को लॉक अथवा एन्क्रिप्ट कर सकता है। अपराधी इसके बदले फिरौती मांग सकते हैं। कुछ हमलों में डेटा चुराकर उसे सार्वजनिक करने की धमकी भी दी जाती है।
क्लाउड सेवा पर हमला इसलिए गंभीर है क्योंकि एक ही प्लेटफॉर्म पर कई संस्थाओं की वेबसाइटें, व्यावसायिक सेवाएं और डेटा चल सकते हैं। जब उस प्लेटफॉर्म का महत्वपूर्ण हिस्सा बंद होता है, तो अलग-अलग ग्राहक एक साथ प्रभावित हो सकते हैं।
3. ग्राहकों का डेटा: कितने बड़े पैमाने पर खतरा?
अक्टूबर के पहले और दूसरे सप्ताह में जापान की कई कंपनियों ने डेटा सुरक्षा से जुड़ी घटनाओं की जानकारी दी।
Japan Cyber Watch की 10 अक्टूबर की साप्ताहिक समीक्षा के अनुसार, उस सप्ताह प्रकाशित खुलासों में अधिकतम संभावित रूप से प्रभावित रिकॉर्ड की संख्या 5 करोड़ से ज्यादा थी। लेकिन इसे 5 करोड़ अलग-अलग लोगों का नुकसान नहीं समझना चाहिए। कुछ आंकड़े केवल संभावित रूप से प्रभावित रिकॉर्ड थे, और एक ही व्यक्ति का डेटा अलग-अलग घटनाओं में शामिल हो सकता था।
कुछ प्रमुख उदाहरण:
- BookOff: लगभग 64.3 लाख सदस्य रिकॉर्ड प्रभावित होने की सूचना दी गई। इनमें नाम, जन्मतिथि, पते और पासवर्ड के हैश शामिल थे।
- Lawson: लगभग 21.5 लाख Lawson ID खातों से जुड़ी जानकारी चोरी होने की रिपोर्ट आई।
- skyticket: यात्रा बुकिंग सेवा से जुड़े लगभग 1.464 करोड़ ग्राहक रिकॉर्ड चोरी होने की सूचना दी गई। इनमें संपर्क विवरण और कुछ सदस्यों के हैश किए गए पासवर्ड शामिल थे।
- JR East और View Card: IDCF Cloud से जुड़ी ईमेल सेवा में रखे लगभग 60.9 लाख रिकॉर्ड की जानकारी देखे जाने या चोरी होने की आशंका जताई गई थी। 15 अक्टूबर तक JR East और View Card ने अपने शुरुआती नोटिस अपडेट नहीं किए थे।
इन आंकड़ों से साफ है कि डेटा सुरक्षा का सवाल सिर्फ बैंक खातों तक सीमित नहीं है। यात्रा बुकिंग, खरीदारी, रेलवे, सदस्यता सेवाओं और मोबाइल ऐप में रखी जानकारी भी अपराधियों के लिए उपयोगी हो सकती है।
डेटा लीक से आम आदमी को क्या नुकसान हो सकता है?
मान लीजिए किसी अपराधी के पास आपका नाम, मोबाइल नंबर और किसी सेवा से जुड़ी जानकारी पहुंच जाती है। वह इन्हीं असली विवरणों का इस्तेमाल करके आपको संदेश भेज सकता है—जैसे आपका खाता बंद होने वाला है, आपकी बुकिंग रद्द हो गई है या आपको रिफंड मिलना है।
ऐसा संदेश भरोसेमंद लग सकता है, क्योंकि उसमें आपकी असली जानकारी मौजूद होती है। लेकिन उसके लिंक पर क्लिक करने से आप फर्जी वेबसाइट पर पहुंच सकते हैं या अपना पासवर्ड और बैंक संबंधी जानकारी दे सकते हैं।
इसी वजह से डेटा चोरी के बाद फिशिंग और पहचान के दुरुपयोग का खतरा भी बढ़ सकता है। इसका मतलब यह नहीं कि हर डेटा लीक के बाद वित्तीय ठगी जरूर होगी, बल्कि यह कि अपराधियों को ठगी का अधिक प्रभावी तरीका मिल सकता है।
4. अब AI की भूमिका पर पहली बार ठोस जानकारी सामने आई
इस खबर का सबसे महत्वपूर्ण नया पहलू 15 अक्टूबर 2026 को सामने आया।
जापान की कंप्यूटर इमरजेंसी रिस्पॉन्स टीम JPCERT/CC ने बताया कि हाल में हुई डेटा लीक की घटनाओं से जुड़े हमलावरों ने ज्ञात सुरक्षा कमजोरियों को खोजने और API के जरिए सेवाओं पर हमला करने के लिए AI का इस्तेमाल किया था। जांचकर्ताओं ने हमलावरों के इस्तेमाल किए गए सर्वरों की जांच में यह जानकारी प्राप्त की।
यह जानकारी AI से जुड़े साइबर खतरे को समझने के लिए महत्वपूर्ण है। पहले तक यह आशंका थी कि AI अपराधियों को हमले तेज करने में मदद कर सकता है। अब जापान की साइबर सुरक्षा टीम ने हालिया घटनाओं के संदर्भ में AI के इस्तेमाल की पुष्टि की है।
लेकिन जांच की कुछ सीमाएं भी हैं। सार्वजनिक रिपोर्ट में यह स्पष्ट नहीं किया गया कि कौन-सा AI टूल इस्तेमाल हुआ, उसने वास्तव में कौन-से काम किए या किन पीड़ितों पर उसके इस्तेमाल का सीधा संबंध स्थापित हुआ। इसलिए यह दावा करना गलत होगा कि AI ने अकेले सभी हमले किए।
हैकर मोबाइल ऐप से कंपनी के सर्वर तक कैसे पहुंच सकते हैं?
API (Application Programming Interface) वह व्यवस्था है जिसके जरिए मोबाइल ऐप और सर्वर एक-दूसरे से जानकारी साझा करते हैं। उदाहरण के लिए, जब आप किसी ऐप में अपना ऑर्डर देखते हैं, तो ऐप सर्वर से जानकारी मांगता है।
अगर सर्वर यह ठीक से जांच नहीं करता कि अनुरोध करने वाला व्यक्ति किस जानकारी को देखने का अधिकार रखता है, तो अपराधी दूसरे उपयोगकर्ताओं का डेटा निकालने की कोशिश कर सकते हैं।
जापान के राष्ट्रीय सूचना एवं संचार प्रौद्योगिकी संस्थान (NICT) ने ऐप से उसके पीछे काम करने वाले सर्वर तक पहुंचने वाले इस प्रकार के हमलों को A2B यानी App-to-Backend Attack नाम से समझाया है।
यहां AI का संभावित फायदा हमलावर को कमजोरियों की पहचान और जांच का काम तेजी से करने में मिल सकता है। लेकिन मूल समस्या अक्सर सर्वर की सुरक्षा और अनुमति जांच में मौजूद कमी होती है।
5. जापानी भाषा भी अब सुरक्षा की गारंटी नहीं
SCMP की रिपोर्ट में एक दिलचस्प पहलू सामने आया है। पहले जापानी भाषा की जटिलता विदेशी साइबर अपराधियों के लिए कुछ हद तक बाधा बन सकती थी। स्थानीय भाषा में स्वाभाविक और भरोसेमंद संदेश तैयार करना आसान नहीं था।
अब AI की मदद से अलग-अलग भाषाओं में संदेश तैयार करना, अनुवाद करना और फिशिंग अभियान को स्थानीय लोगों के अनुरूप बनाना आसान हो सकता है। इससे भाषा की बाधा पहले जितनी प्रभावी नहीं रह जाती।
इसका सीधा संबंध आम लोगों से है। यदि किसी व्यक्ति को जापानी भाषा में उसके बैंक, रेलवे या किसी परिचित सेवा के नाम से बिल्कुल स्वाभाविक संदेश मिले, तो केवल भाषा के आधार पर उसे असली मानना सुरक्षित नहीं होगा।
हालांकि, अच्छी भाषा में लिखा संदेश अपने आप असली नहीं हो जाता। भेजने वाले की पहचान, लिंक का सही पता और संबंधित कंपनी के आधिकारिक चैनल से पुष्टि करना अधिक जरूरी है।
6. जापान सरकार ने क्या कदम उठाए?
जापान में बढ़ती घटनाओं के बाद सरकारी एजेंसियों ने कंपनियों और नागरिकों को सुरक्षा संबंधी चेतावनियां जारी कीं। Japan Cyber Watch की समीक्षा के मुताबिक, 7 से 9 अक्टूबर के बीच आठ सरकारी एजेंसियों ने चेतावनी या निर्देश जारी किए। इनमें राष्ट्रीय साइबर सुरक्षा कार्यालय, पुलिस, गोपनीयता नियामक और संबंधित मंत्रालय शामिल थे।
मुख्य उपायों में शामिल हैं:
- सॉफ्टवेयर और इंटरनेट से जुड़े सिस्टम की कमजोरियों को समय पर ठीक करना।
- मल्टी-फैक्टर ऑथेंटिकेशन (MFA) का इस्तेमाल करना, ताकि केवल पासवर्ड के आधार पर खाते तक पहुंच न मिले
- कंपनियों के मोबाइल ऐप और उनके पीछे काम करने वाले API की सुरक्षा जांच करना
- संदिग्ध गतिविधियों के लॉग की निगरानी और असामान्य अनुरोधों पर रोक लगाना।
- बाहरी सेवा प्रदाताओं और ठेकेदारों की सुरक्षा व्यवस्था की जांच करना।
- डेटा लीक होने पर जांच, सूचना देने और सेवाएं बहाल करने की स्पष्ट योजना बनाना।
यहां एक अहम बात है: किसी कंपनी के पास सुरक्षा प्रमाणपत्र होना या वह किसी बड़े समूह का हिस्सा होना, अपने आप यह गारंटी नहीं देता कि हर सिस्टम सुरक्षित है। सुरक्षा को लगातार जांचना और अपडेट करना पड़ता है।
7. भारत के लिए इस खबर का क्या मतलब है?
भारत में भी बैंकिंग, रेलवे टिकट, ऑनलाइन खरीदारी, सरकारी सेवाओं और डिजिटल भुगतान का इस्तेमाल व्यापक है। इन सेवाओं में बड़ी मात्रा में व्यक्तिगत जानकारी एकत्र होती है। इसलिए जापान की घटनाओं से भारत के संस्थानों और आम लोगों को भी सबक लेना चाहिए।
आम नागरिकों के लिए जरूरी सावधानियां:
- हर वेबसाइट और ऐप के लिए अलग पासवर्ड रखें।
- जहां सुविधा उपलब्ध हो, MFA चालू करें।
- बैंक, रेलवे या सरकारी विभाग के नाम से आए संदिग्ध लिंक पर सीधे क्लिक न करें
- मोबाइल और ऐप्स को समय पर अपडेट करें।
- डेटा लीक की सूचना मिलने पर संबंधित सेवा के आधिकारिक माध्यम से जानकारी लें और जरूरत पड़ने पर पासवर्ड बदलें।
- किसी अनजान कॉलर को OTP, बैंक PIN या पासवर्ड न बताएं।
कंपनियों के लिए सबसे अहम सबक: सुरक्षा केवल बाहरी हैकरों को रोकने तक सीमित नहीं हो सकती। ऐप, API, क्लाउड, कर्मचारियों के खाते, बाहरी ठेकेदार और बैकअप—सभी की सुरक्षा एक साथ मजबूत करनी होगी।
निष्कर्ष: खतरा AI से है, लेकिन कमजोरी अक्सर सिस्टम में होती है
जापान की हालिया घटनाएं डिजिटल सुरक्षा की दो बड़ी चुनौतियां दिखाती हैं। पहली, AI हमलावरों को कुछ साइबर गतिविधियां तेजी से करने में मदद दे सकता है। दूसरी, यदि कंपनियों के सिस्टम में पहले से मौजूद कमजोरियां ठीक नहीं की जातीं, तो आधुनिक तकनीक भी नुकसान को रोकने में नाकाम हो सकती है।
IDCF Cloud का मामला बताता है कि एक क्लाउड सेवा में व्यवधान सैकड़ों संस्थाओं को प्रभावित कर सकता है। वहीं, अन्य कंपनियों के डेटा लीक से पता चलता है कि नाम, संपर्क विवरण और अकाउंट संबंधी जानकारी का दुरुपयोग आगे चलकर फिशिंग और दूसरी ठगी में हो सकता है।
लेकिन तथ्यों को सही ढंग से समझना भी जरूरी है: क्लाउड सेवा बाधित होना और डेटा चोरी होना एक ही बात नहीं है। इसी तरह, साइबर हमले में AI का इस्तेमाल होने की पुष्टि का अर्थ यह नहीं कि हर हमला AI ने किया।
अंतिम सबक साफ है—डिजिटल दुनिया में सुविधा तभी सुरक्षित है, जब तकनीक के साथ सुरक्षा, निगरानी और जवाबदेही भी मजबूत हो।