WhatsApp पर डॉक्यूमेंट खोलने से पहले रुकिए, एक संदिग्ध फाइल आपके पूरे नेटवर्क को साइबर अपराधियों तक पहुंचा सकती है।
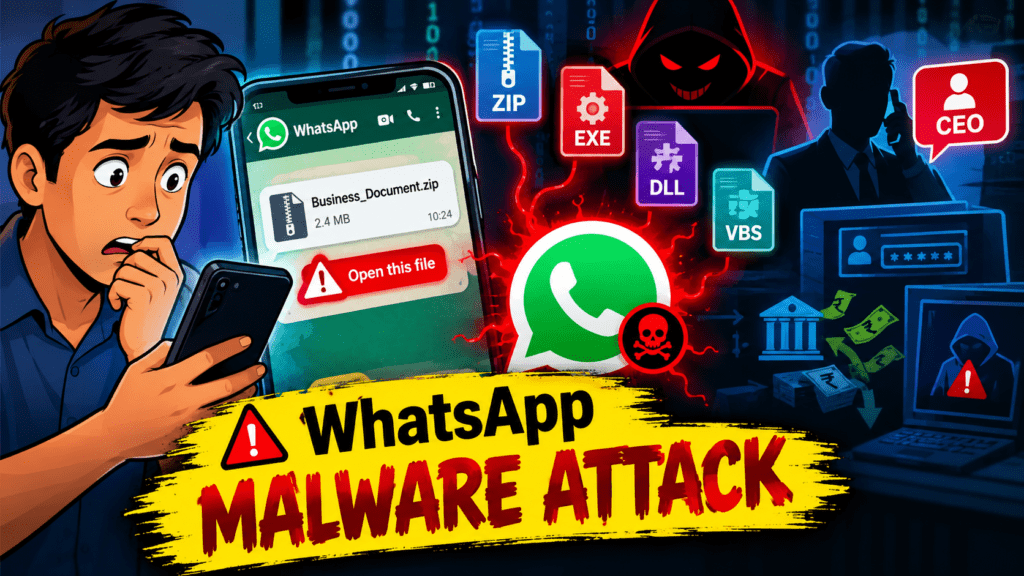
WhatsApp पर आ रहा है ‘साधारण’ दस्तावेज, खोलते ही डिवाइस हो सकता है हैक; साइबर एक्सपर्ट्स ने दी चेतावनी
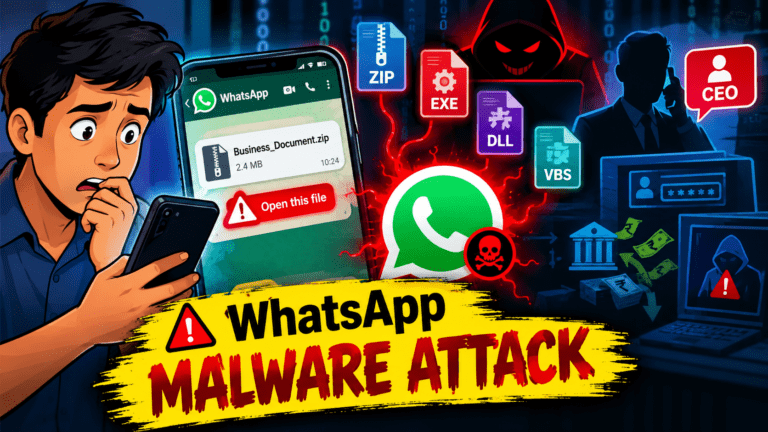
नई दिल्ली: WhatsApp अब सिर्फ बातचीत और फोटो-वीडियो शेयर करने का माध्यम नहीं रहा। साइबर अपराधी इसी प्लेटफॉर्म का इस्तेमाल लोगों के कंप्यूटर और ऑनलाइन अकाउंट तक पहुंच बनाने के लिए कर रहे हैं। नई चेतावनी के मुताबिक, हैकर्स सामान्य दिखने वाली डॉक्यूमेंट फाइलों के पीछे खतरनाक मालवेयर छिपाकर भेज रहे हैं। सबसे चिंताजनक बात यह है कि ऐसी फाइल किसी अनजान नंबर से नहीं, बल्कि पहले से हैक किए गए परिचित WhatsApp अकाउंट से भी आ सकती है।
साइबर सुरक्षा कंपनी Quick Heal ने इस तेजी से फैलते अभियान को लेकर चेतावनी जारी की है। कंपनी के अनुसार हमलावर खास तौर पर फाइनेंस टीम, वरिष्ठ अधिकारियों, चार्टर्ड अकाउंटेंट्स और बिजनेस यूजर्स को निशाना बना रहे हैं। हमलावर फाइल को ऐसा रूप देते हैं कि पहली नजर में वह कोई सामान्य कारोबारी दस्तावेज लगे।
कैसे शुरू होता है हमला?
इस पूरे खेल की सबसे खतरनाक कड़ी है भरोसा।
मान लीजिए WhatsApp पर किसी परिचित व्यक्ति का मैसेज आता है—“यह अकाउंट स्टेटमेंट देख लीजिए”, “इनवॉइस चेक करिए”, “RBI/MCA का डॉक्यूमेंट है” या “यह फाइल कंप्यूटर पर खोलकर देखिए।” चूंकि मैसेज किसी परिचित या भरोसेमंद व्यक्ति के अकाउंट से आया दिखाई देता है, इसलिए पीड़ित के शक करने की संभावना कम हो जाती है।
भारत के Indian Cyber Crime Coordination Centre (I4C) ने भी इसी तरह के हमले को लेकर पहले चेतावनी दी थी। सरकारी एडवाइजरी के अनुसार, अपराधी Statement of Account.zip, RBI.zip और MCA.zip जैसे नामों वाली compressed files भेज रहे थे। इनके अंदर खतरनाक .exe और .dll files हो सकती हैं। Windows कंप्यूटर पर ऐसी फाइल चलने के बाद मालवेयर सिस्टम में प्रवेश कर सकता है और सक्रिय WhatsApp Web session को भी निशाना बना सकता है।
एक कंप्यूटर संक्रमित हुआ तो खतरा आगे फैल सकता है
इस साइबर हमले का सबसे खतरनाक हिस्सा इसका self-propagating nature है।
अगर किसी व्यक्ति का WhatsApp अकाउंट या Web session संक्रमित हो जाता है, तो हमलावर उसी अकाउंट का इस्तेमाल उसके contacts और groups तक खतरनाक फाइल पहुंचाने के लिए कर सकते हैं। यानी एक व्यक्ति से शुरू हुआ हमला कई लोगों तक पहुंच सकता है।
I4C के मुताबिक कुछ मामलों में संक्रमित अकाउंट से भेजी गई फाइल को कंपनी के finance manager या दूसरे कर्मचारी से “verification” के नाम पर कंप्यूटर में खोलने के लिए कहा जाता है। यही तरीका किसी कंपनी के अंदर साइबर हमले को तेजी से फैलाने में मदद कर सकता है।
‘Boss Scam’ में बदल सकता है मामला
यह सिर्फ कंप्यूटर हैक करने तक सीमित नहीं है। इसका अगला चरण बेहद गंभीर हो सकता है।
I4C ने इसे ‘Boss Scam’ या CEO Impersonation Fraud से भी जोड़ा है। इसमें अपराधी किसी वरिष्ठ अधिकारी का WhatsApp अकाउंट या पहचान अपने नियंत्रण में लेने के बाद कंपनी के वित्तीय कर्मचारियों को संदेश भेज सकते हैं।
इसके बाद कर्मचारी को अचानक किसी बैंक खाते में पैसा ट्रांसफर करने, भुगतान करने या बैंकिंग जानकारी बदलने का निर्देश दिया जा सकता है।
यानी असली अधिकारी की पहचान और असली WhatsApp अकाउंट का फायदा उठाकर अपराधी विश्वास को ही हथियार बना लेते हैं।
यह हमला आम लोगों के लिए भी क्यों महत्वपूर्ण है?
भले ही सरकारी चेतावनियों में कारोबारी और वित्तीय क्षेत्र को प्रमुख लक्ष्य बताया गया है, लेकिन इसका मूल तरीका आम WhatsApp यूजर के लिए भी खतरे की घंटी है।
CERT-In ने जून 2026 में WhatsApp attachments के जरिए फैल रहे एक बड़े malware campaign के बारे में चेतावनी दी थी। इसमें compromised WhatsApp accounts से ऐसे attachments भेजे जा रहे थे जो सामान्य business documents जैसे दिखाई देते थे। सफल संक्रमण की स्थिति में remote access, credentials की चोरी, अतिरिक्त malware की installation, data theft और financial loss जैसी समस्याएं हो सकती हैं।
इसलिए “फाइल किसी जानने वाले ने भेजी है” का मतलब यह नहीं है कि वह सुरक्षित ही होगी।
सबसे बड़ा खतरा: फाइल नहीं, भरोसा
इस पूरे मामले का विश्लेषण करें तो साइबर अपराधियों की रणनीति केवल तकनीकी कमजोरी खोजने की नहीं है। वे पहले व्यक्ति के मानवीय व्यवहार को निशाना बनाते हैं।
एक सामान्य फाइल का नाम, परिचित व्यक्ति का WhatsApp अकाउंट और जल्दी कार्रवाई करने का दबाव—ये तीनों चीजें मिलकर पीड़ित को सावधानी छोड़ने के लिए मजबूर कर सकती हैं।
इसीलिए किसी फाइल को खोलने से पहले केवल sender का नाम देखना पर्याप्त नहीं है। अगर संदेश असामान्य लगे तो फोन करके सीधे पुष्टि करना ज्यादा सुरक्षित तरीका है।
WhatsApp यूजर्स क्या करें?
1. अचानक आई ZIP या executable file न खोलें।
खास तौर पर .zip, .exe, .dll और .vbs जैसी फाइलों को लेकर अतिरिक्त सावधानी रखें।
2. परिचित व्यक्ति से आई फाइल भी verify करें।
WhatsApp पर मैसेज का जवाब देने के बजाय अलग से फोन करके पूछें कि फाइल वास्तव में उसी ने भेजी है या नहीं।
3. RBI या सरकारी विभाग के नाम से आई फाइल पर तुरंत भरोसा न करें।
I4C ने स्पष्ट किया है कि RBI जैसे नियामक WhatsApp attachment के जरिए अनिवार्य software update या security fix भेजने का तरीका नहीं अपनाते।
4. WhatsApp के Linked Devices चेक करते रहें।
अनजान या पुराने Web sessions को तुरंत logout करें।
5. Windows कंप्यूटर को अपडेट रखें।
Security software और antivirus की नवीनतम सुरक्षा सुविधाएं सक्रिय रखें।
6. अगर अकाउंट compromise होने का शक हो तो तुरंत कार्रवाई करें।
सभी linked devices से logout करें, contacts को चेतावनी दें कि आपके अकाउंट से आई संदिग्ध फाइल न खोलें और संक्रमित कंप्यूटर की security scan कराएं।
ठगी हो जाए तो 1930 पर तुरंत शिकायत करें
अगर किसी व्यक्ति के साथ साइबर फ्रॉड हो गया है या पैसे ट्रांसफर हो चुके हैं, तो देरी नहीं करनी चाहिए। भारत में साइबर वित्तीय धोखाधड़ी की शिकायत के लिए National Cyber Crime Helpline 1930 पर संपर्क किया जा सकता है और National Cyber Crime Reporting Portal के माध्यम से भी शिकायत दर्ज की जा सकती है।
निष्कर्ष
WhatsApp पर आने वाली हर PDF, ZIP या डॉक्यूमेंट फाइल सुरक्षित नहीं होती। आज के साइबर अपराध में हैकिंग से ज्यादा खतरनाक भरोसे का दुरुपयोग बनता जा रहा है। अगर किसी परिचित के अकाउंट से भी अचानक कोई वित्तीय दस्तावेज, regulatory notice या executable file आए, तो उसे खोलने से पहले स्वतंत्र तरीके से पुष्टि करना सबसे आसान सुरक्षा उपाय है।
एक छोटी सावधानी किसी बड़े साइबर नुकसान को रोक सकती है।