QR Code, APK और SIM Swap जैसे जाल पहचानिए, वरना कुछ मिनटों में बैंक बैलेंस हो सकता है शून्य।
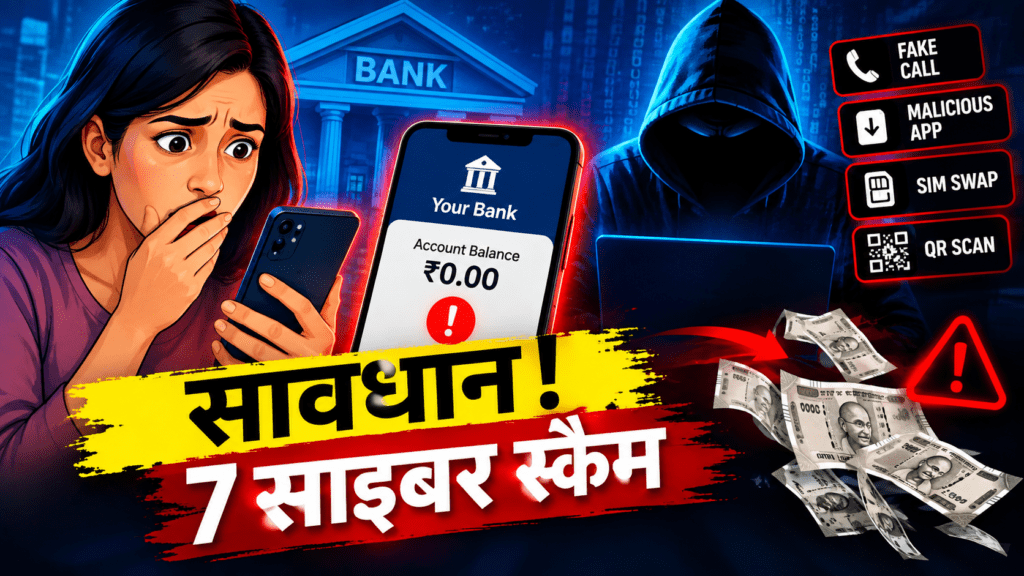
UPI इस्तेमाल करते हैं तो सावधान! बैंक अकाउंट खाली करने के लिए ठग अपना रहे हैं ये 7 नए तरीके
नई दिल्ली: डिजिटल पेमेंट ने पैसे भेजना जितना आसान बनाया है, साइबर अपराधियों के लिए धोखाधड़ी के नए रास्ते भी उतने ही बढ़े हैं। अब हर साइबर फ्रॉड में बैंक का सिस्टम सीधे हैक करना जरूरी नहीं है। कई मामलों में ठग फोन, SIM, नकली ऐप, स्क्रीन-शेयरिंग, फर्जी कस्टमर केयर और डर को हथियार बनाकर खुद यूजर से ऐसा काम करवा देते हैं, जिससे पैसा उनके खाते में चला जाता है।
15 सितंबर 2026 की एक रिपोर्ट में UPI यूजर्स को निशाना बनाने वाले सात प्रमुख तरीकों को रेखांकित किया गया है। हालिया घटनाओं और सरकारी साइबर सुरक्षा चेतावनियों को देखें तो इन तरीकों में एक समान पैटर्न दिखाई देता है—ठग तकनीक से ज्यादा इंसान के भरोसे और जल्दबाजी का फायदा उठा रहे हैं।
1. फोन अचानक हैंग हुआ और ‘मदद’ के नाम पर ठगी
कल्पना कीजिए कि किसी लिंक या विज्ञापन पर क्लिक करने के बाद फोन अचानक अटक जाता है। कुछ देर बाद किसी व्यक्ति का फोन आता है और वह खुद को बैंक, टेक्निकल सपोर्ट या किसी सेवा का कर्मचारी बताकर कहता है कि फोन या UPI में समस्या आ गई है।
इसके बाद वह समस्या ठीक करने के नाम पर कोई ऐप डाउनलोड करने को कह सकता है।
यहीं से असली खतरा शुरू होता है।
ऐसे malicious apps SMS, नोटिफिकेशन या Accessibility permissions जैसी संवेदनशील सुविधाओं तक पहुंच मांग सकते हैं। हालिया साइबर सुरक्षा रिपोर्टिंग में ऐसे ऐप्स को लेकर चेतावनी दी गई है, क्योंकि जरूरत से ज्यादा अनुमति मिलने पर डिवाइस और उस पर दिखाई देने वाली संवेदनशील जानकारी खतरे में पड़ सकती है।
खास बात: फोन का खराब होना हमेशा ठगी नहीं है, लेकिन उसके तुरंत बाद कोई अनजान व्यक्ति समाधान के नाम पर ऐप इंस्टॉल करवाए तो इसे गंभीर चेतावनी मानें।
2. Screen Sharing Scam: ठग आपके फोन पर क्या हो रहा है, देखता रहता है
कस्टमर केयर, डिलीवरी एजेंट या बैंक कर्मचारी बनकर ठग आपको remote-access या screen-sharing app डाउनलोड करने के लिए कह सकते हैं।
इसके बाद वह आपके फोन की स्क्रीन देख सकता है। बैंकिंग ऐप खुलने पर खाते से संबंधित जानकारी, ट्रांजैक्शन स्क्रीन या OTP जैसी संवेदनशील चीजें सामने आ सकती हैं।
सबसे खतरनाक स्थिति तब बनती है जब ठग आपको खुद भुगतान करने के लिए निर्देश देता रहता है। यानी उसे UPI की सुरक्षा तोड़ने की जरूरत नहीं पड़ती—वह यूजर से ही भुगतान की प्रक्रिया पूरी करवा देता है।
यही वजह है कि remote access देना लगभग किसी अनजान व्यक्ति को अपने डिजिटल बैंक की चाबी सौंपने जैसा है।
3. Fake Customer Care: Google पर मिला नंबर भी नकली हो सकता है
किसी बैंक, UPI ऐप या डिजिटल वॉलेट का कस्टमर केयर नंबर चाहिए तो बहुत से लोग सीधे इंटरनेट पर खोज करते हैं। साइबर अपराधी इसी आदत का फायदा उठाते हैं।
फर्जी वेबसाइट, सोशल मीडिया पोस्ट या दूसरे ऑनलाइन पेजों पर ऐसा नंबर दिया जा सकता है जिसे देखकर वह आधिकारिक लगता है।
फोन करने पर सामने वाला खुद को ग्राहक सेवा प्रतिनिधि बताकर OTP, बैंक संबंधी जानकारी, कार्ड डिटेल या कोई ऐप इंस्टॉल करने के लिए कह सकता है।
I4C की आधिकारिक साइबर अपराध सलाह में भी Fake Customer Care Numbers/Helplines को धोखाधड़ी का तरीका बताया गया है।
सुरक्षित तरीका: कस्टमर केयर नंबर Google Search से उठाने के बजाय बैंक या भुगतान ऐप के आधिकारिक ऐप/वेबसाइट से लें।
4. Malicious APK: KYC, Refund और Cashback के नाम पर खतरनाक ऐप
APK Scam इस समय खास चिंता का विषय है।
ठग कह सकता है कि KYC अपडेट करने, रिफंड लेने, Cashback पाने, डिलीवरी कन्फर्म करने या किसी तकनीकी समस्या को ठीक करने के लिए एक ऐप डाउनलोड करना होगा।
ऐप देखने में असली लग सकता है, लेकिन उसके अंदर खतरनाक permissions छिपी हो सकती हैं।
I4C और बैंकिंग संस्थानों की साइबर सुरक्षा सामग्री में APK Scam और malicious applications को लेकर लगातार चेतावनियां दी गई हैं। SBI की साइबर सुरक्षा सलाह भी यूजर्स को अनजान स्रोतों से ऐप डाउनलोड करने से बचने की सलाह देती है।
नियम याद रखें: कोई अनजान व्यक्ति अगर कहे कि “यह APK अभी इंस्टॉल करो”, तो सबसे सुरक्षित जवाब है—नहीं।
5. SIM Swap: OTP आपके फोन पर नहीं, ठग के पास पहुंच सकता है
डिजिटल बैंकिंग की सुरक्षा में आपका मोबाइल नंबर महत्वपूर्ण भूमिका निभाता है। यही कारण है कि SIM Swap Fraud बेहद खतरनाक हो सकता है।
इसमें अपराधी किसी तरह आपके नंबर से जुड़ा दूसरा SIM हासिल करने की कोशिश करता है। नंबर का नियंत्रण मिलने पर बैंकिंग OTP जैसी जानकारी गलत हाथों तक पहुंच सकती है।
हालिया पुणे मामले में एक कंपनी को करीब ₹79 लाख का नुकसान हुआ। रिपोर्ट के अनुसार, मामले में डुप्लीकेट SIM के जरिए बैंकिंग OTP हासिल करने की बात सामने आई और बाद में संबंधित PSU बैंक को ₹1.5 करोड़, ब्याज सहित, मुआवजा देने का आदेश दिया गया।
इस मामले से एक महत्वपूर्ण सबक मिलता है—साइबर सुरक्षा सिर्फ मोबाइल ऐप की सुरक्षा नहीं है; आपका SIM भी सुरक्षा की महत्वपूर्ण कड़ी है।
अगर बिना वजह अचानक मोबाइल नेटवर्क बंद हो जाए और SIM काम करना बंद कर दे, तो इसे केवल नेटवर्क समस्या मानकर नजरअंदाज न करें। तुरंत टेलीकॉम कंपनी और बैंक से आधिकारिक माध्यम से संपर्क करें।
6. QR Code Scam: पैसा पाने के लिए UPI PIN नहीं चाहिए
QR Code से जुड़ी ठगी पुरानी है, लेकिन आज भी प्रभावी है।
ठग कह सकता है कि QR स्कैन करने से आपको refund, cashback या payment receive होगा।
लेकिन यहां सबसे जरूरी बात समझनी होगी—UPI PIN आम तौर पर भुगतान को authorize करने के लिए इस्तेमाल होता है, पैसा प्राप्त करने के लिए नहीं।
इसलिए अगर कोई कहता है, “पैसे लेने के लिए QR स्कैन करो और UPI PIN डालो”, तो रुक जाना चाहिए।
NPCI की चेतावनियों में भी QR-code और cashback से जुड़ी धोखाधड़ी को लेकर यूजर्स को सतर्क रहने की सलाह दी गई है।
याद रखने की एक लाइन:
पैसा लेना है तो UPI PIN डालने की जरूरत नहीं।
7. Digital Arrest: तकनीक से पहले डर का इस्तेमाल
साइबर अपराध का सबसे खतरनाक हिस्सा यह है कि हर ठगी तकनीकी कमजोरी से शुरू नहीं होती। कई बार इसकी शुरुआत डर से होती है।
ठग पुलिस अधिकारी, जांच एजेंसी, सरकारी कर्मचारी या किसी अन्य अधिकारी की पहचान बताकर फोन कर सकता है। वह दावा कर सकता है कि आपका Aadhaar, SIM, बैंक अकाउंट या मोबाइल नंबर किसी अपराध से जुड़ा है।
इसके बाद नकली FIR, पहचान पत्र, वीडियो कॉल या गिरफ्तारी की धमकी देकर पीड़ित को लगातार दबाव में रखा जाता है। फिर खाते को “सुरक्षित” या “जांच के लिए” बताकर पैसे ट्रांसफर करवाने की कोशिश होती है।
I4C ने Digital Arrest से जुड़े मामलों पर अलग आधिकारिक एडवाइजरी जारी की है, जबकि SBI भी बताता है कि अपराधी नकली पुलिस स्टेशन, वर्दी और वीडियो कॉल जैसी चीजों का इस्तेमाल करके लोगों को डराते हैं।
2026 में भी ऐसे मामलों में बड़ी रकम की ठगी सामने आ रही है। उदाहरण के लिए, सितंबर में पुणे के एक रिटायर्ड आर्मी वेटरन से कथित Digital Arrest के जरिए करीब ₹1.28 करोड़ ठगे जाने की रिपोर्ट सामने आई।
सबसे महत्वपूर्ण तथ्य यह है कि “Digital Arrest” कोई वास्तविक कानूनी प्रक्रिया नहीं है। कोई भी असली जांच एजेंसी वीडियो कॉल पर आपको पैसे ट्रांसफर करके मामला “सुलझाने” के लिए मजबूर नहीं करती।
असली खतरा UPI नहीं, भरोसे का गलत इस्तेमाल है
इन सात तरीकों को ध्यान से देखें तो एक पैटर्न सामने आता है।
कहीं फोन खराब होने का बहाना है, कहीं नकली कस्टमर केयर, कहीं APK, कहीं SIM और कहीं पुलिस का डर। यानी अपराधी लगातार अपना तरीका बदल रहा है, लेकिन लक्ष्य वही है—यूजर को ऐसा कदम उठाने के लिए मजबूर करना जिससे पैसे तक पहुंच मिल सके।
आज के साइबर फ्रॉड में कई बार बैंक अकाउंट को “हैक” करने की जरूरत नहीं पड़ती। अपराधी मानवीय गलती को ही authentication में बदल देता है।
यही कारण है कि स्क्रीन-शेयरिंग, Accessibility permission, OTP और UPI PIN जैसी चीजें बेहद संवेदनशील हैं।
हालिया साइबर सुरक्षा रिपोर्टिंग में भी यही बदलाव दिखाई देता है कि अपराधी अब सीधे UPI सिस्टम को तोड़ने के बजाय फोन, SIM, ऐप और यूजर के व्यवहार को निशाना बना रहे हैं।
अगर ठगी का शक हो तो तुरंत क्या करें?
सबसे बड़ी गलती है कि पीड़ित घटना के बाद भी ठग के निर्देशों का पालन करता रहे।
अगर कोई संदिग्ध ऐप इंस्टॉल हो गया है या आपको लगता है कि फोन से छेड़छाड़ हुई है, तो:
- अनजान व्यक्ति से बातचीत और उसके निर्देशों का पालन तुरंत बंद करें।
- जरूरत पड़ने पर फोन को मोबाइल डेटा/Wi-Fi से डिस्कनेक्ट करें।
- संदिग्ध डिवाइस से बैंकिंग ऐप खोलने से बचें।
- बैंक से केवल उसके official channel के जरिए संपर्क करें।
- किसी सुरक्षित डिवाइस से जरूरी पासवर्ड/credentials बदलें।
- बैंक खाते की हालिया transactions तुरंत जांचें।
- पैसे की ठगी हो चुकी है तो तुरंत 1930 पर शिकायत करें।
- साथ ही National Cybercrime Reporting Portal पर रिपोर्ट दर्ज करें।
रिपोर्ट के अनुसार, सरकार ने 8 सितंबर 2026 को बताया था कि Financial Fraud Risk Indicator (FRI) सिस्टम ने मई 2025 में लॉन्च होने के बाद संदिग्ध साइबर-फ्रॉड लेनदेन में ₹5,000 करोड़ से अधिक की राशि को रोकने में मदद की है। इसका अर्थ यह भी है कि जल्दी शिकायत करना सिर्फ व्यक्तिगत नुकसान रोकने के लिए नहीं, बल्कि बड़े साइबर-फ्रॉड नेटवर्क की पहचान में भी मदद कर सकता है।
निष्कर्ष
साइबर अपराधी हर दिन नया बहाना बना सकता है, लेकिन बचाव के कुछ नियम स्थायी हैं—OTP, UPI PIN और बैंकिंग credentials किसी को न दें; अनजान व्यक्ति को फोन का remote access न दें; अनजान APK इंस्टॉल न करें; पैसे प्राप्त करने के नाम पर PIN न डालें और सरकारी अधिकारी बनकर धमकाने वाले व्यक्ति पर तुरंत भरोसा न करें।
सबसे महत्वपूर्ण सुरक्षा मंत्र है:
रुकिए → कॉल काटिए → खुद जांचिए → आधिकारिक नंबर पर संपर्क कीजिए → और ठगी होते ही 1930 पर रिपोर्ट कीजिए।
आज के दौर में साइबर सुरक्षा का सबसे मजबूत हथियार कोई महंगा software नहीं, बल्कि कुछ सेकंड की सावधानी है।