भारतीय स्टेट बैंक (SBI) का बड़ा कदम: डार्क वेब डेटा लीक के बाद सुरक्षा को चाक-चौबंद करने के लिए बनाई ‘साइबर सिक्योरिटी सेंटर ऑफ एक्सीलेंस’….
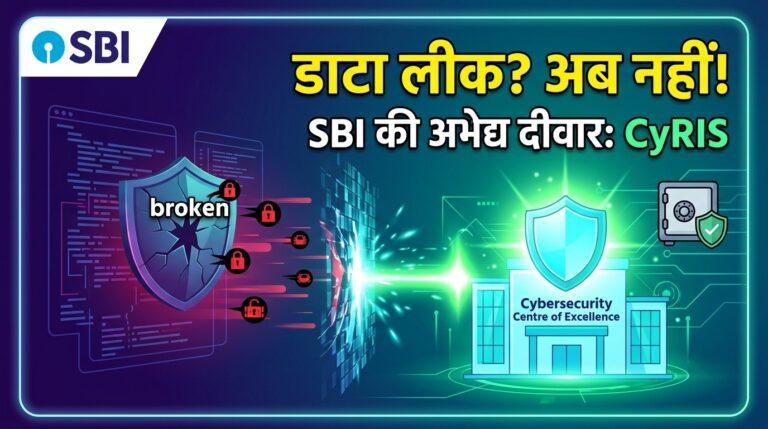
देश के सबसे बड़े सार्वजनिक क्षेत्र के बैंक—भारतीय स्टेट बैंक (State Bank of India – SBI) ने अपनी डिजिटल सुरक्षा और तकनीकी ढांचे को अभेद्य बनाने के वास्ते एक बहुत ही अहम कदम उठाया है। हाल ही में डार्क वेब (Dark Web) पर बैंक का डेटा लीक होने की घटनाओं और सुरक्षा चेतावनियों के बाद, SBI ने एक विशेष ‘साइबर सिक्योरिटी सेंटर ऑफ एक्सीलेंस’ (Cybersecurity Centre of Excellence – CoE) की शुरुआत की है। इस नए केंद्र का नाम ‘CyRIS’ रखा गया है, जिसका मुख्य उद्देश्य बैंक की थ्रेट इंटेलिजेंस (Threat Intelligence), साइबर डिफेंस (Cyber Defense) और डिजिटल सेफ्टी को अत्याधुनिक स्तर पर ले जाना है।
इस उच्च स्तरीय केंद्र का उद्घाटन वित्तीय सेवा विभाग (Department of Financial Services) के सचिव संजय लोहिया द्वारा किया गया, जो इस बात को दर्शाता है कि देश के वित्तीय तंत्र में डेटा सुरक्षा अब सरकार और शीर्ष नियामकों के लिए कितनी सर्वोच्च प्राथमिकता बन चुकी है।
इस कदम के पीछे की असल वजह: क्या था पूरा मामला?
विश्लेषकों और तकनीकी विशेषज्ञों के अनुसार, यह फैसला यूं ही नहीं लिया गया है। कुछ समय पहले, भारतीय कंप्यूटर आपातकालीन प्रतिक्रिया टीम (CERT-In) और रक्षा साइबर एजेंसी (Defence Cyber Agency) जैसी केंद्रीय एजेंसियों ने SBI को संभावित डेटा सेंधमारी और डार्क वेब पर ग्राहकों की निजी जानकारी (PII – Personally Identifiable Information) के लीक होने को लेकर अलर्ट किया था।
- डार्क वेब पर डेटा की हलचल: शुरुआती जांच में लगभग 3.75 लाख (3,75,000) रिकॉर्ड्स का आकलन किया गया था, जिसमें से करीब 3,897 ग्राहक रिकॉर्ड्स ऐसे पाए गए जिन पर नाम, पते, लोन एप्लिकेशन, और खाता खोलने से जुड़े संवेदनशील दस्तावेज मौजूद थे।
- बैंक का रुख और प्रतिक्रिया: हालांकि बैंक ने स्टॉक एक्सचेंज को दी गई अपनी आधिकारिक फाइलिंग में स्पष्ट किया था कि इस घटना से उसके मुख्य व्यावसायिक संचालन (Core Business Operations) या वित्तीय सेहत पर कोई गंभीर असर नहीं पड़ा है, फिर भी इस घटना ने डिजिटल बैंकिंग की सुरक्षा व्यवस्था पर एक बड़ा सवालिया निशान जरूर लगा दिया था।
‘CyRIS’ सेंटर और नई रणनीतियाँ: आम भाषा में समझें
डार्क वेब के इस झटके से सबक लेते हुए, SBI ने केवल लीपापोती करने के बजाय भविष्य के लिए एक ठोस दीवार खड़ी करने की ठानी है। इस नए CyRIS केंद्र और बैंक की आगामी योजनाओं के तहत कई बड़े बदलाव किए जा रहे हैं:
- कर्मचारियों की बड़े पैमाने पर ट्रेनिंग: विश्लेषणात्मक रिपोर्ट्स के अनुसार, बैंक अपने लगभग 1.8 लाख कर्मचारियों को साइबर सुरक्षा (Cybersecurity) की विशेष ट्रेनिंग देगा। इसका मकसद यह सुनिश्चित करना है कि बैंक के अंदरूनी स्तर पर भी कोई लूपहोल न बचे और कर्मचारी फिशिंग (Phishing) या सोशल इंजीनियरिंग जैसे हमलों को आसानी से पहचान सकें।
- थ्रेट इंटेलिजेंस (Threat Intelligence) को मजबूती: यह नया सेंटर डार्क वेब और अन्य खुफिया डिजिटल मंचों पर पैनी नजर रखेगा ताकि किसी भी संभावित साइबर खतरे या डेटा लीक की आहट मिलते ही उसे शुरुआती चरण में ही न्यूट्रलाइज (बेअसर) किया जा सके।
- थर्ड-पार्टी ऑडिट और CERT-In का सहयोग: बैंक लगातार CERT-In द्वारा पैनल में शामिल स्वतंत्र साइबर सुरक्षा एजेंसियों की मदद से अपने सिस्टम की गहराई से फोरेंसिक जांच करवा रहा है, ताकि सेंधमारी के मूल कारणों का पता लगाकर उन्हें स्थाई रूप से ठीक किया जा सके।
विश्लेषणात्मक नजरिया: इस पूरी घटना के मायने क्या हैं?
- बढ़ता डिजिटल फ्रॉड का खतरा: आज के समय में जब अधिकांश लोग नेट बैंकिंग, UPI और मोबाइल ऐप्स का इस्तेमाल करते हैं, ऐसे मामलों में ग्राहकों का डेटा लीक होना साइबर अपराधियों (Scammers) के लिए एक ‘लॉटरी’ जैसा होता है। अपराधियों के पास यदि ग्राहक का नाम, जन्मतिथि, CIF नंबर और लोन विवरण जैसी जानकारियां पहुंच जाएं, तो वे बैंक अधिकारी बनकर आसानी से लोगों को चूना लगा सकते हैं
- उत्तरदायित्व और पारदर्शिता की मांग: इंटरनेट फ्रीडम फाउंडेशन (IFF) जैसे डिजिटल अधिकारों के संगठनों ने भी इस बात पर जोर दिया है कि तकनीकी रिपोर्टिंग और स्टॉक एक्सचेंज की औपचारिक जानकारियों के साथ-साथ, जिन ग्राहकों का डेटा जोखिम में आया है, उन्हें पारदर्शी तरीके से तुरंत सूचित किया जाना चाहिए ताकि वे वित्तीय धोखाधड़ी से सतर्क रह सकें।
- भविष्य की तैयारी: SBI द्वारा ‘CyRIS’ जैसी विशेष इकाई का गठन इस बात का प्रतीक है कि भारत का बैंकिंग सेक्टर अब रिएक्टिव (घटना होने के बाद एक्शन लेने वाला) से बदलकर प्रोएक्टिव (पहले से तैयार रहने वाला) सुरक्षा मॉडल की ओर तेजी से कदम बढ़ा रहा है।
निष्कर्ष: SBI का यह नया कदम बैंकिंग सुरक्षा को तकनीक के मोर्चे पर मजबूत तो करता है, साथ ही यह संदेश भी देता है कि डिजिटल इंडिया के इस दौर में वित्तीय संस्थानों को अपनी दीवारें और अधिक मजबूत रखनी होंगी, ताकि ग्राहकों का अटूट भरोसा हमेशा सुरक्षित बना रहे।