बैंकिंग फ्रॉड का नया खतरा सामने आया, WhatsApp पर आए संदिग्ध YES-NO संदेशों को लेकर पुलिस ने चेताया!!!
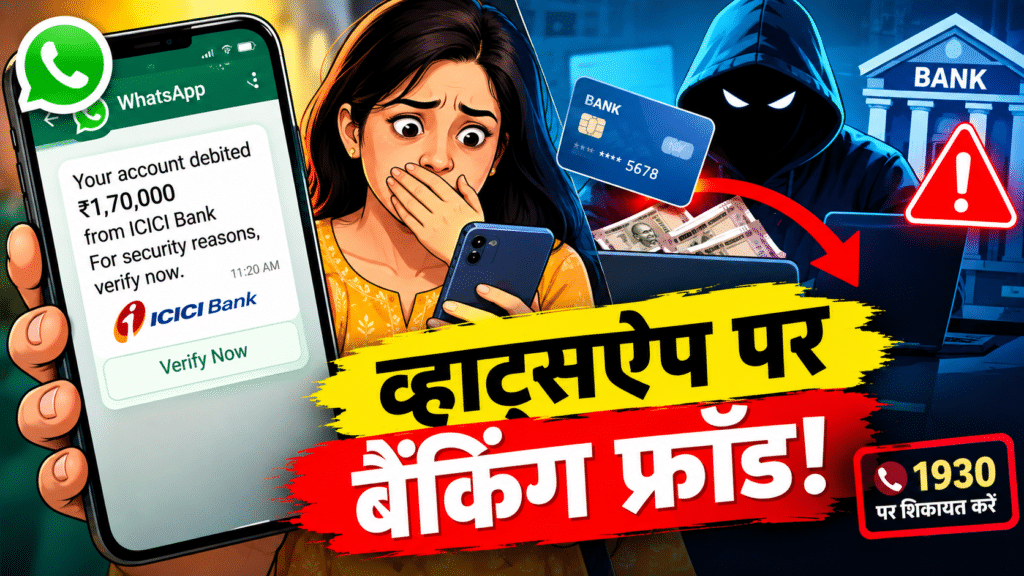
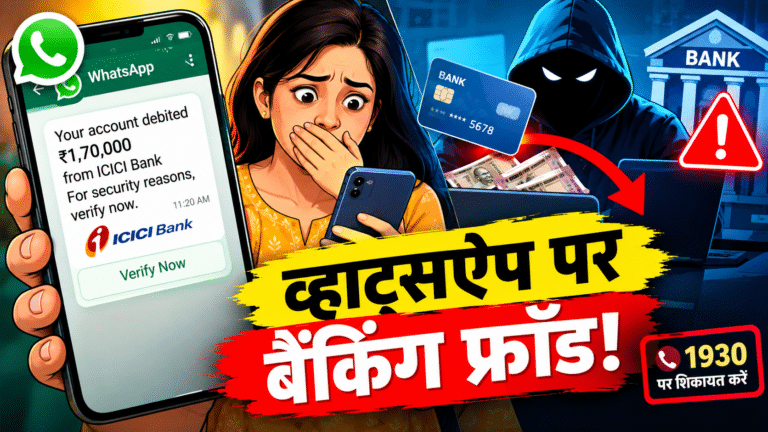
WhatsApp पर ‘NO’ लिखना पड़ा महंगा! लखनऊ के CA के खाते से ₹1.70 लाख निकले, OTP-लिंक के बिना ठगी ने बढ़ाई चिंता…..
लखनऊ: साइबर ठगी में अब तक लोगों को अक्सर फर्जी लिंक, OTP, APK फाइल या रिमोट-एक्सेस ऐप के जरिए निशाना बनाए जाने के मामले सामने आते रहे हैं। लेकिन लखनऊ में सामने आया एक मामला इसलिए चर्चा में है क्योंकि पीड़ित के मुताबिक उसने न तो कोई संदिग्ध लिंक खोला, न OTP साझा किया और न ही कोई रिमोट-एक्सेस ऐप इंस्टॉल किया। इसके बावजूद उसके दो बैंक खातों से कुल ₹1.70 लाख की रकम निकल गई।
मामला एक चार्टर्ड अकाउंटेंट (CA) से जुड़ा है। उसे WhatsApp पर एक संदेश मिला, जिसमें बताया गया कि उसके बैंक खाते से ₹90,000 डेबिट हुए हैं। इसके बाद उसे कहा गया कि अगर यह ट्रांजेक्शन उसने नहीं किया है तो “No” लिखकर जवाब दे। पीड़ित ने इसे वास्तविक बैंक अलर्ट समझकर जवाब दे दिया। इसके बाद उसके ICICI Bank और IndusInd Bank खातों से कथित तौर पर अनधिकृत लेनदेन हुए और कुल ₹1.70 लाख का नुकसान सामने आया।
असली सवाल: आखिर पैसा गया कैसे?
इस मामले की सबसे अहम बात यही है। सामान्य ऑनलाइन बैंकिंग फ्रॉड में ठग अक्सर पीड़ित से OTP, UPI PIN, कार्ड डिटेल, इंटरनेट बैंकिंग पासवर्ड या किसी लिंक पर क्लिक करवाने की कोशिश करते हैं। यहां उपलब्ध पुलिस और मीडिया रिपोर्टों के अनुसार, पीड़ित ने ऐसी कोई जानकारी साझा नहीं की।
लखनऊ पुलिस इस पूरे घटनाक्रम की जांच कर रही है। ADCP (Crime) Kiran Yadav के अनुसार, पुलिस यह पता लगाने की कोशिश कर रही है कि WhatsApp संदेश मिलने और “No” का जवाब देने के बाद बैंक खातों में अनधिकृत ट्रांजेक्शन किस तरीके से हुए।
कुछ रिपोर्टों में यह संभावना जताई गई है कि संदेश में कोई malicious component/payload हो सकता है, लेकिन अभी इसे तकनीकी रूप से प्रमाणित नहीं किया गया है। साइबर सुरक्षा के नजरिए से यह अंतर महत्वपूर्ण है—सिर्फ WhatsApp पर किसी संदेश का जवाब देना अपने आप में किसी बाहरी व्यक्ति को फोन का पूरा नियंत्रण नहीं देता। इसके लिए डिवाइस, WhatsApp अकाउंट, लिंक्ड डिवाइस और बैंकिंग ट्रांजेक्शन की फोरेंसिक जांच जरूरी होगी।
ठगी का संभावित तरीका क्या था?
इस घटना में एक बात साफ दिखाई देती है—डर और जल्दबाजी पैदा करना।
पहले संदेश में कथित तौर पर कहा गया कि खाते से ₹90,000 निकल गए हैं। इसके तुरंत बाद समाधान के नाम पर सिर्फ “No” लिखने को कहा गया। यानी पीड़ित को सोचने या बैंक के आधिकारिक ऐप से जांच करने के बजाय उसी WhatsApp बातचीत में प्रतिक्रिया देने के लिए प्रेरित किया गया।
इसे Social Engineering का हिस्सा माना जा सकता है। इसमें अपराधी हमेशा तकनीकी कमजोरी पर निर्भर नहीं रहते; वे पहले व्यक्ति की मनोवैज्ञानिक प्रतिक्रिया—डर, घबराहट या जल्दबाजी—का फायदा उठाते हैं।
लेकिन “NO भेजते ही फोन हैक” कहना अभी जल्दबाजी होगी
लखनऊ के इस मामले को लेकर कुछ रिपोर्टों में ऑटो-एक्जीक्यूशन फाइल या किसी छिपे हुए malicious payload की संभावना बताई गई है। वहीं दूसरी रिपोर्टें स्पष्ट करती हैं कि इसका तकनीकी प्रमाण अभी जांच का विषय है। इसलिए फिलहाल सबसे तथ्यात्मक निष्कर्ष यही है कि WhatsApp संदेश, उसके बाद दिया गया जवाब और बैंक से हुए अनधिकृत ट्रांजेक्शन एक ही घटनाक्रम में सामने आए हैं; इनके बीच तकनीकी कारण-सम्बंध अभी जांच के अधीन है।
CA और कारोबारी क्यों हो सकते हैं निशाने पर?
यह मामला खास तौर पर इसलिए भी महत्वपूर्ण है क्योंकि भारत के Indian Cyber Crime Coordination Centre (I4C) ने अगस्त 2026 में कंपनियों और वित्तीय पेशेवरों को WhatsApp के जरिए होने वाले एक अलग तरह के खतरे के बारे में चेतावनी दी थी।
I4C ने बताया था कि साइबर अपराधी CA, CFO, कंपनी डायरेक्टर और कॉरपोरेट फाइनेंस टीमों को निशाना बनाकर WhatsApp पर “Statement of Account”, “RBI” या “MCA” जैसे नामों से दुर्भावनापूर्ण फाइलें भेज रहे हैं। इन फाइलों का इस्तेमाल WhatsApp अकाउंट टेकओवर और बड़े वित्तीय फ्रॉड के लिए किया जा सकता है।
इसका मतलब यह नहीं है कि लखनऊ के मामले में भी वही तकनीक इस्तेमाल हुई है। दोनों घटनाओं के बीच तकनीकी समानता अभी जांच का विषय है। लेकिन I4C की चेतावनी यह दिखाती है कि WhatsApp अब साइबर अपराधियों के लिए केवल बातचीत का प्लेटफॉर्म नहीं, बल्कि वित्तीय ठगी के लिए इस्तेमाल होने वाला महत्वपूर्ण माध्यम भी बन चुका है।
आम आदमी को क्या करना चाहिए?
अगर WhatsApp पर अचानक ऐसा संदेश आए कि आपके खाते से पैसे निकल गए हैं, तो सबसे पहले घबराएं नहीं और उसी संदेश का जवाब न दें।
इसके बजाय:
- अपने बैंक के आधिकारिक मोबाइल ऐप या वेबसाइट में लॉगिन करके वास्तविक ट्रांजेक्शन जांचें।
- WhatsApp संदेश में दिए नंबर या संपर्क माध्यम पर भरोसा न करें।
- बैंक का नंबर केवल बैंक की आधिकारिक वेबसाइट, ऐप या कार्ड पर दिए स्रोत से लें।
- OTP, UPI PIN, कार्ड PIN, CVV या इंटरनेट बैंकिंग पासवर्ड किसी के साथ साझा न करें।
- अनजान APK, ZIP, EXE या अन्य अटैचमेंट डाउनलोड या इंस्टॉल न करें।
- WhatsApp में Linked Devices की भी समय-समय पर जांच करें।
- अगर खाते से वास्तव में अनधिकृत रकम निकल गई है तो तुरंत बैंक को सूचित करें और 1930 साइबर क्राइम हेल्पलाइन पर शिकायत करें। राष्ट्रीय साइबर क्राइम पोर्टल पर भी ऑनलाइन वित्तीय धोखाधड़ी की शिकायत दर्ज की जा सकती है।
निष्कर्ष
लखनऊ का यह मामला साइबर ठगी के बदलते तरीके की ओर ध्यान खींचता है। यहां ठगों ने कथित तौर पर पहले फर्जी बैंक अलर्ट के जरिए डर पैदा किया, फिर पीड़ित से प्रतिक्रिया मांगी और उसके बाद बैंक खातों से पैसे निकल गए।
लेकिन अभी यह कहना कि “WhatsApp पर No लिखते ही फोन हैक हो जाता है” तकनीकी रूप से साबित तथ्य नहीं है। जांच का मुख्य सवाल यही है कि ₹1.70 लाख के अनधिकृत ट्रांजेक्शन आखिर किस तकनीकी माध्यम से किए गए।
इस मामले से आम लोगों के लिए सबसे बड़ा सबक है: WhatsApp पर आया बैंक अलर्ट अंतिम सत्य नहीं है। खाते की स्थिति हमेशा बैंक के आधिकारिक ऐप या वेबसाइट से खुद जांचें। अगर कोई अनजान संदेश आपसे तुरंत “Yes/No” में जवाब मांग रहा है, तो जवाब देने के बजाय पहले स्वतंत्र रूप से उसकी सत्यता जांचना ज्यादा सुरक्षित है।