NVIDIA पर रैनसमवेयर का साया: हैकर्स ने 10 दिन की डेडलाइन दी, कंपनी बोली “हमारा सिस्टम सुरक्षित दिख रहा है”

“NVIDIA पर रैनसमवेयर का साया: हैकर्स ने 10 दिन की डेडलाइन दी, कंपनी बोली “हमारा सिस्टम सुरक्षित दिख रहा है”…..
एक नज़र में: दुनिया की सबसे बड़ी AI चिप कंपनी NVIDIA का नाम एक हैकर गैंग की “लीक साइट” पर आया है। हैकर्स डेटा चोरी का दावा कर रहे हैं, पर अब तक कोई सबूत नहीं दिया गया है।
क्या हुआ?
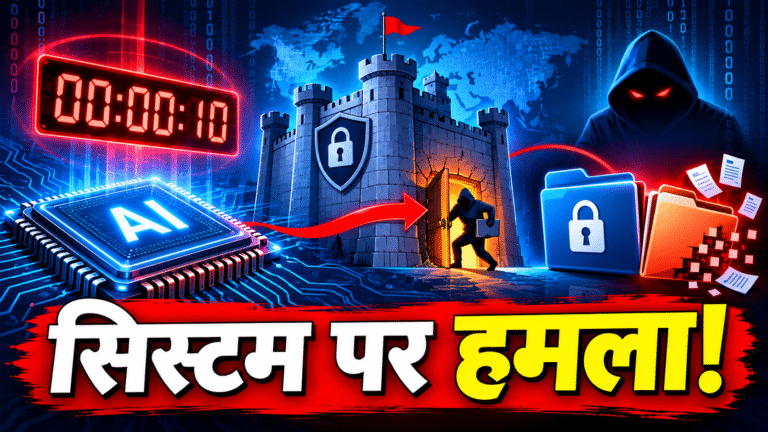
- 18 नवंबर 2026 को “The Gentlemen” नाम के रैनसमवेयर गिरोह ने NVIDIA को अपनी डार्क वेब वेबसाइट पर “शिकार” की सूची में डाल दिया। साथ में एक काउंटडाउन घड़ी भी लगाई।
- यह घड़ी करीब 234 घंटे की थी, यानी लगभग 10 दिन। यह 28 नवंबर के आसपास खत्म होगी।
- हैकर्स की धमकी है कि बातचीत नहीं हुई तो वे चुराया हुआ बताया जा रहा डेटा इंटरनेट पर डाल देंगे।
सबसे अहम बात: सबूत कहाँ है?
हैकर्स के पेज पर न चोरी की फाइलें हैं, न यह बताया गया है कि कौन-से सिस्टम प्रभावित हुए, और न ही दावे का कोई प्रमाण। यानी अभी यह सिर्फ “दावा” है, साबित हुई घटना नहीं।
NVIDIA ने क्या कहा?
कंपनी के प्रवक्ता ने कहा कि वह एक ऐसी घटना की जाँच कर रही है जिसका असर किसी “थर्ड-पार्टी पार्टनर” पर पड़ा हो सकता है, और NVIDIA के अपने सिस्टम या नेटवर्क के प्रभावित होने का कोई संकेत नहीं मिला। उस पार्टनर का नाम अभी सामने नहीं आया है।
खास शब्द, आसान भाषा में
“The Gentlemen” कितना खतरनाक है?
- VARINDIA के अनुसार, शोधकर्ताओं ने इस गिरोह को 1,000 से ज़्यादा दावा किए गए पीड़ितों से जोड़ा है। इनमें बैंकिंग, फैक्ट्री, अस्पताल और ट्रांसपोर्ट जैसे क्षेत्र शामिल हैं।
- सुरक्षा कंपनी Check Point की रिसर्च इसे दुनिया में सबसे सक्रिय रैनसमवेयर गिरोहों में गिनती है।
यह कैसे हुआ होगा? (संभावित रास्ता)
अभी सब अनुमान है, पर विशेषज्ञ यह संभावना बता रहे हैं:
हैकर्स → NVIDIA के किसी पार्टनर/सप्लायर के सिस्टम में घुसे
↓
पार्टनर के पास रखा NVIDIA से जुड़ा डेटा चुराया (यदि सच है)
↓
लीक साइट पर NVIDIA का नाम + 10 दिन की घड़ी
↓
दबाव: “बात करो, वरना डेटा सार्वजनिक”
HotHardware के अनुसार, हो सकता है हैकर्स उसी थर्ड पार्टी में घुसे हों और वहाँ रखा NVIDIA से जुड़ा डेटा ही लीक करने की धमकी दे रहे हों। पर यह भी अभी साबित नहीं है।
विश्लेषण: इसके मायने क्या हैं?
- दावा ≠ सच। सुरक्षा विशेषज्ञ चेताते हैं कि रैनसमवेयर गिरोह कई बार दावे बढ़ा-चढ़ाकर करते हैं या पुराना लीक हुआ डेटा दोबारा इस्तेमाल करते हैं। (दोनों रिपोर्टें यह भी बताती हैं कि अभी बाहर के लोग सच-झूठ अलग नहीं कर सकते जब तक डेटा सामने न आए।)
- सबसे कमजोर कड़ी। बड़ी कंपनी का किला मज़बूत हो सकता है, पर उसके छोटे पार्टनर की सुरक्षा कमजोर हो सकती है। हैकर वही रास्ता खोजते हैं।
- NVIDIA क्यों निशाना? AI चिप की दुनिया में इसकी बड़ी भूमिका है, इसलिए पैसा, चर्चा या डिज़ाइन जैसी कीमती जानकारी, तीनों के लिए यह आकर्षक निशाना है।
- नुकसान कब बड़ा होगा? अगर चिप के डिज़ाइन, ग्राहकों की जानकारी या बिज़नेस दस्तावेज़ असल में लीक हुए, तब। अभी ऐसी कोई चोरी सत्यापित नहीं है।
आगे किस पर नज़र रखें?
क्या गिरोह 28 नवंबर से पहले कोई जाँचने लायक डेटा सैंपल डालता है? 2) क्या NVIDIA थर्ड-पार्टी पार्टनर के बारे में और जानकारी देती है?
आम लोगों और छोटे कारोबारियों के लिए सीख
- अपने सप्लायर और पार्टनर की सुरक्षा भी जाँचें।
- सभी खातों पर टू-स्टेप वेरिफिकेशन (2FA) लगाएँ।
- डेटा का ऑफलाइन बैकअप रखें।
- संदिग्ध ईमेल और लिंक पर क्लिक न करें।
- भारत में साइबर ठगी की शिकायत 1930 हेल्पलाइन या cybercrime.gov.in पर करें।