Aadhaar में पता बदला, बैंक खाते खुलवाए और फिर शुरू हुआ साइबर ठगी की करोड़ों की रकम घुमाने का खेल।
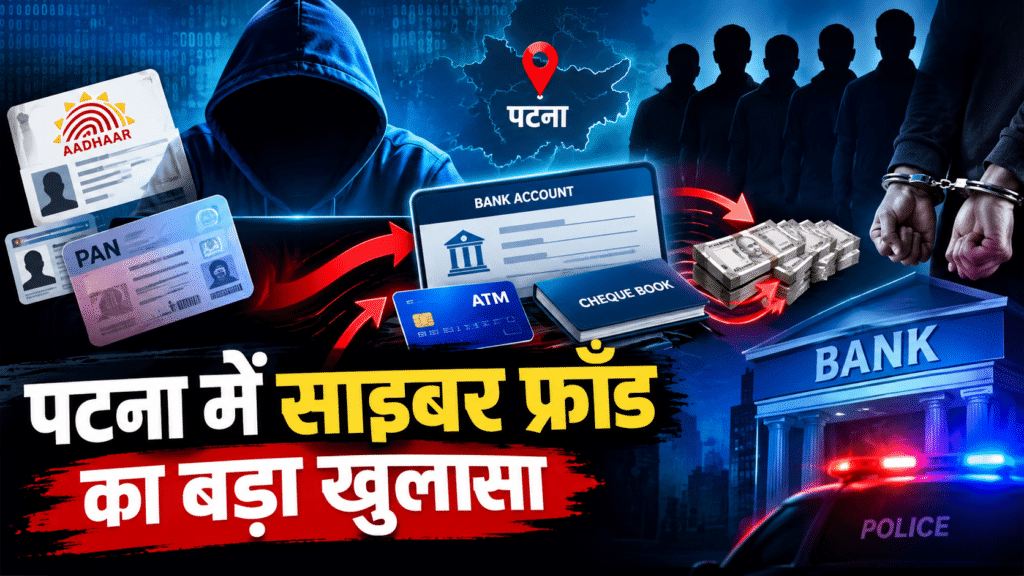
पटना में साइबर ठगी का बड़ा नेटवर्क बेनकाब, Aadhaar से लेकर बैंक खाते तक पूरा खेल……
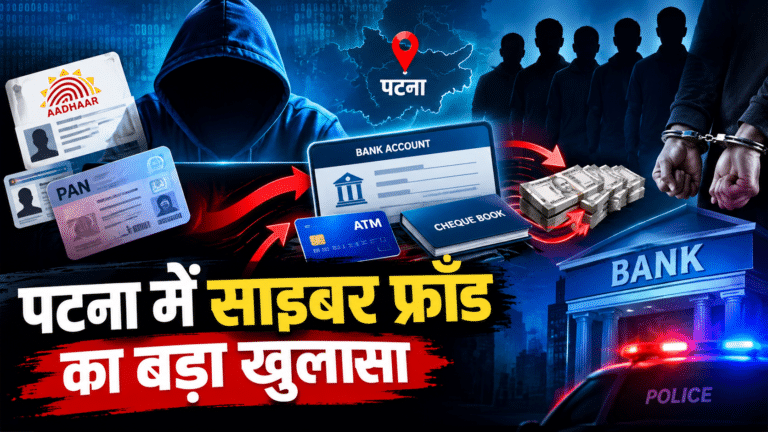
पटना में साइबर पुलिस ने एक ऐसे अंतरराज्यीय साइबर फ्रॉड नेटवर्क का खुलासा किया है, जिसमें दूसरे राज्यों से लोगों को पटना बुलाकर उनके Aadhaar कार्ड में पता बदलने और फिर उसी पहचान के आधार पर बैंक खाते खुलवाने का आरोप है। पुलिस ने इस कार्रवाई में 10 लोगों को गिरफ्तार किया है।
जांच की शुरुआत Cyber Crime and Security Unit, Bihar की तकनीकी जांच से हुई। पुलिस को शक था कि अलग-अलग जगहों पर हो रही साइबर ठगी के पीछे बैंक खातों और पहचान दस्तावेजों का एक संगठित नेटवर्क काम कर रहा है। इसके बाद डिजिटल और वित्तीय सुरागों को जोड़ते हुए पुलिस आरोपियों तक पहुंची।
असली खेल बैंक खाते का था
पुलिस के मुताबिक, गैंग कथित तौर पर दूसरे राज्यों के लोगों को पटना बुलाता था। इसके बाद उनके Aadhaar में पता बदलवाया जाता था। बदले हुए दस्तावेजों के आधार पर अलग-अलग बैंकों में खाते खुलवाए जाते थे।
इसके बाद केवल खाता खोलकर काम खत्म नहीं होता था। इन खातों से जुड़े ATM/Debit Card, Cheque Book और Passbook जैसे बैंकिंग साधन भी नेटवर्क के नियंत्रण में चले जाते थे। आरोप है कि इन्हीं खातों का इस्तेमाल साइबर अपराध से आने वाले पैसों को प्राप्त करने और निकालने के लिए किया जाता था।
यानी साइबर ठगी का एक महत्वपूर्ण हिस्सा मोबाइल या इंटरनेट पर नहीं, बल्कि बैंकिंग सिस्टम के अंदर मौजूद खातों के जरिए चलाया जा रहा था।
छापेमारी में क्या-क्या मिला?
पुलिस ने आरोपियों के पास से बड़ी संख्या में मोबाइल फोन और बैंकिंग तथा पहचान से जुड़े दस्तावेज बरामद किए हैं।
बरामद सामान में शामिल हैं—
- 38 मोबाइल फोन
- 82 चेकबुक
- 76 पासबुक
- 64 ATM कार्ड
- 9 SIM कार्ड
- 9 PAN कार्ड
- 17 Aadhaar कार्ड
- 1 Driving Licence
- 1 Voter ID
- 1 Pen Drive
- 1 Scooter
पुलिस अब इन सामानों की Technical Analysis और Financial Analysis कर रही है। इसका मकसद यह पता लगाना है कि इन खातों में पैसा कहां से आया, कहां भेजा गया और इस नेटवर्क से कौन-कौन लोग जुड़े हुए थे।
इसे ‘Mule Account’ नेटवर्क क्यों माना जा रहा है?
साइबर अपराध की दुनिया में ऐसे बैंक खातों को अक्सर Mule Accounts कहा जाता है, जिनका इस्तेमाल किसी दूसरे व्यक्ति या नेटवर्क की अवैध रकम को प्राप्त करने, घुमाने या निकालने के लिए किया जाता है।
पटना में सामने आया यह मामला इसलिए गंभीर है क्योंकि यहां केवल किसी व्यक्ति का बैंक खाता इस्तेमाल करने की बात नहीं है। पुलिस के अनुसार, पहचान दस्तावेजों में बदलाव → बैंक खाता खोलना → ATM/चेकबुक हासिल करना → साइबर अपराध की रकम का लेनदेन—एक पूरी श्रृंखला सामने आ रही है।
RBI भी लोगों को चेतावनी देता रहा है कि अपने बैंक खाते को किसी दूसरे व्यक्ति की रकम प्राप्त करने या आगे भेजने के लिए इस्तेमाल न होने दें। RBI के मुताबिक, पैसे के लेनदेन के लिए अपना खाता किसी और को देना व्यक्ति को कानूनी परेशानी में डाल सकता है।
पटना में यह कोई अकेला मामला नहीं
इस कार्रवाई को सिर्फ एक गैंग की गिरफ्तारी के तौर पर देखना पूरी तस्वीर नहीं बताता।
जुलाई 2026 में पटना में एक दूसरे साइबर फ्रॉड नेटवर्क की जांच के दौरान पुलिस ने एक आरोपी को गिरफ्तार किया था और तकनीकी जांच में उसके डिजिटल संपर्कों को National Cyber Crime Reporting Portal की 43 शिकायतों से जोड़ा गया था।
अगस्त 2026 में भी पटना और बक्सर में एक नेटवर्क के तीन सदस्यों को गिरफ्तार किया गया था। पुलिस के अनुसार, इस नेटवर्क में Current और Corporate Bank Accounts खोलकर उन्हें साइबर अपराध से आए पैसों को इधर-उधर करने के लिए इस्तेमाल किया जा रहा था। जांच में ऐसे खातों के जरिए ₹3 करोड़ से ज्यादा के संदिग्ध लेनदेन का पता चला था और 10 साइबर अपराध शिकायतों से लिंक सामने आए थे।
इससे एक बड़ा पैटर्न दिखाई देता है—साइबर ठगी करने वाला व्यक्ति हमेशा वही नहीं होता जिसके नाम पर बैंक खाता है।
असली खतरा यहीं है
मान लीजिए किसी साइबर अपराधी ने किसी व्यक्ति को लालच देकर उसका बैंक खाता ले लिया। खाते में किसी पीड़ित के लाखों रुपये पहुंचते हैं और तुरंत दूसरे खातों में ट्रांसफर कर दिए जाते हैं।
पैसा गायब हो गया।
पीड़ित पुलिस के पास पहुंचता है।
जांच में सबसे पहले जिस खाते में पैसा पहुंचा, वह सामने आता है। और उस खाते का मालिक खुद ठगी का मास्टरमाइंड न होकर एक इस्तेमाल किया गया ‘Money Mule’ भी हो सकता है।
यही वजह है कि ATM Card, Passbook, Cheque Book, SIM या बैंक खाते को किसी दूसरे व्यक्ति को देना बेहद जोखिम भरा है।
सरकार भी Mule Accounts पर कर रही है कार्रवाई
केंद्र सरकार के अनुसार, Indian Cybercrime Coordination Centre (I4C) ने बैंकों और वित्तीय संस्थानों के साथ मिलकर संदिग्ध identifiers और mule accounts की पहचान के लिए सिस्टम विकसित किया है। गृह मंत्रालय के फरवरी 2026 के आंकड़ों के मुताबिक, 31 दिसंबर 2025 तक 26.48 लाख Layer-1 mule accounts से संबंधित डेटा Suspect Registry में साझा किया गया था और संदिग्ध लेनदेन में ₹9,055.27 करोड़ की राशि वाले transactions को decline किया गया था।
इसका मतलब साफ है—साइबर अपराध की लड़ाई अब केवल फोन नंबर या फर्जी वेबसाइट तक सीमित नहीं है। बैंक खाते, SIM, Aadhaar, PAN, UPI और डिजिटल पहचान—सबको जोड़कर नेटवर्क की जांच की जा रही है।
जांच अभी बाकी है
पटना पुलिस ने FIR दर्ज कर आगे की जांच शुरू कर दी है। बरामद मोबाइल, SIM, बैंकिंग दस्तावेज और पहचान पत्रों की जांच से यह पता लगाने की कोशिश हो रही है कि इस नेटवर्क के पीछे कौन लोग हैं और अब तक कितने खातों का इस्तेमाल किया गया।
I4C भी अपने Suspect Repository के बारे में स्पष्ट करता है कि किसी नंबर, खाते या दूसरे identifier का संदिग्ध सूची में होना अपने आप में अपराध साबित नहीं करता; अंतिम सत्यापन और कार्रवाई संबंधित पुलिस जांच पर निर्भर करती है।
इस मामले की सबसे महत्वपूर्ण बात यही है: साइबर ठगों को सिर्फ तकनीक नहीं चाहिए—उन्हें पहचान, बैंक खाते और पैसों की आवाजाही के लिए लोगों की जरूरत होती है। इसलिए किसी अनजान व्यक्ति के कहने पर बैंक खाता, ATM, SIM या KYC दस्तावेज देना सिर्फ छोटी गलती नहीं, बल्कि आपको एक बड़े साइबर अपराध नेटवर्क का हिस्सा बना सकता है।
अगर किसी खाते में संदिग्ध साइबर ठगी की रकम आने का शक हो, तो तुरंत बैंक को सूचना दें और वित्तीय साइबर फ्रॉड की स्थिति में 1930 पर रिपोर्ट करें। राष्ट्रीय साइबर अपराध पोर्टल भी ऐसी शिकायतों के लिए उपलब्ध है।