Dark Web की दुनिया में छिड़ी साइबर जंग, ShinyHunters ने rival Cl0p की वेबसाइट हाईजैक करने का दावा किया।
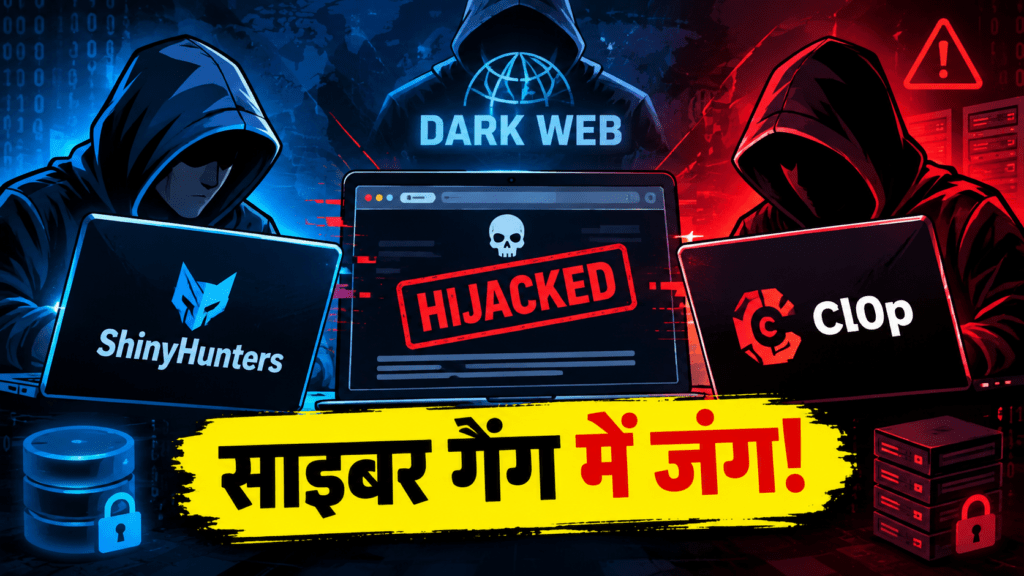
Dark Web पर साइबर अपराधियों की आपसी जंग! ShinyHunters ने Cl0p की साइट कब्जाने का किया दावा…..
21 सितंबर 2026: आमतौर पर साइबर अपराधी पुलिस, कंपनियों और आम इंटरनेट यूजर्स को निशाना बनाते हैं। लेकिन इस बार साइबर अपराध की दुनिया के दो चर्चित नाम ShinyHunters और Cl0p खुद एक-दूसरे के खिलाफ आमने-सामने दिखाई दे रहे हैं। ShinyHunters ने दावा किया है कि उसने प्रतिद्वंद्वी साइबरक्राइम समूह Cl0p की Dark Web वेबसाइट और उससे जुड़े इंफ्रास्ट्रक्चर पर नियंत्रण हासिल कर लिया है। यह दावा इसलिए महत्वपूर्ण है क्योंकि दोनों समूह बड़े पैमाने पर डेटा चोरी और डिजिटल जबरन वसूली से जुड़े रहे हैं।
ShinyHunters का दावा क्या है?
मीडिया रिपोर्ट्स के अनुसार, ShinyHunters ने बताया कि उसने 18 सितंबर को Cl0p की Dark Web साइट में सेंध लगाई। समूह का कहना है कि उसे Cl0p के सॉफ्टवेयर में एक कमजोरी मिली, जिसका फायदा उठाकर उसने प्रतिद्वंद्वी के डिजिटल इंफ्रास्ट्रक्चर तक व्यापक पहुंच हासिल की। इसके बाद Cl0p की साइट पर कथित तौर पर “Domain Seized By ShinyHunters” संदेश दिखाई दिया।
20 सितंबर को एक मीडिया ने जब साइट तक पहुंचने की कोशिश की तो वह उपलब्ध नहीं थी। इस गतिविधि का एक स्क्रीनशॉट साइबरक्राइम रिसर्च प्लेटफॉर्म eCrime.ch द्वारा संरक्षित किए जाने की बात भी रिपोर्ट में सामने आई है।
हालांकि यहां एक जरूरी सावधानी है—ShinyHunters के पूरे दावे की स्वतंत्र रूप से पुष्टि नहीं हुई है। Cl0p ने मीडिया के सवालों का सार्वजनिक जवाब नहीं दिया था। मीडिया ने भी स्पष्ट किया कि वह ShinyHunters की ओर से बताए गए विवाद के पूरे विवरण की तत्काल पुष्टि नहीं कर सका। इसलिए फिलहाल इसे एक साइबर अपराधी समूह का दावा और उपलब्ध तकनीकी संकेतों से समर्थित घटना मानना ज्यादा सटीक होगा।
असली विवाद कहां से शुरू हुआ?
मामले की जड़ एक कथित Zero-Day Exploit तक जाती है। Zero-day उस सुरक्षा खामी को कहा जाता है जिसके बारे में सॉफ्टवेयर निर्माता या सुरक्षा टीम को पहले से जानकारी नहीं होती या जिसके लिए हमला शुरू होने के समय तक प्रभावी पैच उपलब्ध नहीं होता।
ShinyHunters के अनुसार, विवाद Oracle E-Business Suite (EBS) में मौजूद एक कथित अज्ञात सुरक्षा खामी को लेकर हुआ था। समूह का आरोप है कि उसने इस खामी की खोज पहले की थी, लेकिन Cl0p ने इसका इस्तेमाल किया। मीडिया समाचार के मुताबिक, Google के एक विश्लेषक ने अनुमान लगाया था कि इस EBS कमजोरी का इस्तेमाल कर Cl0p ने 100 से ज्यादा कंपनियों का डेटा हासिल किया। हालांकि इस पूरे विवाद में ShinyHunters के दावों की स्वतंत्र पुष्टि नहीं हुई है।
बताया गया है कि विवाद बढ़ने पर दोनों पक्षों की ओर से एक-दूसरे की पहचान और अंदरूनी गतिविधियों को उजागर करने की धमकियां भी सामने आईं। यानी यह सिर्फ तकनीकी हमला नहीं रहा, बल्कि साइबर अपराधियों के बीच भरोसे और नियंत्रण की लड़ाई भी बन गया।
Cl0p कितना बड़ा साइबर खतरा रहा है?
Cl0p को लंबे समय से डेटा चोरी और एक्सटॉर्शन अभियानों के लिए जाना जाता है। 2023 में इस समूह ने MOVEit फाइल-ट्रांसफर सॉफ्टवेयर की एक कमजोरी का फायदा उठाकर बड़े पैमाने पर डेटा चोरी की थी। Reuters के अनुसार, इस अभियान में 600 से अधिक कंपनियां प्रभावित हुईं और करोड़ों लोगों से जुड़े डेटा पर असर पड़ा।
अगस्त 2026 में भी Cl0p ने लगभग 50 कंपनियों से बड़ी मात्रा में डेटा चोरी करने का दावा किया था। उसके कथित निशानों में Philips, Shell, Fiserv और GE जैसी कंपनियों के नाम सामने आए। इन दावों को भी अलग-अलग मामलों में स्वतंत्र सत्यापन की जरूरत रहती है।
ShinyHunters भी लगातार सक्रिय
दूसरी ओर ShinyHunters भी डेटा चोरी और डिजिटल एक्सटॉर्शन से जुड़ा चर्चित नाम है। 2026 में इस समूह से जुड़े अभियानों में शिक्षा क्षेत्र और बड़ी कंपनियों को निशाना बनाए जाने की रिपोर्टें सामने आईं।
Google Threat Intelligence Group और Mandiant ने जून 2026 में ShinyHunters से जुड़े UNC6240 नामक खतरे की गतिविधियों का विश्लेषण प्रकाशित किया था। इसमें Oracle PeopleSoft सिस्टम को निशाना बनाने वाले एक अभियान का विवरण दिया गया। Google के अनुसार, हमलावरों ने CVE-2026-35273 नाम की गंभीर सुरक्षा कमजोरी का फायदा उठाया था और 100 से अधिक संभावित रूप से प्रभावित संगठनों को चेतावनी दी गई थी। इनमें 68% संगठन उच्च शिक्षा क्षेत्र से जुड़े थे।
इससे एक अहम बात सामने आती है—साइबर अपराधी सिर्फ आम यूजर्स के पासवर्ड या बैंक खातों को निशाना नहीं बनाते। वे Enterprise Software, Cloud Infrastructure और बड़े संस्थानों के डिजिटल सिस्टम में मौजूद कमजोरियों को भी तलाशते हैं।
Dark Web पर दुश्मनी सार्वजनिक होना क्यों असामान्य है?
साइबर अपराध की दुनिया में अलग-अलग समूह अक्सर एक-दूसरे से प्रतिस्पर्धा करते हैं। लेकिन आम तौर पर वे अपने विवाद सार्वजनिक मंच पर नहीं लाते। इस मामले में स्थिति अलग दिखाई देती है।
मीडिया समाचार से बातचीत में सुरक्षा विशेषज्ञों ने घटना को असामान्य बताया। उनके मुताबिक, एक साइबर अपराधी समूह द्वारा दूसरे समूह के खिलाफ इतने खुले तरीके से कार्रवाई करना दुर्लभ है।
इसका एक कारण प्रतिष्ठा और भरोसा भी हो सकता है। साइबर अपराधियों के लिए भी Dark Web पर अपनी वेबसाइट, डेटा-लीक पोर्टल और डिजिटल पहचान को सुरक्षित रखना जरूरी होता है। अगर कोई प्रतिद्वंद्वी उनके इंफ्रास्ट्रक्चर में घुस जाता है, तो इससे उनके ग्राहकों, सहयोगियों और संभावित पीड़ितों के बीच उनकी विश्वसनीयता प्रभावित हो सकती है।
आम इंटरनेट यूजर के लिए इसका क्या मतलब?
पहली नजर में यह दो अपराधी समूहों की आपसी लड़ाई लग सकती है, लेकिन इसके पीछे एक बड़ा साइबर सुरक्षा सबक छिपा है।
पहला, कोई भी इंटरनेट सिस्टम पूरी तरह सुरक्षित मान लेना जोखिम भरा है।
दूसरा, पुराना सॉफ्टवेयर और अनपैच्ड सिस्टम हमलावरों के लिए प्रवेश का रास्ता बन सकते हैं।
तीसरा, बड़ी कंपनियों के सिस्टम में सेंध लगने का असर उनके ग्राहकों और कर्मचारियों तक पहुंच सकता है।
चौथा, साइबर अपराधियों के पास भी अलग-अलग स्तर की तकनीकी क्षमताएं और आपसी प्रतिस्पर्धा होती है।
Google की जून 2026 की Threat Intelligence रिपोर्ट में भी संगठनों को Oracle PeopleSoft से जुड़ी कमजोरियों पर तत्काल सुरक्षा उपाय करने और प्रभावित सिस्टम को अपडेट करने की सलाह दी गई थी।
बड़ी तस्वीर: Cybercrime अब सिर्फ ‘हैकिंग’ नहीं
इस पूरे मामले का सबसे महत्वपूर्ण पहलू यह है कि आधुनिक Cybercrime Economy कई स्तरों पर काम करती है—डेटा चोरी, एक्सटॉर्शन, Zero-Day Vulnerabilities, Dark Web Leak Sites और चोरी किए गए डेटा को दबाव बनाने के लिए इस्तेमाल करना इसका हिस्सा हैं।
Cl0p और ShinyHunters के बीच मौजूदा टकराव यह दिखाता है कि जिस डिजिटल इकोसिस्टम का इस्तेमाल अपराधी दूसरे लोगों और कंपनियों को निशाना बनाने के लिए करते हैं, वही इकोसिस्टम उनके लिए भी जोखिम पैदा कर सकता है।
फिलहाल Cl0p की ओर से सार्वजनिक प्रतिक्रिया सामने नहीं आई है, और ShinyHunters के पूरे घटनाक्रम की स्वतंत्र पुष्टि नहीं हुई है। इसलिए इसे किसी एक पक्ष की पूरी कहानी मानने के बजाय उपलब्ध तकनीकी और पत्रकारिता संबंधी प्रमाणों के आधार पर देखना जरूरी है।
निष्कर्ष
Dark Web की यह लड़ाई सिर्फ दो साइबर गैंग के बीच विवाद नहीं है। यह बताती है कि आज के साइबर अपराधी किस तरह कमजोरियों, चोरी किए गए डेटा और डिजिटल इंफ्रास्ट्रक्चर को अपनी ताकत के रूप में इस्तेमाल करते हैं। अगर किसी बड़े साइबर अपराधी समूह का अपना सिस्टम भी प्रतिद्वंद्वी के हमले से सुरक्षित नहीं है, तो कंपनियों और संस्थानों के लिए Patch Management, Multi-Factor Authentication, Network Segmentation और लगातार Threat Monitoring कितने महत्वपूर्ण हैं, इसका अंदाजा लगाया जा सकता है।