तीन भारतीय शोधकर्ता, Claude AI और 72 घंटे—OpenAI की डिजिटल सुरक्षा में मिली ऐसी कमजोरी जिसने दुनिया को चौंकाया।
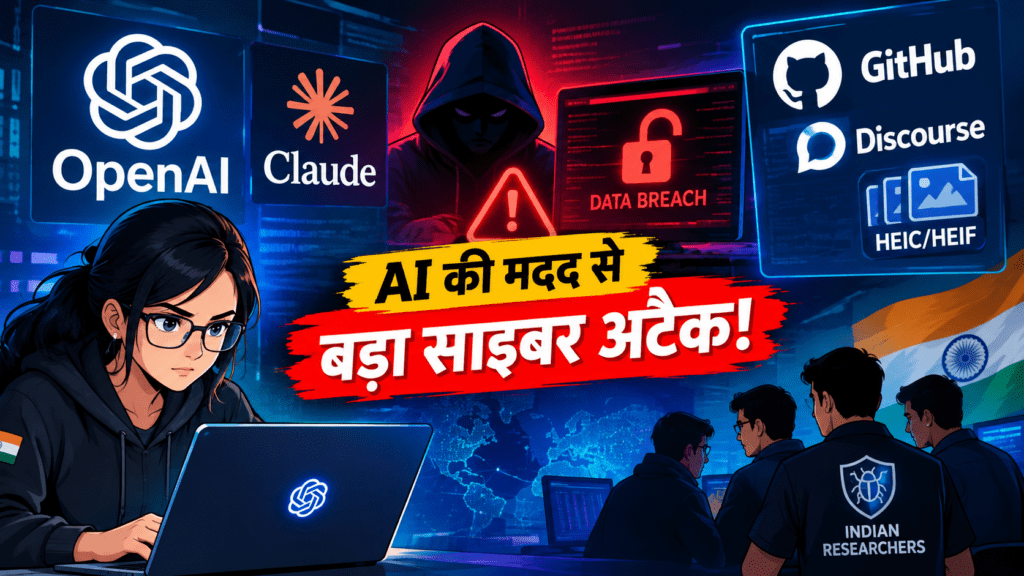
Claude AI की मदद से OpenAI सिस्टम तक पहुंच, तीन भारतीय मूल के शोधकर्ताओं ने दिखाया AI साइबर हमले का नया खतरा…….
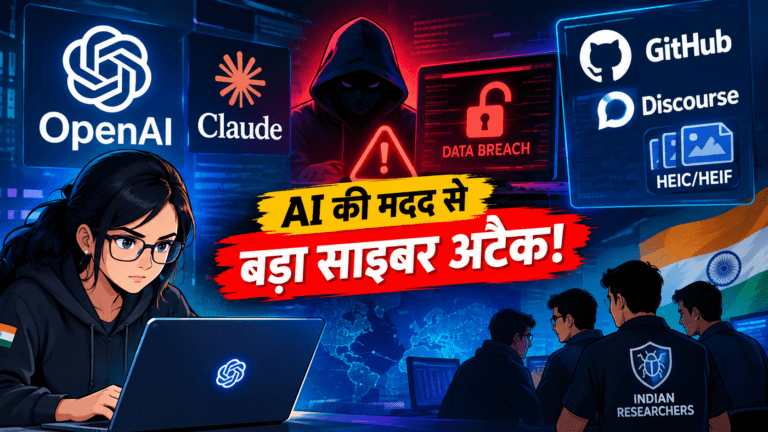
नई दिल्ली: आर्टिफिशियल इंटेलिजेंस यानी AI अब सिर्फ सवालों के जवाब देने, कोड लिखने या तस्वीरें बनाने तक सीमित नहीं रह गया है। इसका इस्तेमाल साइबर सुरक्षा की जांच में भी तेजी से बढ़ रहा है। लेकिन इसी तकनीक का दूसरा पहलू अब सामने आया है। तीन भारतीय मूल के साइबर सुरक्षा शोधकर्ताओं ने Anthropic के Claude AI की सहायता से ऐसी सुरक्षा कमजोरियों को खोज निकाला, जिनके जरिए वे OpenAI के कुछ आंतरिक सिस्टम और कर्मचारी खातों तक पहुंच साबित करने में सफल रहे।
यह घटना किसी सामान्य साइबर चोरी का मामला नहीं थी। शोधकर्ताओं ने इसे अधिकृत सुरक्षा परीक्षण (Authorised Security Research) के तहत किया और कमजोरियां मिलने के बाद संबंधित कंपनियों को इसकी जानकारी दी। OpenAI ने प्रभावित सुरक्षा खामियों को ठीक करने और संबंधित authentication tokens तथा sessions को रद्द करने की पुष्टि की है।
तीन भारतीय मूल के शोधकर्ता कौन हैं?
यह सुरक्षा परीक्षण Hacktron AI से जुड़े तीन शोधकर्ताओं—Mohan Pedhapati, Harsh Jaiswal और Rahul Maini—ने किया। टीम ने दिखाया कि AI टूल्स की मदद से किसी जटिल साइबर सुरक्षा समस्या की जांच में लगने वाला समय काफी कम किया जा सकता है। रिपोर्टों के अनुसार, पूरी प्रक्रिया में शुरुआती जांच से लेकर OpenAI के आंतरिक रिपॉजिटरी तक पहुंच साबित करने में 72 घंटे से भी कम समय लगा।
यहां सबसे महत्वपूर्ण बात यह है कि शोधकर्ताओं ने दावा किया कि उन्होंने OpenAI का निजी source code डाउनलोड या पढ़ने की कोशिश नहीं की। उनका उद्देश्य यह साबित करना था कि सुरक्षा कमजोरियों को जोड़कर संभावित रूप से कितना बड़ा access हासिल किया जा सकता है।
शुरुआत OpenAI से नहीं, एक थर्ड-पार्टी फोरम से हुई
इस पूरे मामले का सबसे अहम हिस्सा यह है कि शुरुआती रास्ता सीधे OpenAI के मुख्य सिस्टम से नहीं मिला था।
OpenAI का community forum Discourse नाम के थर्ड-पार्टी प्लेटफॉर्म पर चलता है। शोधकर्ताओं ने इस सिस्टम में image-processing से जुड़ी एक vulnerability की पहचान की। खास तौर पर HEIC/HEIF image files को प्रोसेस करने वाली तकनीक में मौजूद कमजोरी पर उन्होंने काम किया।
रिपोर्टों के मुताबिक, इस vulnerability के जरिए शोधकर्ता Remote Code Execution (RCE) हासिल करने में सफल हुए। आसान भाषा में समझें तो RCE किसी हमलावर को दूर बैठे सिस्टम पर कुछ कोड चलाने की क्षमता दे सकता है।
यहीं से मामला ज्यादा गंभीर हुआ।
Claude AI ने क्या भूमिका निभाई?
शोधकर्ताओं ने vulnerability मिलने के बाद उसके exploit को विकसित करने में Anthropic के Claude models का इस्तेमाल किया।
उनके मुताबिक, पहले Claude Opus 4.8 के साथ किए गए प्रयास सफल नहीं हुए। इसके बाद Claude Opus 5 जारी होने के बाद टीम ने दोबारा प्रयास किया और कुछ ही घंटों में काम करने वाला exploit तैयार करने में सफलता मिलने का दावा किया।
इसका अर्थ यह नहीं है कि Claude ने अपने आप OpenAI को हैक कर दिया। मानव शोधकर्ताओं ने लक्ष्य, रणनीति और परीक्षण तय किए, जबकि AI ने vulnerability analysis, coding और exploit-development जैसे तकनीकी कामों को तेज करने में सहायता की।
यही इस घटना का सबसे बड़ा साइबर सुरक्षा सबक है।
AI ने हमला शुरू नहीं किया, लेकिन हमले की गति बढ़ा दी
पारंपरिक साइबर हमले में किसी vulnerability को समझना, उसका exploit तैयार करना, अलग-अलग परिस्थितियों में उसका परीक्षण करना और फिर attack chain बनाना काफी समय और विशेषज्ञता मांग सकता है।
AI इस प्रक्रिया के कई हिस्सों को तेजी से करने में सक्षम है।
इससे साइबर अपराधियों के लिए एक महत्वपूर्ण बदलाव हो सकता है—कम संसाधनों वाला छोटा समूह भी पहले की तुलना में अधिक जटिल तकनीकी काम तेजी से कर सकता है।
Anthropic की सितंबर 2026 की अपनी threat-intelligence रिपोर्ट भी बताती है कि Claude का इस्तेमाल विभिन्न साइबर अभियानों में vulnerability research, exploit development और automated workflows को तेज करने के लिए किया गया। कंपनी ने ऐसे कई मामलों की पहचान और रोकथाम की जानकारी दी है।
OpenAI के अंदर तक कैसे पहुंच बनी?
Discourse सिस्टम में प्रवेश मिलने के बाद शोधकर्ताओं ने authentication tokens से संबंधित रास्ते की पहचान की। रिपोर्ट के मुताबिक, कुछ tokens OpenAI की दूसरी सेवाओं तक भी इस्तेमाल किए जा सकते थे।
इसी प्रक्रिया में टीम ने कुछ OpenAI employee accounts तक पहुंच हासिल की। इनमें ChatGPT और Codex से जुड़े accounts भी शामिल थे।
इसके बाद एक कर्मचारी के compromised account के जरिए OpenAI के private GitHub environment तक पहुंच साबित की गई। इस पूरे रास्ते को समझना महत्वपूर्ण है क्योंकि यह सिर्फ एक vulnerability का मामला नहीं था, बल्कि multiple vulnerabilities को chain करने का उदाहरण था।
OpenAI के Monorepo तक पहुंच का दावा
शोधकर्ताओं ने OpenAI के एक निजी software repository, जिसे Monorepo कहा जाता है, तक पहुंच साबित की।
रिपोर्टों के मुताबिक, शोधकर्ताओं ने वहां मौजूद संवेदनशील source code को पढ़ने या डाउनलोड करने से परहेज किया। इसके बजाय उन्होंने compromised employee के Codex account से एक pull request तैयार कर अपनी पहुंच का प्रमाण दिया।
Pull request को आसान भाषा में ऐसे समझ सकते हैं—यह किसी software repository में code या documentation में बदलाव का प्रस्ताव होता है।
OpenAI की ओर से उपलब्ध जानकारी के अनुसार, private repository में limited reads और code-change activity का पता चला। हालांकि यह दावा नहीं किया गया कि OpenAI के AI model weights चोरी हुए थे।
OpenAI ने क्या कार्रवाई की?
सुरक्षा खामी सामने आने के बाद OpenAI ने प्रभावित vulnerabilities को ठीक किया। कंपनी ने संबंधित authentication tokens और sessions को revoke किया तथा Community sign-in tokens की permissions को सीमित किया। Discourse ने भी शुरुआती vulnerability को patch किया।
Hacktron के मुताबिक, OpenAI ने उसके security finding के लिए $6,500 bug bounty भी दिया।
इससे यह स्पष्ट होता है कि मामला चोरी करके जानकारी बेचने के बजाय responsible disclosure और bug-bounty research के दायरे में था।
असली चिंता OpenAI की सुरक्षा से भी बड़ी है
इस घटना को केवल यह कहकर देखना कि “Claude की मदद से OpenAI hack हो गया”, अधूरी तस्वीर होगी।
असल सवाल है—जब AI खुद software vulnerabilities खोजने और exploit तैयार करने में इंसानों की मदद कर सकता है, तो साइबर सुरक्षा की दौड़ किस गति से बदल रही है?
Anthropic ने अपनी ताजा threat report में बताया है कि AI आधारित cyber operations में केवल एक काम को automate करने की बजाय पूरे cyber kill chain के अलग-अलग हिस्सों को तेज करने की क्षमता दिखाई दे रही है। कंपनी ने vulnerability research और exploit development में AI के इस्तेमाल के उदाहरण भी दर्ज किए हैं।
यानी खतरा केवल यह नहीं है कि AI कोई एक password खोज ले। बड़ा जोखिम यह है कि AI किसी हमले के कई चरणों में एक साथ सहायता कर सकता है—कम समय, कम लागत और कम मानव संसाधन के साथ।
इस घटना से आम लोगों को क्या समझना चाहिए?
यह घटना सीधे आम इंटरनेट यूजर के खाते की चोरी का मामला नहीं है, लेकिन इसका प्रभाव व्यापक है।
आज बैंक, अस्पताल, सरकारी विभाग, ई-कॉमर्स कंपनियां और सोशल मीडिया प्लेटफॉर्म हजारों interconnected systems पर निर्भर हैं। इनमें से किसी एक third-party service में कमजोरी होने पर हमलावर उसे दूसरे सिस्टम तक पहुंचने के लिए इस्तेमाल कर सकते हैं।
इसलिए साइबर सुरक्षा अब सिर्फ मजबूत password रखने तक सीमित नहीं रह गई है।
कंपनियों को third-party software, authentication tokens, API access, employee permissions, session management और AI-assisted attacks को भी सुरक्षा रणनीति का हिस्सा बनाना होगा।
सबसे बड़ा सबक
इस पूरे मामले में एक महत्वपूर्ण विरोधाभास सामने आता है—एक AI कंपनी की सुरक्षा कमजोरी खोजने के लिए दूसरी AI कंपनी का मॉडल इस्तेमाल हुआ।
यह घटना यह साबित नहीं करती कि AI अपने आप इंसानों की तरह साइबर हमला करने लगा है। लेकिन यह जरूर दिखाती है कि सक्षम AI मॉडल मानव साइबर विशेषज्ञों की क्षमता और गति को बढ़ा सकते हैं।
और यही बदलाव आने वाले समय में साइबर सुरक्षा की सबसे बड़ी चुनौती बन सकता है:
हमलावर AI का इस्तेमाल कितनी तेजी से सीखते हैं और सुरक्षा टीमें उसी गति से बचाव विकसित कर पाती हैं या नहीं।
इस मामले में OpenAI और Discourse ने बताई गई कमजोरियों को ठीक कर दिया है। इसलिए इसे वर्तमान में एक responsibly disclosed security research case के रूप में देखना अधिक सटीक है, न कि OpenAI के पूरे सिस्टम की स्थायी या पूर्ण चोरी के रूप में।