5 लाख से ज्यादा फर्जी Gmail IDs का खेल खुला, बम धमकियों के पीछे छिपे साइबर नेटवर्क ने सुरक्षा एजेंसियों को चौंकाया।
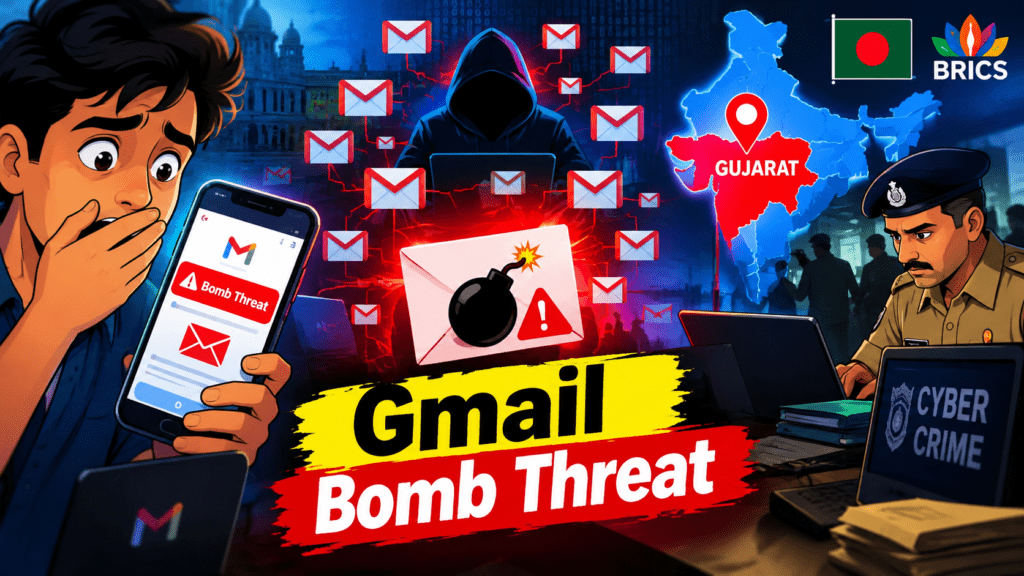
5 लाख से ज्यादा फर्जी Gmail IDs से बम धमकी का खेल, अब Google से पूछताछ करेगी गुजरात पुलिस
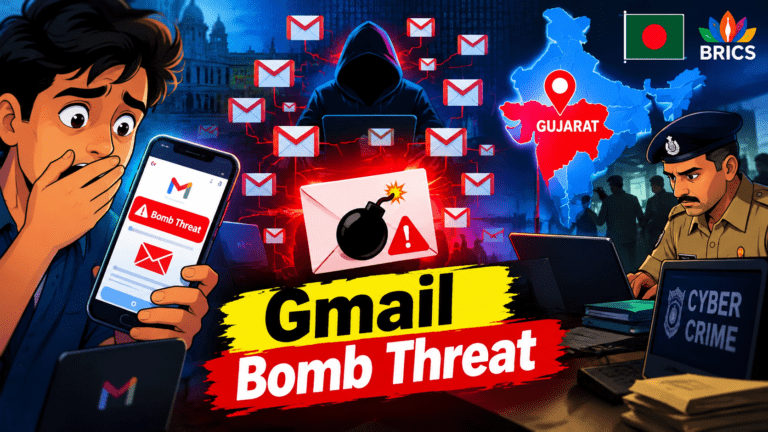
नई दिल्ली: देश में ईमेल के जरिए फर्जी बम धमकी भेजने का एक बड़ा नेटवर्क सामने आया है। गुजरात पुलिस की जांच में कथित तौर पर 5 लाख से ज्यादा फर्जी Gmail अकाउंट और उनके लॉगिन क्रेडेंशियल मिले हैं। इन अकाउंट्स का इस्तेमाल सरकारी दफ्तरों और संवेदनशील संस्थानों को झूठी बम धमकियां भेजने के लिए किया गया। मामले में दो लोगों की गिरफ्तारी के बाद जांच अब उस तकनीकी व्यवस्था तक पहुंच गई है, जिसके जरिए इतनी बड़ी संख्या में अकाउंट तैयार और संचालित किए गए।
रिपोर्ट के मुताबिक गुजरात पुलिस को जांच के दौरान 513,847 Gmail IDs और passwords मिले। पुलिस का कहना है कि इन अकाउंट्स का इस्तेमाल वर्ष 2022 से किया जा रहा था। इतनी बड़ी संख्या में फर्जी अकाउंट मिलने को जांच अधिकारियों ने असाधारण मामला बताया है।
BRICS सम्मेलन से पहले मिली बम धमकी ने खोला राज
मामले की जांच उस समय तेज हुई जब 10 सितंबर 2026 को गुजरात सरकार को एक ईमेल के जरिए बम धमकी मिली। यह धमकी दिल्ली में हुए हालिया BRICS Summit से कुछ दिन पहले भेजी गई थी। पुलिस के अनुसार ईमेल में भारत के साथ सम्मेलन में सहयोग कर रहे देशों को भी निशाना बनाने की बात कही गई थी।
जांच में धमकी को फर्जी यानी hoax पाया गया। लेकिन इस ईमेल की जांच करते हुए पुलिस ऐसे नेटवर्क तक पहुंची, जिसके पास हजारों नहीं बल्कि लाखों Gmail अकाउंट्स की जानकारी मौजूद थी।
इससे मामला केवल एक फर्जी धमकी तक सीमित नहीं रहा। जांचकर्ताओं के सामने बड़ा सवाल यह है कि इतनी बड़ी संख्या में डिजिटल पहचानें किस उद्देश्य से बनाई गईं, उनका इस्तेमाल किन लोगों ने किया और इन्हें तैयार करने की पूरी प्रक्रिया कैसे संचालित होती थी।
दो गिरफ्तारियां, बांग्लादेश कनेक्शन की भी जांच
गुजरात पुलिस ने इस नेटवर्क से जुड़े दो लोगों को गिरफ्तार किया है। पुलिस के मुताबिक गिरफ्तार आरोपियों में से एक कथित तौर पर बांग्लादेश के एक खरीदार के संपर्क में था। जांच एजेंसियों को आशंका है कि Gmail अकाउंट्स के कुछ बैच विदेश में भी बेचे गए।
पुलिस का कहना है कि इन अकाउंट्स के लिए भुगतान का एक हिस्सा Cryptocurrency के जरिए किया गया था। इसका मतलब यह है कि जांच केवल फर्जी ईमेल तक सीमित नहीं है, बल्कि पुलिस अब संभावित अंतरराष्ट्रीय डिजिटल नेटवर्क और पैसे के लेन-देन की भी पड़ताल कर रही है। हालांकि इस पूरे विदेशी कनेक्शन की अंतिम पुष्टि जांच पूरी होने के बाद ही होगी।
सबसे बड़ा सवाल: 2-Factor Authentication के बावजूद इतने अकाउंट कैसे?
इस मामले का सबसे महत्वपूर्ण तकनीकी पहलू Two-Factor Authentication यानी 2FA है।
2FA का उद्देश्य किसी ऑनलाइन अकाउंट को अतिरिक्त सुरक्षा देना होता है। सामान्य तौर पर केवल पासवर्ड पर्याप्त नहीं माना जाता और लॉगिन के लिए एक अतिरिक्त सत्यापन प्रक्रिया भी जोड़ी जाती है।
लेकिन गुजरात पुलिस के वरिष्ठ साइबरक्राइम अधिकारी विवेक भेड़ा के अनुसार जांच में चिंता की बात यह सामने आई कि इन फर्जी अकाउंट्स में भी 2FA का इस्तेमाल किया गया था। अब जांचकर्ता यह समझने की कोशिश कर रहे हैं कि इतनी बड़ी संख्या में अकाउंट्स के लिए यह सुरक्षा प्रक्रिया किस तरह पूरी की गई।
यही वह बिंदु है जहां जांच का फोकस केवल आरोपियों से हटकर प्लेटफॉर्म की सुरक्षा व्यवस्था पर भी पहुंच गया है।
Google से सवाल क्यों करेगी पुलिस?
गुजरात पुलिस अब Google से औपचारिक पूछताछ करने की तैयारी में है। पुलिस यह समझना चाहती है कि इतने बड़े पैमाने पर फर्जी अकाउंट बनाए और संचालित किए जाने की प्रक्रिया को पहले क्यों नहीं रोका जा सका।
पुलिस अधिकारी के अनुसार Google को सुरक्षा नीतियों में ऐसे बदलाव करने के लिए कहा जा सकता है, जिससे सुरक्षा उपायों को बड़े पैमाने पर दरकिनार करना मुश्किल हो।
महत्वपूर्ण बात यह है कि इसका अर्थ यह नहीं है कि Google को इस मामले में दोषी ठहरा दिया गया है। फिलहाल Google की भूमिका जांच का विषय है। मीडिया रिपोर्ट अनुसार कंपनी ने इस मामले पर तत्काल कोई टिप्पणी नहीं की थी और यह भी स्पष्ट नहीं था कि Google के खिलाफ कोई कानूनी आरोप या दंड लगाया जाएगा या नहीं।
फर्जी बम धमकी सिर्फ डर नहीं फैलाती
ऐसी घटनाओं का असर केवल उस व्यक्ति या संस्थान तक सीमित नहीं रहता जिसे ईमेल मिलता है।
एक बम धमकी मिलते ही पुलिस, बम निरोधक दस्ते और अन्य सुरक्षा एजेंसियों को सक्रिय करना पड़ता है। इमारतों की तलाशी, लोगों को बाहर निकालना और सुरक्षा व्यवस्था बढ़ाना पड़ सकता है। यदि धमकी किसी सरकारी या संवेदनशील स्थान को दी जाए तो संसाधनों और सुरक्षा बलों पर अतिरिक्त दबाव पड़ता है।
हाल के दिनों में दिल्ली में भी सरकारी और सार्वजनिक संस्थानों को ईमेल के जरिए बम धमकियां मिली हैं, जिनमें जांच के बाद कुछ मामलों को hoax पाया गया। 8 सितंबर को दिल्ली विधानसभा और MCD मेयर कार्यालय को मिली धमकी के बाद भी व्यापक तलाशी की गई थी और कुछ संदिग्ध नहीं मिला था।
15 सितंबर को दिल्ली के कई स्कूलों को भी ईमेल से बम धमकी मिलने की रिपोर्ट सामने आई। जांच के दौरान स्कूल परिसरों की तलाशी ली गई और इन घटनाओं ने एक बार फिर यह दिखाया कि फर्जी धमकी भी वास्तविक सुरक्षा संसाधनों को सक्रिय कर देती है।
असली चिंता सिर्फ 5 लाख अकाउंट नहीं, उनका संभावित इस्तेमाल है
इस मामले का सबसे गंभीर पहलू अकाउंट्स की संख्या से ज्यादा उनका संभावित उपयोग है।
यदि बड़ी संख्या में फर्जी डिजिटल पहचानें आसानी से बनाई जा सकें और बाद में अलग-अलग लोगों को उपलब्ध कराई जाएं, तो उनका इस्तेमाल केवल बम धमकी के लिए नहीं बल्कि स्पैम, फिशिंग, पहचान छिपाने, धोखाधड़ी और अन्य साइबर अपराधों में भी किया जा सकता है।
इसी वजह से जांच में यह पता लगाना महत्वपूर्ण होगा कि 5,13,847 अकाउंट्स में से कितने सक्रिय थे, किन IP addresses या devices से इस्तेमाल हुए, किन लोगों ने इन्हें खरीदा और इनके जरिए कितने संदेश भेजे गए।
भारत में साइबर अपराध की बड़ी चुनौती
यह मामला ऐसे समय सामने आया है जब भारत में साइबर अपराध के तरीके तेजी से बदल रहे हैं। अपराधी केवल बैंकिंग सिस्टम को निशाना नहीं बना रहे, बल्कि ईमेल, सोशल मीडिया, मैसेजिंग प्लेटफॉर्म, क्लाउड सेवाओं और डिजिटल पहचान का भी दुरुपयोग कर रहे हैं।
मीडिया रिपोर्ट के अनुसार भारत में वित्तीय साइबर धोखाधड़ी से होने वाला नुकसान सालाना 2 अरब डॉलर से अधिक बताया गया है। वहीं भारतीय साइबर अपराध पोर्टल नागरिकों को संदिग्ध मोबाइल नंबर, ईमेल ID, बैंक अकाउंट, URL और अन्य डिजिटल पहचान की रिपोर्ट करने तथा संदिग्ध identifiers की जांच करने की सुविधा देता है।
निष्कर्ष
गुजरात में सामने आया यह नेटवर्क एक महत्वपूर्ण चेतावनी है। डिजिटल सुरक्षा केवल मजबूत पासवर्ड लगाने तक सीमित नहीं है। यदि अपराधी बड़े पैमाने पर फर्जी डिजिटल पहचान तैयार करने में सफल हो जाते हैं, तो वही पहचानें आगे कई तरह के अपराधों के लिए इस्तेमाल हो सकती हैं।
अब जांच के तीन प्रमुख सवाल हैं—5 लाख से ज्यादा अकाउंट कैसे बनाए गए, 2FA जैसी सुरक्षा व्यवस्था को कैसे पार किया गया और इन अकाउंट्स को किन लोगों तक पहुंचाया गया?
इन सवालों के जवाब मिलने पर यह मामला केवल एक फर्जी बम धमकी कांड नहीं रहेगा, बल्कि भारत में ऑनलाइन प्लेटफॉर्म की अकाउंट-वेरिफिकेशन और साइबर सुरक्षा व्यवस्था की एक बड़ी परीक्षा बन सकता है।