China-linked साइबर नेटवर्क का शक, WhatsApp पर वरिष्ठ अधिकारी बनकर कंपनी के पैसों पर डाला गया डाका!!
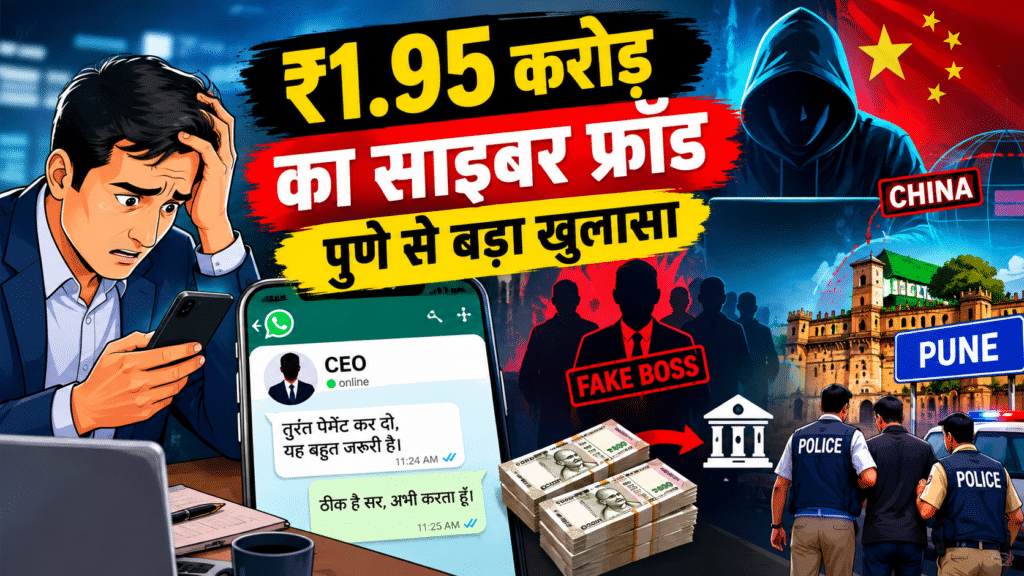
पुणे में ₹1.95 करोड़ की ‘व्हेल फिशिंग’ ठगी का खुलासा, चीन से जुड़े साइबर नेटवर्क के संकेत; 5 गिरफ्तार…..
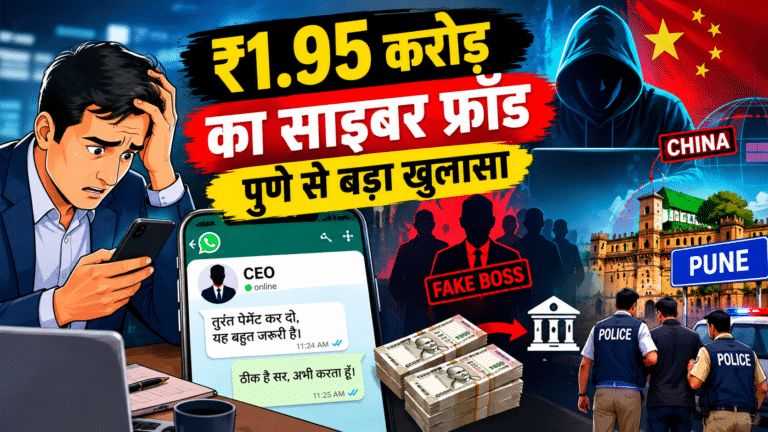
पुणे: साइबर ठग अब सिर्फ आम लोगों को फर्जी लिंक या कॉल के जरिए निशाना नहीं बना रहे हैं। वे कंपनियों के अंदर काम करने वाले ऐसे कर्मचारियों को भी चुन रहे हैं, जिनके पास सीधे तौर पर करोड़ों रुपये के लेनदेन की जिम्मेदारी होती है। पुणे में सामने आया ₹1.95 करोड़ का ‘Whale Phishing’ मामला इसी बदलते साइबर अपराध का उदाहरण है।
पुणे साइबर पुलिस ने इस मामले में पांच आरोपियों को गिरफ्तार किया है। जांच में पुलिस को एक आरोपी के चीन से जुड़े साइबर अपराधियों के संपर्क में होने के संकेत मिले हैं। हालांकि, इस कथित अंतरराष्ट्रीय कनेक्शन की पूरी प्रकृति और नेटवर्क में प्रत्येक आरोपी की भूमिका की जांच अभी जारी है।
WhatsApp की एक प्रोफाइल फोटो और चला गया ₹1.95 करोड़
मामला पुणे के कोथरुड स्थित एक रियल एस्टेट फर्म से जुड़ा है। पुलिस के मुताबिक, कंपनी के 37 वर्षीय अकाउंट मैनेजर को WhatsApp पर एक ऐसे नंबर से संदेश मिला, जिसकी प्रोफाइल फोटो कंपनी के एक पार्टनर की थी।
संदेश भेजने वाले ने खुद को कंपनी का पार्टनर बताकर कारोबार से जुड़ा भुगतान करने के निर्देश दिए। चूंकि संदेश में कंपनी के काम और प्रोजेक्ट से जुड़ी जानकारी का इस्तेमाल किया गया था, इसलिए अकाउंट मैनेजर को लगा कि निर्देश वास्तविक हैं।
इसके बाद उसने दो बड़े ट्रांजैक्शन में कुल ₹1.95 करोड़ बताए गए बैंक खातों में भेज दिए। बाद की जांच में सामने आया कि रकम म्यूल बैंक खातों (Mule Accounts) में पहुंची और वहां से आगे ट्रांसफर की गई।
ठगी का तरीका कितना खास था?
इस मामले की सबसे महत्वपूर्ण बात यह है कि ठगों ने किसी कंपनी के हजारों कर्मचारियों को एक जैसा फर्जी संदेश नहीं भेजा। उन्होंने ऐसे व्यक्ति को चुना जिसके पास कंपनी के पैसे ट्रांसफर करने का अधिकार था।
यही Whale Phishing की खासियत है।
सामान्य phishing में बड़ी संख्या में लोगों को फर्जी ईमेल या लिंक भेजे जाते हैं। वहीं Whale Phishing, जिसे कई बार CEO Scam, Boss Scam या Spear Phishing भी कहा जाता है, में किसी खास व्यक्ति को उसकी नौकरी और जिम्मेदारी के आधार पर निशाना बनाया जाता है।
उदाहरण के लिए, ठग किसी कंपनी के CEO, मालिक या पार्टनर की फोटो और नाम का इस्तेमाल कर अकाउंट्स टीम को संदेश भेज सकता है और कह सकता है कि कोई भुगतान तुरंत करना है।
पुणे में इससे पहले भी ऐसे मामले सामने आ चुके हैं। फरवरी 2026 में इसी तरह के एक मामले में एक रियल एस्टेट कंपनी के अकाउंट मैनेजर से दो दिनों में ₹1.95 करोड़ ट्रांसफर करवाए गए थे। उस मामले में पहली रकम ₹95 लाख और दूसरी ₹1 करोड़ थी।
पुलिस ने आरोपियों तक कैसे पहुंच बनाई?
ठगी की शिकायत मिलने के बाद पुणे साइबर पुलिस ने सिर्फ मोबाइल नंबर की जांच तक मामला सीमित नहीं रखा। जांच में बैंक अकाउंट, लेनदेन का रास्ता, मोबाइल नंबर, ईमेल आईडी और तकनीकी डेटा को जोड़ा गया।
पुलिस ने उन खातों की पड़ताल की जिनमें ठगी की रकम पहुंची थी और फिर यह पता लगाने की कोशिश की कि पैसा आगे किन खातों में गया।
इसी Money Trail के आधार पर पांच संदिग्धों तक पहुंच बनाई गई। पुलिस का कहना है कि गिरफ्तार आरोपियों के बीच रकम को अलग-अलग खातों में भेजने और आगे ट्रांसफर करने की व्यवस्था से जुड़े सुराग मिले हैं।
रिपोर्टों के अनुसार, ठगी की रकम में से ₹47,69,171 को अदालत के आदेश के जरिए पीड़ित कंपनी को वापस दिलाने की प्रक्रिया सुरक्षित की गई है। इसके अतिरिक्त ₹2.57 लाख की राशि के लिए भी restitution प्रक्रिया शुरू की गई, जिससे सुरक्षित/वापसी की प्रक्रिया में शामिल रकम लगभग ₹50.26 लाख बताई गई है। बाकी रकम का ट्रेल अभी जांच का हिस्सा है।
चीन कनेक्शन का क्या मतलब है?
इस केस का सबसे संवेदनशील पहलू China Link है।
पुणे पुलिस के अनुसार, गिरफ्तार आरोपियों में से एक के चीन में मौजूद साइबर अपराधियों से संपर्क होने के संकेत मिले हैं। लेकिन इसे फिलहाल पुलिस की जांच में सामने आया कथित कनेक्शन समझना जरूरी है। उपलब्ध रिपोर्टों से यह निष्कर्ष निकालना जल्दबाजी होगा कि पूरा गिरोह चीन से संचालित हो रहा था या हर आरोपी सीधे किसी विदेशी ऑपरेटर के लिए काम कर रहा था।
पुलिस अब यह पता लगाने की कोशिश कर रही है कि कंपनी की अंदरूनी जानकारी ठगों तक कैसे पहुंची। इसके अलावा यह भी जांच का विषय है कि गिरफ्तार आरोपियों के अलावा और कितने लोग मनी ट्रेल, बैंक खातों और विदेशी साइबर ऑपरेटरों से जुड़े थे।
यह सिर्फ WhatsApp की समस्या नहीं है
इस घटना को केवल “WhatsApp Fraud” मानना अधूरा होगा।
असल खतरा है Identity + Trust + Urgency का इस्तेमाल।
ठगों ने कथित तौर पर तीन चीजों को एक साथ इस्तेमाल किया—
- पहचान: कंपनी के पार्टनर की फोटो
- भरोसा: कारोबारी काम और प्रोजेक्ट से जुड़ी जानकारी
- जल्दबाजी: तुरंत भुगतान करने का निर्देश
यही संयोजन कर्मचारी को स्वतंत्र रूप से सत्यापन करने का समय नहीं देता।
जुलाई 2026 में पुणे क्षेत्र में सामने आए एक अन्य Boss Scam मामले में एक CFO को उसके CEO के नाम और फोटो वाले Microsoft Teams प्रोफाइल से संदेश भेजा गया था। उसने ₹56 लाख ट्रांसफर किए, लेकिन अगले ₹1.5 करोड़ के निर्देश पर संदेह होने के बाद वास्तविक CEO से संपर्क किया और आगे का नुकसान रोका।
इससे पता चलता है कि CEO Fraud/Whale Phishing अब केवल WhatsApp तक सीमित नहीं है; Teams जैसे व्यावसायिक communication platforms भी निशाने पर आ सकते हैं।
कंपनियों के लिए सबसे बड़ा सबक
इस तरह के मामलों में केवल एंटीवायरस या साइबर सिक्योरिटी सॉफ्टवेयर पर्याप्त नहीं है। समस्या कई बार तकनीकी कमजोरी से ज्यादा Human Verification Failure की होती है।
बड़े भुगतान के लिए कंपनी को कम-से-कम दो स्तर की पुष्टि रखनी चाहिए:
WhatsApp/Email निर्देश → स्वतंत्र फोन कॉल → दो-स्तरीय approval → उसके बाद payment
खास तौर पर यदि संदेश में कहा जाए कि—
“अभी भुगतान करें”, “मैं मीटिंग में हूं”, “फोन पर बात नहीं कर सकता”
तो यह अपने आप में जांच का संकेत होना चाहिए।
पुणे पुलिस ने भी कंपनियों को सलाह दी है कि बड़े वित्तीय ट्रांसफर या beneficiary account बदलने के निर्देशों को केवल messaging app पर मिले संदेश के आधार पर स्वीकार न करें और पहले किसी पहले से सत्यापित नंबर पर स्वतंत्र रूप से पुष्टि करें।
बड़ा सवाल: कंपनी की जानकारी ठगों तक कैसे पहुंची?
इस मामले की आगे की जांच में यह सवाल बेहद महत्वपूर्ण होगा कि अपराधियों को कंपनी के पार्टनर, उसकी फोटो, अकाउंट मैनेजर और भुगतान प्रक्रिया की जानकारी कहां से मिली।
यदि जानकारी पहले से उपलब्ध थी, तो यह Social Engineering की ओर संकेत कर सकती है। अगर किसी कर्मचारी का फोन, ईमेल या सोशल मीडिया अकाउंट पहले प्रभावित हुआ था, तो मामला और अधिक गंभीर हो सकता है।
हालांकि, उपलब्ध रिपोर्टों के आधार पर इस समय यह कहना उचित नहीं होगा कि कंपनी के किसी अंदरूनी व्यक्ति ने जानकारी दी थी। ऐसी किसी भूमिका की पुष्टि जांच पूरी होने के बाद ही हो सकती है।
निष्कर्ष
पुणे का ₹1.95 करोड़ वाला मामला बताता है कि साइबर ठगी अब केवल फर्जी लिंक क्लिक कराने तक सीमित नहीं है। अपराधी कंपनी की hierarchy, senior officials की identity और employee trust को हथियार बना रहे हैं।
सबसे बड़ा सुरक्षा नियम सरल है—किसी भी बड़े भुगतान का निर्देश WhatsApp, Email या Teams पर मिलने पर उसी माध्यम से जवाब देकर पुष्टि न करें। CEO या पार्टनर को उनके पहले से सत्यापित फोन नंबर पर अलग से कॉल करके निर्देश की पुष्टि करें।
और अगर पैसा गलत खाते में चला भी जाए, तो तुरंत बैंक और साइबर क्राइम हेल्पलाइन 1930 से संपर्क करना महत्वपूर्ण है—क्योंकि शुरुआती समय में बैंकिंग ट्रेल पर कार्रवाई होने से रकम को फ्रीज कराने की संभावना बढ़ सकती है।