साइबर ठगी के बाद कहानी खत्म नहीं होती, आपका बैंक अकाउंट भी जांच के नाम पर महीनों फंस सकता है।
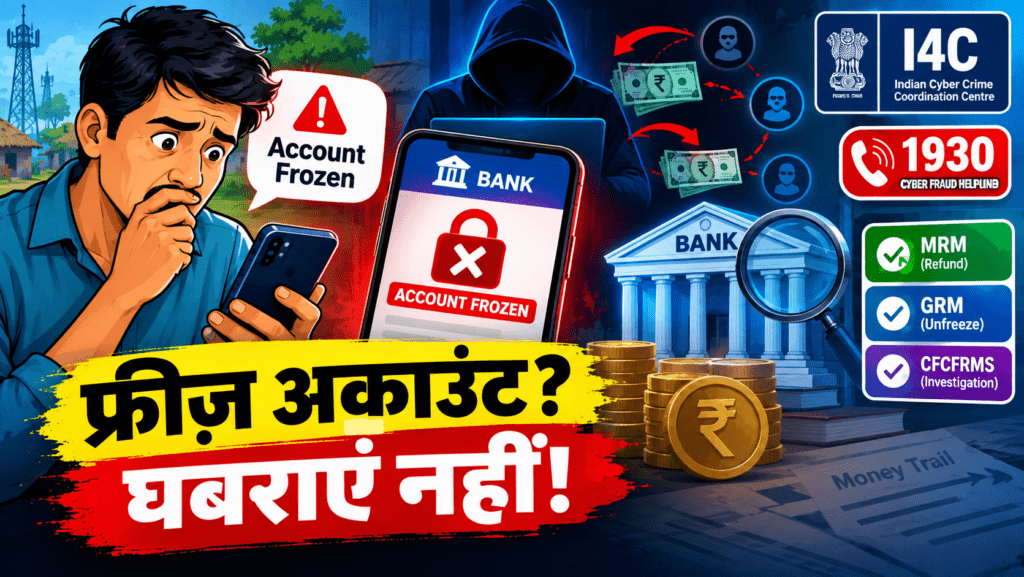
साइबर ठगी के बाद सिर्फ पैसा ही नहीं, आपका बैंक अकाउंट भी फंस सकता है….
मुंबई: साइबर ठगी का शिकार होने के बाद ज्यादातर लोगों की पहली चिंता होती है कि किसी तरह बैंक से पैसा वापस मिल जाए। लेकिन अब सामने आ रही एक दूसरी समस्या भी आम लोगों के लिए गंभीर चिंता का कारण बन रही है। कई मामलों में ठगी का पैसा जिस बैंक खाते में पहुंचता है, उसे जांच के दौरान फ्रीज कर दिया जाता है। परेशानी तब बढ़ती है जब उसी खाते से आगे कई लोगों के खातों में पैसा पहुंच चुका होता है।
ऐसे मामलों में सिर्फ ठग ही नहीं, बल्कि ईमानदार और निर्दोष खाताधारक भी जांच के घेरे में आ सकते हैं। उनका अपना पैसा बैंक खाते में मौजूद होने के बावजूद वे उसे निकाल या इस्तेमाल नहीं कर पाते। रिपोर्ट के मुताबिक, कुछ मामलों में ऐसे खातों को दो महीने तक इस्तेमाल नहीं किया जा सका।
1930 पर शिकायत के बाद शुरू होती है दूसरी चुनौती
साइबर फ्रॉड होने के तुरंत बाद 1930 हेल्पलाइन पर शिकायत करना बेहद महत्वपूर्ण है। जल्दी शिकायत मिलने पर पुलिस और संबंधित एजेंसियां ठगी के पैसे की ट्रांजैक्शन चेन को रोकने और रकम को फ्रीज करने की कोशिश कर सकती हैं।
लेकिन डिजिटल भुगतान की रफ्तार के कारण पैसा एक खाते में ज्यादा देर नहीं रहता। ठग रकम को एक खाते से दूसरे खाते, फिर तीसरे या चौथे खाते में भेज सकते हैं। इस तरह एक ही रकम से जुड़े कई बैंक खाते जांच में आ सकते हैं।
यहीं से पीड़ित के लिए नई परेशानी पैदा हो सकती है। जिस खाते में उसका पैसा पहुंचा था, उसमें पहले से किसी दूसरे पीड़ित की रकम भी हो सकती है। ऐसी स्थिति में यह तय करना मुश्किल हो जाता है कि फ्रीज की गई रकम किस पीड़ित को वापस मिले।
‘मनी म्यूल अकाउंट’ बना साइबर अपराधियों का बड़ा हथियार
इस पूरे सिस्टम को समझने के लिए Money Mule Account शब्द महत्वपूर्ण है।
मनी म्यूल अकाउंट वह बैंक खाता होता है जिसका इस्तेमाल अपराध से हासिल पैसे को प्राप्त करने, आगे भेजने या अलग-अलग लेनदेन में इस्तेमाल करने के लिए किया जाता है। कई बार खाताधारक को पूरी जानकारी होती है, जबकि कुछ मामलों में व्यक्ति को यह पता ही नहीं होता कि उसके खाते का इस्तेमाल अपराध की रकम के लिए किया जा रहा है।
हाल की रिपोर्टों में भी सामने आया है कि साइबर अपराधी बड़ी संख्या में खातों के जरिए रकम को कई स्तरों पर घुमाते हैं। मुंबई क्राइम ब्रांच ने हाल में करीब ₹350 करोड़ के कथित साइबर अपराध नेटवर्क में म्यूल खातों के इस्तेमाल की जांच शुरू की है। इससे साफ है कि बैंक खाते अब साइबर अपराध की पूरी ‘मनी ट्रेल’ का अहम हिस्सा बन चुके हैं।
निर्दोष व्यक्ति का खाता भी हो सकता है फ्रीज
मान लीजिए किसी साइबर ठग ने चोरी किए गए ₹20,000 से किसी दुकान पर सामान खरीदा। दुकान के मालिक के खाते में यह भुगतान सामान्य कारोबार जैसा दिखाई दे सकता है। लेकिन जांच एजेंसी जब रकम का पीछा करते हुए उस लेनदेन तक पहुंचती है तो दुकान का बैंक खाता भी जांच में आ सकता है।
इसी तरह की एक स्थिति में महाराष्ट्र के शिरडी के एक शॉपिंग मार्ट संचालक का बैंक खाता फ्रीज हो गया। रिपोर्ट के अनुसार, साइबर अपराध से जुड़ी रकम से उसकी दुकान पर खरीदारी की गई थी। बाद में उसी खाते का संबंध पांच अलग-अलग साइबर फ्रॉड मामलों से सामने आया और देश के अलग-अलग हिस्सों की एजेंसियों ने खाते को ब्लॉक किया। खाताधारक को महाराष्ट्र के अलावा कर्नाटक और तमिलनाडु में भी पुलिस से संपर्क करना पड़ा। लगभग दो महीने बाद उसका खाता अनफ्रीज हुआ।
यह उदाहरण बताता है कि साइबर अपराध की जांच में पैसे की एक छोटी-सी ट्रांजैक्शन भी किसी निर्दोष व्यक्ति को परेशानी में डाल सकती है।
अब समाधान के लिए दो नए सिस्टम
इस समस्या को कम करने के लिए Indian Cyber Crime Coordination Centre (I4C) ने जून 2026 में दो महत्वपूर्ण तंत्र शुरू किए हैं—
1. Money Restoration Mechanism यानी MRM
इसका उद्देश्य साइबर फ्रॉड के पीड़ितों को फंसी हुई रकम वापस दिलाने की प्रक्रिया को आसान बनाना है।
अगर ठगी की रकम किसी बैंक खाते तक ट्रेस हो गई है तो पीड़ित इस सिस्टम के माध्यम से refund request उठा सकता है। जरूरत पड़ने पर बैंक विवरण और संबंधित court order जैसी जानकारी भी देनी होती है।
मुंबई पुलिस के अनुसार, ₹50,000 से कम रकम वाले कुछ मामलों में FIR या कोर्ट ऑर्डर की जरूरत नहीं होती। पुलिस रिपोर्ट और indemnity bond के आधार पर रकम लौटाने की प्रक्रिया हो सकती है। वहीं ₹50,000 से अधिक रकम होने पर FIR जरूरी बताई गई है।
मुंबई में पोर्टल शुरू होने से 20 अगस्त तक 24,860 मामलों में ₹18.27 करोड़ की रकम ब्लॉक की गई। इनमें से ₹16.18 करोड़ ऐसी रकम थी जिसे वापस करने योग्य माना गया और 6,096 मामलों में करीब ₹3.97 करोड़ पीड़ितों को वापस किए जाने की जानकारी पुलिस ने दी।
2. Grievance Redressal Mechanism यानी GRM
दूसरा सिस्टम उन लोगों के लिए है जिनका बैंक खाता साइबर अपराध की जांच में गलत तरीके से फ्रीज हो गया है।
पहले ऐसे व्यक्ति को अलग-अलग पुलिस अधिकारियों और बैंक अधिकारियों से संपर्क करना पड़ सकता था। अब GRM में खाताधारक, बैंक और पुलिस को एक प्लेटफॉर्म से जोड़ने की कोशिश की गई है।
सत्यापन पूरा होने के बाद पात्र खातों को अनफ्रीज किया जा सकता है। मुंबई पुलिस के अनुसार, GRM के जरिए 2,337 शिकायतें दर्ज हुईं और इनमें से 2,169 मामलों में खाते अनब्लॉक किए जा चुके थे।
पूरी रकम फ्रीज करने के बजाय ‘Lien’ पर जोर
इस मामले का एक और महत्वपूर्ण पहलू Lien Marking है।
मुंबई पुलिस कमिश्नर देवेन भारती के अनुसार, जहां संभव हो वहां पूरे बैंक खाते को फ्रीज करने के बजाय सिर्फ संदिग्ध रकम पर lien लगाया जाना चाहिए। इसका मतलब यह है कि जांच से जुड़ी रकम को रोका जाए, लेकिन खाताधारक अपने बाकी वैध पैसे का इस्तेमाल कर सके।
यह तरीका आम आदमी के लिए बेहद महत्वपूर्ण है। क्योंकि किसी व्यक्ति का पूरा बैंक खाता महीनों तक बंद हो जाने पर उसका किराया, EMI, वेतन, कारोबार, मेडिकल खर्च और रोजमर्रा के भुगतान तक प्रभावित हो सकते हैं।
साइबर अपराध में ‘पैसा वापस करना’ इतना आसान क्यों नहीं?
सबसे बड़ी चुनौती है Money Trail।
आज एक साइबर ठगी में पैसा सीधे ठग के खाते में जाकर रुकना जरूरी नहीं है। वह कई खातों में घूम सकता है। एक खाते से दूसरे खाते में, फिर किसी व्यापारी के खाते में या किसी डिजिटल भुगतान के जरिए आगे जा सकता है।
इसलिए जांच एजेंसियों के सामने दो जिम्मेदारियां एक साथ हैं—
पहली: पीड़ित का पैसा जल्दी रोकना और वापस दिलाना।
दूसरी: ऐसे लोगों के बैंक खाते को अनावश्यक रूप से लंबे समय तक फ्रीज न करना, जिनका अपराध से कोई संबंध नहीं है।
यही संतुलन साइबर फ्रॉड की जांच में सबसे बड़ी प्रशासनिक चुनौती बन रहा है।
आम लोगों के लिए सबसे जरूरी सावधानी
I4C के National Cyber Crime Reporting Portal पर वित्तीय धोखाधड़ी की शिकायत करने की सुविधा उपलब्ध है। पोर्टल पर शिकायत को ट्रैक करने के साथ-साथ संदिग्ध मोबाइल नंबर, ईमेल, बैंक अकाउंट, वेबसाइट और अन्य पहचानकर्ताओं को जांचने और रिपोर्ट करने की सुविधाएं भी उपलब्ध हैं।
साइबर ठगी होने पर सबसे महत्वपूर्ण बात है देरी नहीं करना। 1930 पर तुरंत शिकायत करें, बैंक को सूचित करें और उपलब्ध सबूत—जैसे transaction ID, SMS, screenshots, phone numbers और chats—सुरक्षित रखें।
निष्कर्ष
साइबर अपराध अब केवल ‘पैसा चोरी होने’ की समस्या नहीं रह गया है। इसके बाद शुरू होने वाली बैंकिंग और कानूनी प्रक्रिया भी पीड़ित तथा निर्दोष खाताधारकों के लिए बड़ी परेशानी बन सकती है।
एक तरफ ठगी की रकम को जल्द रोकना जरूरी है, दूसरी तरफ सिर्फ इसलिए किसी व्यक्ति का पूरा बैंक खाता महीनों तक बंद नहीं रहना चाहिए क्योंकि उसके खाते में किसी संदिग्ध रकम का छोटा-सा लेनदेन हुआ था।
इसीलिए MRM और GRM जैसे सिस्टम महत्वपूर्ण हैं। लेकिन इनकी सफलता इस बात पर निर्भर करेगी कि बैंक, पुलिस और साइबर जांच एजेंसियां कितनी तेजी से जानकारी साझा करती हैं और कितनी सटीकता से संदिग्ध रकम तथा वास्तविक खाताधारक के बीच अंतर कर पाती हैं।
आखिरकार, साइबर सुरक्षा का उद्देश्य केवल ठग का पैसा रोकना नहीं, बल्कि पीड़ित का पैसा वापस दिलाना और निर्दोष नागरिक को सिस्टम की कार्रवाई का शिकार बनने से बचाना भी होना चाहिए।