सिर्फ 90 मिनट में 96 खातों तक पहुँचा ₹41 करोड़, साउथ दिल्ली की कंपनी पर हुआ बड़ा साइबर हमला।
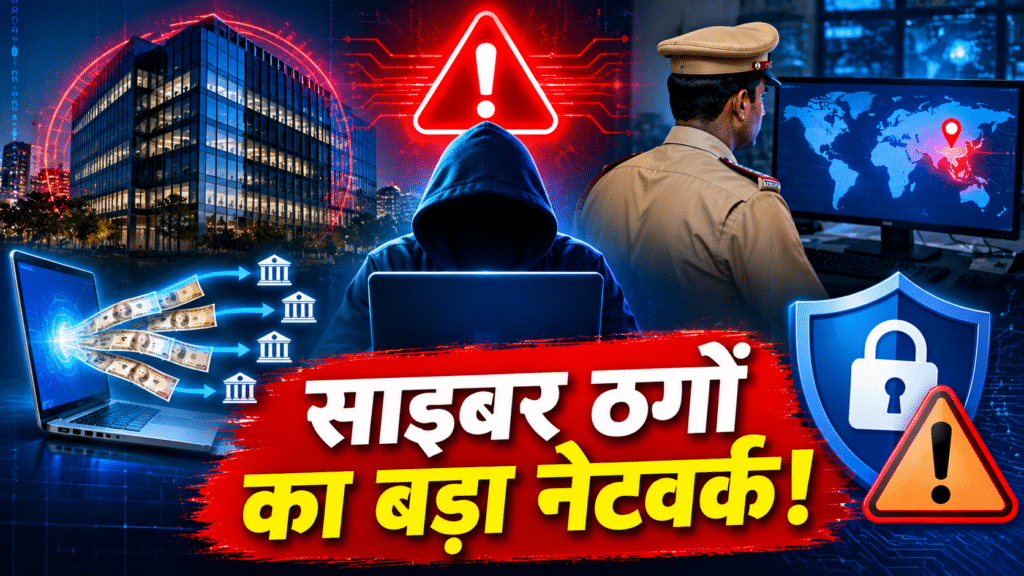
90 मिनट में ₹41 करोड़ गायब: साउथ दिल्ली की NBFC कंपनी साइबर हमले का शिकार…..
क्या हुआ?
दक्षिण दिल्ली की एक NBFC (गैर-बैंकिंग वित्तीय कंपनी) के सिस्टम में अनजान ठगों ने बिना अनुमति घुसकर करीब 90 मिनट में ₹41.27 करोड़ लगभग 96 बैंक खातों में भेज दिए। कंपनी कुतुब इंस्टीट्यूशनल एरिया, कटवारिया सराय में है। कंपनी की लीगल टीम की शिकायत पर FIR दर्ज हुई।
दिल्ली पुलिस के मुताबिक इस ठगी में इस्तेमाल हुए कई IP एड्रेस का सुराग हॉन्गकॉन्ग तक गया है। यानी हमला देश के बाहर से हुआ हो सकता है। यह अभी जाँच का हिस्सा है, पक्का फैसला नहीं।
यह अकेली घटना नहीं है
पिछले तीन महीनों में दिल्ली-NCR की 12 NBFC कंपनियों से 65 करोड़ रुपये से ज़्यादा की ठगी हुई है। इन मामलों में पुलिस ने 20 लोगों को गिरफ्तार किया है, जो म्यूल अकाउंट (किराये या कमीशन पर दिए गए बैंक खाते) जुटाने में शामिल थे।
पुलिस के अनुसार यह दिल्ली-NCR के 12 मामले देशभर में NBFC कंपनियों की करीब 150 शिकायतों का हिस्सा हैं, जिनमें 300 करोड़ रुपये से ज़्यादा का नुकसान बताया गया है। दिल्ली-NCR के मामलों में से करीब ₹18 करोड़ पुलिस ने पैसा निकलने या क्रिप्टो में बदलने से पहले ही पकड़ लिया।
ठग पैसा कैसे उड़ाते हैं?
पहले ठग आम लोगों को फोन करके ठगते थे। अब वे सीधे कंपनियों के सॉफ्टवेयर पर हमला कर रहे हैं।
- आमतौर पर मालवेयर (नुकसान करने वाला सॉफ्टवेयर) से कंपनी के ऐप के सामने वाले हिस्से में सेंध लगाई जाती है।
- कंपनियाँ कुछ क्लाउड सर्वर पर भरोसा करती हैं। ठग इन्हीं भरोसेमंद IP से पेमेंट का आदेश भेजते हैं, इसलिए फायरवॉल (सुरक्षा दीवार) उन्हें रोक नहीं पाता।
- इसके बाद लोन का पैसा गलत खातों में भेज दिया जाता है।
- फिर पैसा कई खातों में घुमाया जाता है (इसे लेयरिंग कहते हैं) और आखिर में कैश या क्रिप्टो में बदल दिया जाता है।
कंपनी के सिस्टम में सेंध → नकली पेमेंट आदेश → 96 खातों में पैसा
→ आगे और खातों में घुमाना → कैश / क्रिप्टो
क्या AI का भी इस्तेमाल हुआ?
अक्टूबर के एक मामले में, जिसमें एक NBFC से 3 करोड़ रुपये ठगे गए, जाँच में पता चला कि चीन के AI प्लेटफॉर्म CyberStrikeAI से कंपनी के सिस्टम को कमांड स्क्रिप्ट भेजी गई थीं। लेकिन ₹41.27 करोड़ वाले मामले में जाँचकर्ताओं ने अभी तक यह पुष्टि नहीं की है कि वही तरीका या कोई AI टूल इस्तेमाल हुआ। इसलिए इसे इस घटना से जोड़कर मत लिखिए।
हमारा विश्लेषण: यह खबर आम आदमी के लिए क्यों ज़रूरी है
- छोटी कंपनियाँ आसान निशाना हैं। बड़े बैंकों जैसी सुरक्षा हर NBFC के पास नहीं होती।
- रफ्तार सबसे बड़ा खतरा है। 90 मिनट में 96 ट्रांसफर हो गए। जब तक कंपनी को पता चलता है, पैसा कई खातों में बँट चुका होता है।
- असली खतरा म्यूल अकाउंट हैं। गरीब या बेरोज़गार लोग कमीशन के लालच में अपना खाता दे देते हैं और पुलिस के निशाने पर वही आते हैं।
- ठगी का दायरा बहुत बड़ा है। पुलिस के मुताबिक दिल्ली क्षेत्र में साइबर ठगी 2024 में करीब ₹1,100 करोड़ थी और 2025 में बढ़कर करीब ₹1,250 करोड़ हो गई। पूरे देश में यह आँकड़ा लगभग ₹20,000 करोड़ माना जाता है।
खास शब्द आसान भाषा में
| शब्द | मतलब |
|---|---|
| NBFC | ऐसी कंपनी जो लोन देती है, पर बैंक नहीं है |
| म्यूल अकाउंट | ऐसा बैंक खाता जिसमें ठगी का पैसा मँगवाया जाता है |
| IP एड्रेस | इंटरनेट पर किसी डिवाइस का पता |
| मालवेयर | कंप्यूटर में छिपकर नुकसान करने वाला सॉफ्टवेयर |
| फायरवॉल | कंप्यूटर नेटवर्क की सुरक्षा दीवार |
| CERT-In | भारत की सरकारी साइबर सुरक्षा एजेंसी |
बचाव के उपाय
कंपनियों के लिए: दिल्ली पुलिस ने NBFC कंपनियों से कहा है कि साइबर सुरक्षा मज़बूत करें, सिस्टम का ऑडिट कराएँ और CERT-In की सिफारिशें मानें।
आम लोगों के लिए:
- कमीशन के लालच में अपना बैंक खाता या UPI किसी को न दें। इससे आप खुद आरोपी बन सकते हैं।
- लोन के नाम पर “प्रोसेसिंग फीस” माँगने वाले हर फोन से सावधान रहें।
- ठगी हो जाए तो तुरंत 1930 पर कॉल करें और राष्ट्रीय साइबर अपराध पोर्टल पर शिकायत करें। देर होने पर पैसा वापस मिलना मुश्किल हो जाता है।