Fake Courier Message से बचिए, एक APK आपके Bank Credentials से लेकर करोड़ों के Fraud Network तक पहुंचा सकता है।
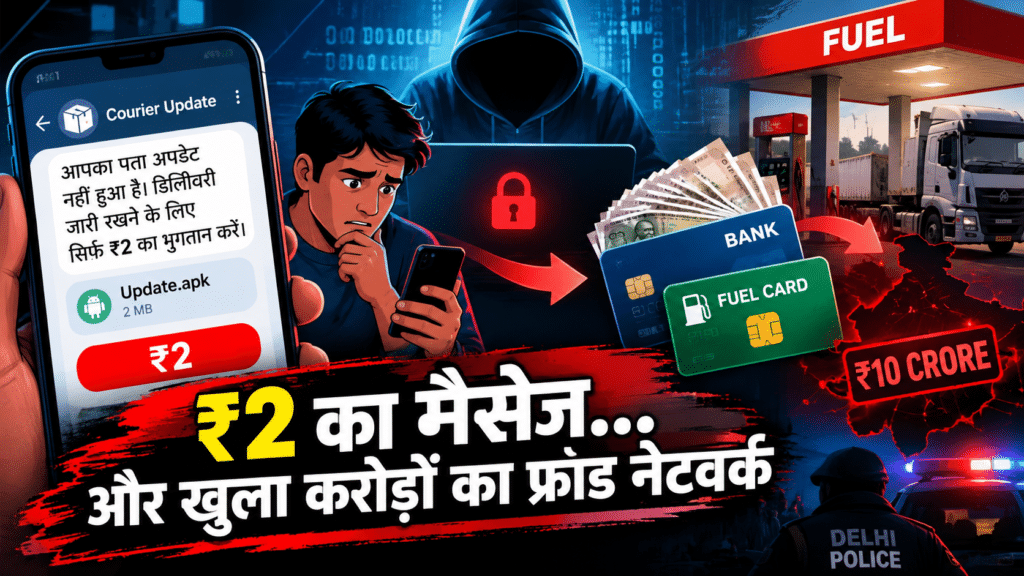
सिर्फ ₹2 का Courier Update… और खुल गया ₹10 करोड़ के संदिग्ध Cyber Fraud Network का रास्ता……
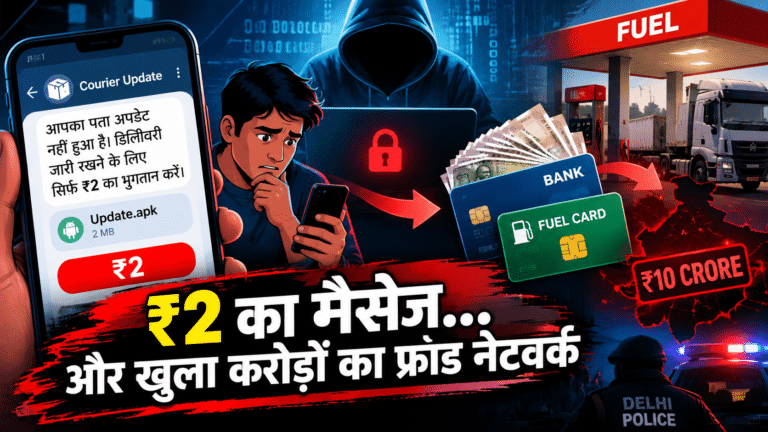
अगर आपके मोबाइल पर कोई मैसेज आए कि आपका Courier Address Update नहीं हुआ है और डिलीवरी जारी रखने के लिए सिर्फ ₹2 का भुगतान करना है, तो शायद ज्यादातर लोग इसे मामूली प्रक्रिया समझेंगे।
लेकिन दिल्ली के एक व्यक्ति के साथ ऐसा ही एक मैसेज करीब ₹4 लाख की ठगी का कारण बन गया। इससे भी ज्यादा चौंकाने वाली बात यह है कि जब पुलिस ने इस रकम का पीछा किया, तो जांच एक ऐसे कथित नेटवर्क तक पहुंची, जिसमें फर्जी Fuel Cards, दूसरे लोगों की पहचान और कथित तौर पर AI की मदद से बदले गए दस्तावेजों का इस्तेमाल किए जाने की बात सामने आई है।
दिल्ली पुलिस अब इस पूरे नेटवर्क में करीब ₹10 करोड़ के संदिग्ध वित्तीय लेन-देन की जांच कर रही है। इस मामले में तीन लोगों को गिरफ्तार किया गया है।
शुरुआत हुई एक छोटे से Courier Message से
मामला 7 मई 2026 का है। दक्षिण-पूर्वी दिल्ली के रहने वाले जितेंद्र कुमार गुप्ता को कथित तौर पर एक संदेश मिला। इसमें कहा गया कि Courier की डिलीवरी के लिए उनका पता अपडेट करना जरूरी है।
मैसेज के साथ एक APK File भेजी गई थी।
APK का मतलब Android Package Kit है। सामान्य भाषा में कहें तो यह Android फोन में ऐप इंस्टॉल करने वाली फाइल होती है। समस्या तब शुरू होती है जब ऐसी फाइल किसी अनजान व्यक्ति या संदिग्ध लिंक से भेजी जाए।
पीड़ित ने कथित तौर पर APK खोली और फिर ₹2 का भुगतान करने के लिए अपनी NetBanking संबंधी जानकारी दर्ज की।
इसके कुछ ही समय बाद उनके बैंक खाते से लगभग ₹1.99 लाख और ₹1.98 लाख, यानी कुल करीब ₹3.97 लाख की अनधिकृत निकासी हो गई।
यहीं से यह मामला सिर्फ एक सामान्य Online Scam नहीं रहा।
असली सुराग बैंक खाते से नहीं, Fuel Card से मिला
पुलिस ने जब पैसों की आवाजाही की जांच शुरू की तो एक असामान्य पैटर्न सामने आया।
ठगी की रकम सीधे किसी सामान्य बैंक खाते में जाने के बजाय उसका एक बड़ा हिस्सा कथित तौर पर Prepaid Smart Fuel Card से जुड़े Customer ID में पहुंचा।
यह Customer ID दो Trucks से जुड़ा हुआ था।
पुलिस ने जब आगे जांच की तो संबंधित Fuel Cards से करीब ₹15 लाख के लेन-देन का पता चला। इसके बाद जांचकर्ताओं ने Mobile Numbers, SIM Issuance Records, Point-of-Sale Details और Fuel Card Registration Documents की जांच शुरू की।
यानी अपराधियों ने कथित तौर पर ठगी की रकम को सीधे बैंक से बैंक ट्रांसफर करने के बजाय एक अलग Financial Layer के जरिए घुमाने की कोशिश की।
यही इस केस का सबसे महत्वपूर्ण हिस्सा है
₹2 का Courier Scam → बैंक से करीब ₹4 लाख की चोरी → Fuel Card → Petrol Pump Transactions → कई संदिग्ध Cards → करीब ₹10 करोड़ का कथित Financial Trail
पुलिस इसी पूरी Chain को जोड़ने की कोशिश कर रही है।
Video KYC ने जांच को आगे बढ़ाया
जांच के दौरान पुलिस को एक संदिग्ध Fuel Card का Video KYC मिला। इसी प्रक्रिया से कथित तौर पर Sokeen नाम के व्यक्ति तक पहुंचने में मदद मिली।
इसके बाद जांच दिल्ली से बाहर Nuh, Nagina, Pahadi और Bharatpur जैसे इलाकों तक पहुंची।
पुलिस के मुताबिक Nasir Hussain, Sokeen और Ashish Arya को इस मामले में गिरफ्तार किया गया है। पुलिस ने Nasir को कथित तौर पर नेटवर्क का प्रमुख व्यक्ति बताया है, हालांकि मामले में आरोपों का अंतिम निर्धारण अदालत की प्रक्रिया से होगा। Nasir और Sokeen की गिरफ्तारी 28 सितंबर को की गई थी।
100 से ज्यादा संदिग्ध Fuel Cards
जांच का दायरा तब और बढ़ गया जब पुलिस को 100 से ज्यादा संदिग्ध Fuel Cards का पता चला।
पुलिस की पूछताछ के आधार पर करीब 150 से 200 फर्जी या संदिग्ध Fuel Cards बनाए जाने की आशंका भी जांच में सामने आई है। रिपोर्टों के मुताबिक प्रत्येक Card की कथित सीमा करीब ₹7.5 लाख थी।
अगर जांच में यह पूरा पैटर्न सही साबित होता है, तो यह समझ आता है कि अपराधियों को केवल एक-दो लोगों के बैंक खाते से पैसा निकालना ही उद्देश्य नहीं था। कथित तौर पर एक ऐसी व्यवस्था बनाई गई थी जिसमें अलग-अलग पहचान और Financial Instruments के जरिए रकम को इस्तेमाल या Cash में बदलने की कोशिश की जा सके।
Truck Owners के Documents का कथित दुरुपयोग
पुलिस की जांच में एक और गंभीर बात सामने आई।
आरोप है कि Truck Owners से Aadhaar, PAN और Vehicle Registration Documents जैसी जानकारी Transport Platform के जरिए वाहन बुकिंग के बहाने हासिल की गई।
इसके बाद इन Documents में कथित तौर पर Photographs और Addresses बदले गए और उनका इस्तेमाल Fuel Card Registration के लिए किया गया।
जांच में AI-assisted tools के इस्तेमाल की बात भी सामने आई है।
यह हिस्सा खास तौर पर महत्वपूर्ण है क्योंकि आज AI केवल फोटो बनाने या वीडियो एडिट करने का माध्यम नहीं रह गया है। अपराधी अगर इसका इस्तेमाल पहचान से जुड़े दस्तावेजों में हेरफेर के लिए करते हैं, तो इससे KYC और Identity Verification की प्रक्रिया के सामने नई चुनौती खड़ी होती है।
Fuel Pump तक कैसे पहुंचता था पैसा?
पुलिस के अनुसार कथित तौर पर फर्जी दस्तावेजों से बनाए गए Fuel Cards में Cyber Fraud से हासिल रकम लोड की जाती थी।
इसके बाद इन Cards का इस्तेमाल Petrol Pumps पर किया जाता था।
जांच एजेंसियां इस बात की भी पड़ताल कर रही हैं कि कथित तौर पर Fuel खरीद के जरिए रकम को किस तरह आगे घुमाया या Cash में बदला गया।
यानी Cyber Fraud की रकम को सीधे निकालने के बजाय उसे एक वैध दिखने वाले लेन-देन के रास्ते से गुजारने की कोशिश की गई हो सकती है।
यही कारण है कि पुलिस अब सिर्फ एक Courier Scam की जांच नहीं कर रही, बल्कि उससे जुड़े पूरे Financial Network को समझने की कोशिश कर रही है।
इस पूरे मामले से आम आदमी को क्या समझना चाहिए?
सबसे बड़ा सबक यह है कि Fraud की शुरुआत हमेशा बड़ी रकम से नहीं होती।
कई बार अपराधी पहले सिर्फ ₹1, ₹2 या ₹10 जैसी छोटी रकम मांगते हैं।
लोग सोचते हैं—
“सिर्फ ₹2 ही तो देने हैं।”
लेकिन असली खतरा Payment Amount नहीं, बल्कि उस प्रक्रिया के दौरान मांगी जा रही Information और Device Access हो सकता है।
अगर किसी APK को Install करने के बाद आप Banking Details, OTP, UPI PIN, Card Information या Login Credentials जैसी जानकारी दर्ज करते हैं, तो नुकसान ₹2 से कई हजार गुना बड़ा हो सकता है।
हाल के महीनों में इसी तरह के Malicious APK Scams Courier, Gas Bill और Traffic Challan जैसे बहानों से सामने आए हैं। Lucknow में Fake Gas Meter Update के नाम पर APK भेजने वाले Scam को लेकर भी पुलिस ने चेतावनी दी थी। Chandigarh में भी अलग-अलग मामलों में Malicious APK के जरिए लोगों को निशाना बनाया गया।
याद रखें: Courier Company आपको APK भेजकर Address Update कराने की जरूरत क्यों बताएगी?
अगर कोई संदेश कहता है—
“आपका Courier रुका हुआ है”
“Address Update करें”
“₹2 देकर Delivery जारी रखें”
“App Install करें”
तो तुरंत लिंक पर क्लिक करने के बजाय आधिकारिक Courier Website या App से Shipment Status जांचें।
खास सावधानियां
1. Unknown APK कभी Install न करें।
2. WhatsApp या SMS से आए Courier Link पर तुरंत भरोसा न करें।
3. ₹1 या ₹2 की Payment के नाम पर Banking Credentials न डालें।
4. OTP, UPI PIN और Password किसी के साथ साझा न करें।
5. फोन में अचानक कोई अनजान App दिखे तो उसे जांचें और जरूरत पड़ने पर हटाएं।
6. अगर बैंक से अनधिकृत Transaction हो जाए तो तुरंत Bank को सूचित करें और भारत की Cyber Crime Helpline 1930 पर शिकायत करें।
असली खतरा ₹2 नहीं, पूरा Fraud Architecture है
इस मामले की सबसे बड़ी कहानी सिर्फ यह नहीं है कि एक व्यक्ति से करीब ₹4 लाख चले गए।
असल कहानी यह है कि एक मामूली-सा Courier Update Scam कथित तौर पर ऐसे नेटवर्क तक पहुंच गया जहां Malicious APK, Banking Credentials, Identity Documents, SIMs, Video KYC, Fuel Cards, Petrol Pump Transactions और AI-assisted document manipulation जैसे कई स्तर दिखाई दे रहे हैं।
दिल्ली पुलिस के अनुसार जांच में ₹10 करोड़ के आसपास का संदिग्ध वित्तीय ट्रेल सामने आया है। लेकिन यह आंकड़ा अभी जांच का हिस्सा है; इसे नेटवर्क द्वारा अंतिम रूप से ठगी गई रकम मानना जल्दबाजी होगी। पुलिस आगे दूसरे Fuel Cards, कथित Operators और संबंधित Financial Transactions की जांच कर रही है।
इस केस से एक बात बिल्कुल साफ होती है—
Cyber Fraud अब केवल Fake Link भेजकर पैसा मांगने तक सीमित नहीं है। अपराधी छोटी-सी Online प्रक्रिया को एक बड़े Financial Network में बदलने की कोशिश कर सकते हैं।
इसलिए अगली बार मोबाइल पर अगर कोई संदेश आए—
“Courier Update के लिए सिर्फ ₹2 Pay करें…”
तो रकम छोटी देखकर भरोसा मत कीजिए।
पहले जांचिए कि लिंक असली है या जाल।