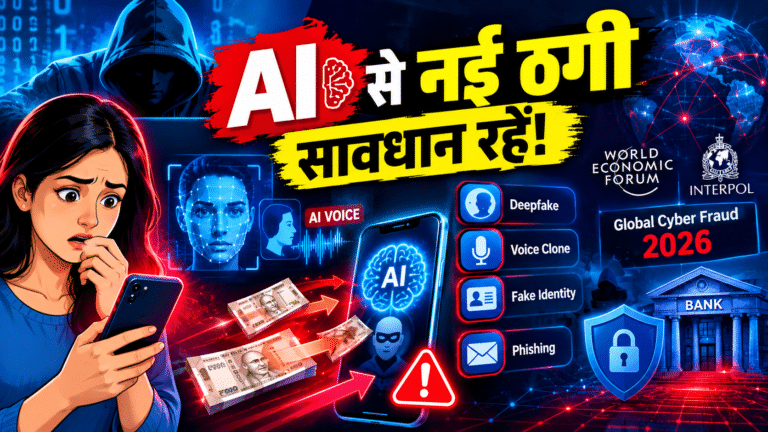
AI ने साइबर ठगी को दिया नया हथियार, लेकिन यही तकनीक अब अपराधियों के खिलाफ सबसे बड़ा सुरक्षा कवच बन सकती है।
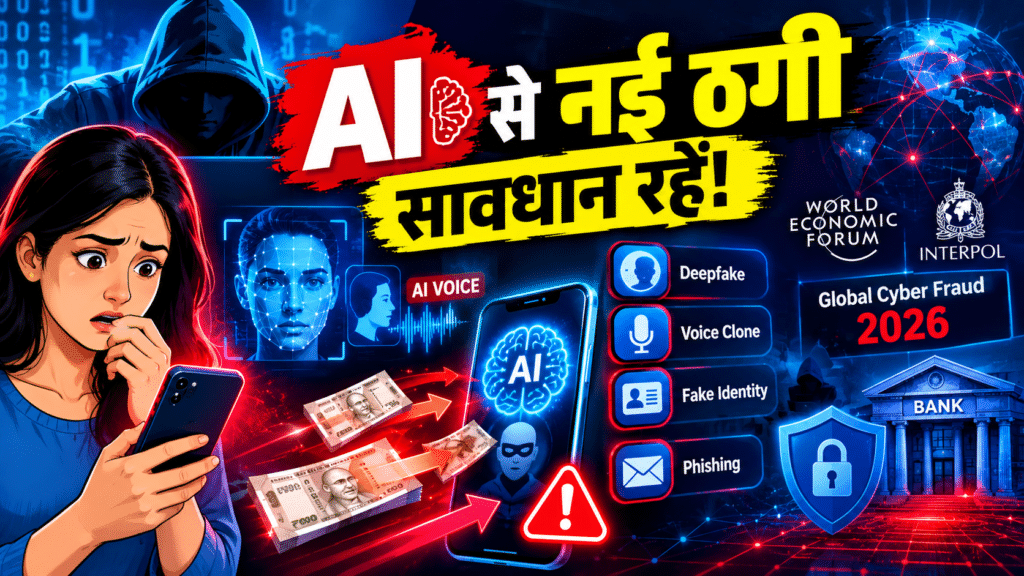
AI ने साइबर फ्रॉड को बनाया तेज और ज्यादा खतरनाक, लेकिन यही तकनीक ठगी रोकने का हथियार भी बन सकती है……
आज साइबर फ्रॉड सिर्फ किसी अनजान व्यक्ति का फर्जी फोन या संदिग्ध लिंक भेजने तक सीमित नहीं रह गया है। Artificial Intelligence यानी AI ने ऑनलाइन ठगी करने वालों को ऐसी तकनीक उपलब्ध करा दी है, जिससे वे कम समय में ज्यादा लोगों को निशाना बना सकते हैं और धोखे को पहले की तुलना में कहीं ज्यादा वास्तविक दिखा सकते हैं।
World Economic Forum यानी WEF की 2026 की Global Cybersecurity Outlook से जुड़ी रिपोर्ट के मुताबिक, 2025 में 73% उत्तरदाताओं ने बताया कि वे खुद या उनके नेटवर्क में कोई व्यक्ति cyber-enabled fraud से प्रभावित हुआ। वहीं 77% लोगों ने पिछले एक साल में ऐसे मामलों में बढ़ोतरी देखी। WEF के अनुसार, कई CEO अब साइबर फ्रॉड को ransomware से भी बड़ी चिंता मान रहे हैं।
लेकिन इस कहानी का दूसरा पहलू भी महत्वपूर्ण है—जिस AI का इस्तेमाल अपराधी ठगी को तेज करने में कर रहे हैं, उसी AI का इस्तेमाल बैंक, कंपनियां और कानून लागू करने वाली एजेंसियां संदिग्ध गतिविधियों को पहचानने और रोकने के लिए कर सकती हैं।
AI ने ठगों को आखिर क्या नया दिया?
पहले किसी बड़े साइबर फ्रॉड के लिए तकनीकी जानकारी, समय और अलग-अलग विशेषज्ञों की जरूरत पड़ सकती थी। अब generative AI ने इस प्रक्रिया के कई हिस्सों को आसान बना दिया है।
ठग AI की मदद से—
- ज्यादा विश्वसनीय Phishing Messages तैयार कर सकते हैं।
- अलग-अलग लोगों के लिए अलग-अलग भाषा में संदेश बना सकते हैं।
- Deepfake Voice के जरिए किसी परिचित या अधिकारी जैसी आवाज बना सकते हैं।
- फर्जी वीडियो और तस्वीरों का इस्तेमाल कर सकते हैं।
- नकली पहचान और Synthetic Identity तैयार कर सकते हैं।
- बड़े पैमाने पर लोगों को एक साथ निशाना बना सकते हैं।
यानी अपराधी के लिए सबसे बड़ा फायदा केवल तकनीक नहीं है, बल्कि Speed + Scale + Personalisation है।
एक ही फर्जी संदेश हजारों लोगों को भेजना पहले भी संभव था, लेकिन AI अब उस संदेश को व्यक्ति की परिस्थिति के अनुसार ज्यादा विश्वसनीय बनाने में मदद कर सकता है।
आवाज असली लगे तो भरोसा करना कितना आसान हो जाता है?
कल्पना कीजिए कि आपके पास किसी रिश्तेदार की आवाज में फोन आता है और सामने वाला कहता है—“मुझे तुरंत पैसे चाहिए।”
अगर आवाज बिल्कुल परिचित लगे, तो व्यक्ति के लिए यह समझना कठिन हो सकता है कि फोन असली है या AI-generated।
WEF ने एक ऐसे मामले का उल्लेख किया है जिसमें AI-generated voice का इस्तेमाल कर एक ब्रिटिश engineering company को वीडियो कॉल के जरिए करीब 25 million डॉलर का नुकसान कराया गया।
यह सिर्फ बड़ी कंपनियों की समस्या नहीं है। यही तकनीक आगे चलकर आम नागरिकों के खिलाफ भी इस्तेमाल हो सकती है—जैसे परिवार के सदस्य की आवाज, बैंक अधिकारी, पुलिस अधिकारी, कंपनी के वरिष्ठ अधिकारी या किसी सरकारी संस्था की पहचान का नकली इस्तेमाल।
Deepfake अब सिर्फ मनोरंजन की चीज नहीं
Deepfake का मतलब ऐसी नकली तस्वीर, आवाज या वीडियो से है जिसे AI की मदद से इस तरह बनाया या बदला जाता है कि वह वास्तविक दिखाई दे।
INTERPOL और UNODC के Global Fraud Summit में भी इस समस्या पर चर्चा हुई। INTERPOL के मुताबिक, generative AI, deepfake video, audio, images और chatbots अपराधियों के लिए trusted लोगों की पहचान की नकल करना और लोगों को धोखा देना आसान बना रहे हैं।
यही कारण है कि भविष्य का साइबर फ्रॉड केवल “फर्जी लिंक पर क्लिक मत करना” जैसी समस्या नहीं रहेगा।
अब सवाल यह भी होगा—
“जिस व्यक्ति से मैं बात कर रहा हूं, क्या वह वास्तव में वही व्यक्ति है?”
भारत के लिए खतरा क्यों बड़ा है?
भारत तेजी से digital economy की ओर बढ़ा है। WEF के अनुसार, भारत ने 2023 में दुनिया के real-time payment transactions में लगभग 49% हिस्सेदारी दर्ज की थी। 2024 में देश में लगभग 181 billion digital transactions हुए, जिनका कुल मूल्य ₹233 trillion से अधिक था।
इसका सीधा अर्थ है कि डिजिटल भुगतान जितना बढ़ेगा, डिजिटल फ्रॉड का संभावित प्रभाव भी उतना बड़ा हो सकता है।
WEF ने भारत में पिछले छह वर्षों में cyber fraud और cheating मामलों में ₹52,976 करोड़ से अधिक के नुकसान का उल्लेख किया है, जिसमें 2025 के दौरान लगभग ₹19,813 करोड़ शामिल हैं।
इसलिए भारत में AI-enabled fraud का मुद्दा केवल technology या cybersecurity का मुद्दा नहीं है। इसका संबंध बैंकिंग, UPI, डिजिटल पहचान, सोशल मीडिया और आम नागरिक की आर्थिक सुरक्षा से भी है।
INTERPOL की रिपोर्ट ने खतरे को और गंभीर बताया
मार्च 2026 में जारी INTERPOL Global Financial Fraud Threat Assessment के अनुसार, AI-enhanced fraud पारंपरिक cybercrime तरीकों की तुलना में 4.5 गुना अधिक profitable पाया गया।
INTERPOL ने यह भी चेतावनी दी कि Agentic AI जैसी तकनीकें अपराधियों को fraud campaign के अलग-अलग चरणों को ज्यादा स्वचालित तरीके से संचालित करने में सक्षम बना सकती हैं।
और मामला केवल पैसे तक सीमित नहीं है।
INTERPOL के मुताबिक दुनिया के अलग-अलग हिस्सों में मौजूद scam centres का संबंध human trafficking से भी सामने आया है, जहां कुछ लोगों को जबरन ऑनलाइन फ्रॉड करवाने के लिए इस्तेमाल किया जाता है।
यानी आज का cyber fraud कई दूसरे अपराधों से जुड़ चुका है।
एशिया में भी AI-driven cybercrime तेजी से उभर रहा है
INTERPOL की Asia and South Pacific Cyberthreat Assessment के मुताबिक, इस क्षेत्र में cybercrime तेजी से बढ़ रहा है और phishing सबसे व्यापक तथा आर्थिक रूप से नुकसानदायक cybercrime techniques में शामिल है।
रिपोर्ट में जनवरी 2024 से मार्च 2025 के बीच के आंकड़ों का विश्लेषण किया गया। इसमें यह भी सामने आया कि cybercriminal forums और कुछ threat-actor channels में deepfake से संबंधित चर्चाओं में 600% वृद्धि देखी गई।
रिपोर्ट के अनुसार, 2024 में Asia-Pacific क्षेत्र में 135,000 से अधिक ransomware-related attacks दर्ज हुए और DDoS attacks में भी पिछले वर्ष की तुलना में 92% वृद्धि दर्ज की गई।
लेकिन कहानी का सबसे महत्वपूर्ण हिस्सा यही है—AI अपराधियों का हथियार है, तो बचाव का हथियार भी
AI का इस्तेमाल केवल ठग नहीं कर सकते।
बैंक और financial institutions AI-based systems से असामान्य transactions पहचान सकते हैं। कंपनियां suspicious emails और phishing attempts को detect कर सकती हैं। Platforms fake accounts, manipulated content और unusual behaviour की पहचान कर सकते हैं।
Law enforcement agencies भी बड़े पैमाने पर data analysis, digital forensics और threat detection में AI का इस्तेमाल कर रही हैं।
INTERPOL की Asia-Pacific assessment के अनुसार, सर्वे में शामिल देशों में 66.7% ने predictive analysis, digital forensics और threat detection के लिए AI tools या systems अपनाने की जानकारी दी।
यानी असली मुकाबला सिर्फ “AI बनाम इंसान” नहीं है।
असल मुकाबला है—
AI-powered criminals बनाम AI-powered defence.
सबसे बड़ी कमजोरी तकनीक नहीं, बिखरी हुई व्यवस्था है
WEF की analysis के अनुसार cyber fraud से लड़ने में तीन बड़ी समस्याएं सामने आती हैं—
पहली—अलग-अलग देशों के कानूनों और व्यवस्थाओं में अंतर।
ठग एक देश में बैठकर दूसरे देश के व्यक्ति को निशाना बना सकता है, पैसा तीसरे देश के account में भेज सकता है और infrastructure चौथे देश में इस्तेमाल कर सकता है।
दूसरी—Real-time intelligence sharing की कमी।
बैंक के पास एक जानकारी हो सकती है, telecom company के पास दूसरी और police के पास तीसरी। अगर ये जानकारियां समय पर एक-दूसरे तक नहीं पहुंचतीं, तो अपराधी को फायदा मिलता है।
तीसरी—Cybersecurity skills की कमी।
WEF के अनुसार 46% organisations ने critical cybersecurity skills shortages की बात कही।
अब जरूरत “अकेले बचाव” की नहीं, सिस्टम की सुरक्षा की है
WEF ने cyber fraud से निपटने के लिए broadly तीन स्तरों पर कार्रवाई की जरूरत बताई है—
Prevention: अपराध होने से पहले fraud infrastructure और criminal networks को रोकना।
Protection: Email, browser, messaging और digital platforms में ऐसी सुरक्षा व्यवस्था विकसित करना जो user से अतिरिक्त तकनीकी जानकारी की अपेक्षा किए बिना संदिग्ध गतिविधि को पहचान सके।
Mitigation: अगर fraud हो भी जाए तो transaction को जल्दी रोकना, पैसा recover करने की कोशिश करना और victim को तत्काल सहायता देना।
यह approach इसलिए महत्वपूर्ण है क्योंकि केवल नागरिक को सावधान रहने के लिए कहना पर्याप्त नहीं होगा।
दुनिया ने कार्रवाई भी शुरू कर दी है
मार्च 2026 में INTERPOL और UNODC के Global Fraud Summit में 47 देशों और संगठनों के प्रतिनिधियों ने fraud के खिलाफ सहयोग बढ़ाने के लिए कदमों पर सहमति जताई। सम्मेलन में 1,300 से अधिक प्रतिभागी शामिल हुए।
इसके अलावा INTERPOL की Operation First Light 2026 में 97 देशों और territories ने भाग लिया। इस अभियान के दौरान 5,811 गिरफ्तारियां हुईं और लगभग 293 million डॉलर के illicit assets को intercept किया गया। 1.42 लाख से ज्यादा संभावित victims की पहचान भी की गई।
ये आंकड़े बताते हैं कि साइबर फ्रॉड अब किसी एक देश की पुलिस या किसी एक बैंक की समस्या नहीं रह गया है।
आम आदमी के लिए सबसे बड़ा सबक
AI-generated scam कितना भी असली क्यों न लगे, आवाज, वीडियो, फोटो या caller ID को अकेले पहचान का प्रमाण नहीं मानना चाहिए।
अगर कोई व्यक्ति—
- अचानक पैसे भेजने को कहे,
- OTP या PIN मांगे,
- screen-sharing करवाने को कहे,
- investment में तुरंत पैसा लगाने का दबाव बनाए,
- किसी सरकारी अधिकारी के नाम पर डराए,
- या video/voice call पर emergency पैदा करे,
तो सबसे पहले दूसरे माध्यम से पहचान की पुष्टि करें।
क्योंकि आने वाले समय में साइबर ठगी की सबसे बड़ी ताकत शायद कोई malicious code नहीं होगी।
वह होगा—आपका भरोसा।
और AI उस भरोसे की नकल करना लगातार आसान बना रहा है।
निष्कर्ष
AI को केवल खतरे के रूप में देखना पूरी तस्वीर नहीं है। यही technology fraud patterns पहचानने, suspicious transactions रोकने, fake identities पकड़ने और law-enforcement investigations को तेज करने में भी मदद कर सकती है।
लेकिन इसके लिए सरकार, बैंक, telecom companies, technology platforms, cybersecurity experts और आम नागरिकों के बीच बेहतर coordination जरूरी होगा।
आज साइबर फ्रॉड की लड़ाई केवल hackers और police के बीच नहीं है।
यह डिजिटल भरोसे की लड़ाई है।
और जिस गति से AI अपराध को बदल रहा है, उसी गति से cyber defence को भी बदलना होगा।