क्रेडिट कार्ड की लिमिट बढ़ाने का लालच पड़ा भारी, बैंक कर्मचारी बनकर ठगों ने कई राज्यों में बिछाया साइबर जाल।
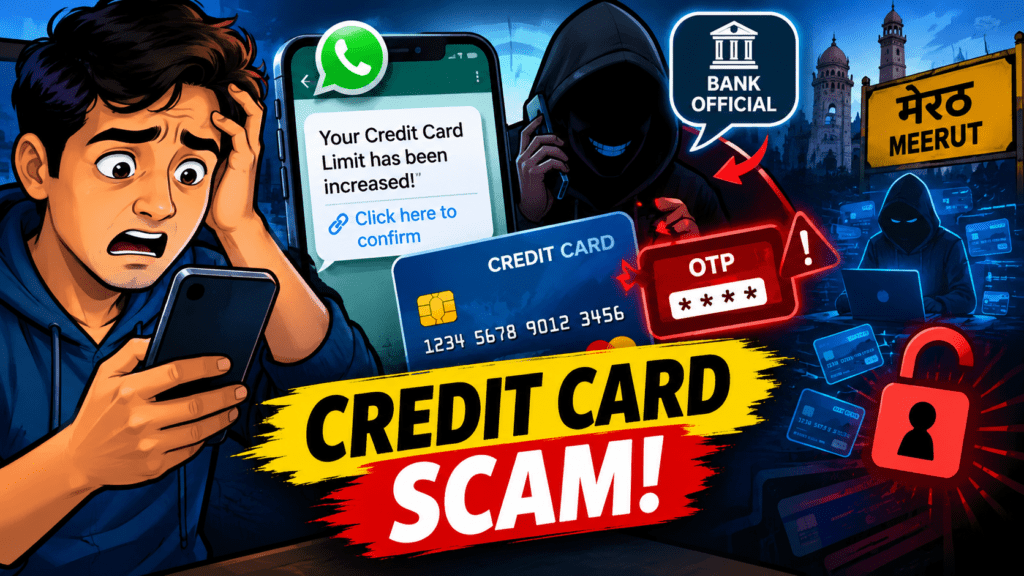
क्रेडिट कार्ड की लिमिट बढ़ाने का झांसा, बैंक कर्मचारी बनकर करते थे ठगी; मेरठ में दो आरोपी गिरफ्तार…..
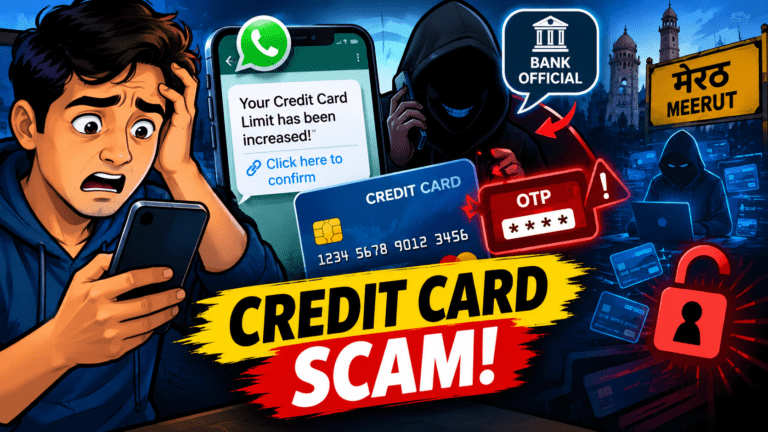
मेरठ: अगर कोई फोन करके खुद को बैंक कर्मचारी बताए और कहे कि आपके क्रेडिट कार्ड की लिमिट बढ़ाई जा सकती है, तो सावधान हो जाइए। उत्तर प्रदेश के मेरठ में सामने आया एक मामला बताता है कि साइबर ठग अब केवल बैंक खाते या UPI के नाम पर ही नहीं, बल्कि क्रेडिट कार्ड की लिमिट, आकर्षक ऑफर और विशेष सुविधाओं के बहाने भी लोगों को निशाना बना रहे हैं।
मेरठ की सदर बाजार थाना पुलिस और साइबर सेल ने ऐसे ही कथित साइबर फ्रॉड के मामले में दो लोगों को गिरफ्तार किया है। पुलिस के मुताबिक आरोपी खुद को बैंक या क्रेडिट कार्ड कंपनी का कर्मचारी बताकर लोगों से संपर्क करते थे। बातचीत के दौरान उन्हें कार्ड की लिमिट बढ़ाने या किसी विशेष ऑफर का फायदा दिलाने का भरोसा दिया जाता था। इसके बाद ठगी का असली खेल शुरू होता था।
ऐसे फंसाते थे ग्राहकों को
पुलिस की जांच के अनुसार आरोपियों के पास क्रेडिट कार्ड धारकों का डेटा पहुंचा हुआ था। इसी जानकारी के आधार पर वे संभावित ग्राहकों को फोन करते थे। कॉल के दौरान वे खुद को बैंक का कर्मचारी बताकर कहते थे कि ग्राहक के कार्ड की लिमिट बढ़ाई जा सकती है या उसे कोई खास सुविधा दी जा सकती है।
जब सामने वाला व्यक्ति उनकी बातों पर भरोसा कर लेता था, तो उसे WhatsApp पर एक लिंक भेजा जाता था। इस लिंक पर जाकर ग्राहक से क्रेडिट कार्ड और बैंक से जुड़ी जानकारी भरने को कहा जाता था।
यहीं से साइबर ठगी का अगला चरण शुरू होता था। पुलिस के अनुसार लिंक के जरिए हासिल की गई जानकारी और OTP का इस्तेमाल करके आरोपियों ने क्रेडिट कार्ड से ऑनलाइन खरीदारी की और रकम का नुकसान कराया। यानी ठगों ने किसी तकनीकी हैकिंग से ज्यादा सोशल इंजीनियरिंग और भरोसे का फायदा उठाने वाले तरीके का इस्तेमाल किया।
दो राज्यों के नहीं, कई राज्यों तक फैला मामला
गिरफ्तार आरोपियों की पहचान शिवांश कुमार शर्मा, निवासी गाजियाबाद, और अर्जुन टांक, निवासी दिल्ली के रूप में हुई है। पुलिस के मुताबिक दोनों के खिलाफ अलग-अलग राज्यों में साइबर ठगी से जुड़ी शिकायतें सामने आई हैं।
रिपोर्ट के अनुसार पुलिस ने दोनों आरोपियों से जुड़ी 14 साइबर फ्रॉड शिकायतों की पहचान की है। इनमें शिवांश से 12 और अर्जुन से दो शिकायतें जुड़ी बताई गई हैं। ये शिकायतें बिहार, तेलंगाना, राजस्थान, उत्तर प्रदेश, पश्चिम बंगाल, छत्तीसगढ़ और महाराष्ट्र समेत कई राज्यों से संबंधित हैं।
वहीं, स्थानीय रिपोर्टों में NCRP पर 28 शिकायतों में करीब ₹20 लाख की ठगी का भी उल्लेख किया गया है। इससे साफ है कि जांच अभी जारी है और शिकायतों की संख्या आगे बदल सकती है। पुलिस अन्य मामलों और ठगी की कुल रकम का पता लगाने में जुटी है।
करीब 20 लाख रुपये की ठगी का दावा
पुलिस के अनुसार अब तक सामने आए मामलों में करीब ₹20 लाख की साइबर ठगी का पता चला है। हालांकि यह अंतिम रकम नहीं मानी जा सकती, क्योंकि जांच एजेंसियां आरोपियों के बैंक खातों, मोबाइल फोन और दूसरे डिजिटल साक्ष्यों की जांच कर रही हैं।
पुलिस यह भी पता लगाने की कोशिश कर रही है कि आरोपियों ने कितने लोगों को निशाना बनाया और ठगी की रकम किन खातों में पहुंची। इसका मतलब है कि सामने आई रकम जांच पूरी होने तक बढ़ भी सकती है।
ठिकाना छिपाने के लिए बदलते थे जगह
इस मामले का एक महत्वपूर्ण पहलू आरोपियों का मोबाइल साइबर ऑपरेशन का तरीका है। पुलिस के अनुसार आरोपी एक जगह बैठकर लगातार ठगी करने के बजाय मारुति बलेनो कार से अलग-अलग स्थानों पर जाते थे, ताकि उनकी वास्तविक लोकेशन का पता लगाना मुश्किल हो।
इस तरह साइबर अपराधी डिजिटल माध्यम से पीड़ितों तक पहुंचते थे और भौतिक रूप से अपना स्थान बदलते रहते थे। पुलिस के लिए ऐसे मामलों में मोबाइल डेटा, बैंक ट्रांजैक्शन, डिजिटल डिवाइस और शिकायतों के बीच संबंध जोड़ना जांच का अहम हिस्सा बन जाता है।
पुलिस ने क्या बरामद किया?
गिरफ्तारी के बाद पुलिस ने आरोपियों के पास से 10 मोबाइल फोन, चार डेबिट कार्ड, दो NCMC प्रीपेड कार्ड और एक बलेनो कार बरामद करने की जानकारी दी है। इन उपकरणों की जांच से पुलिस को कथित साइबर फ्रॉड के नेटवर्क और दूसरे संभावित मामलों के बारे में सुराग मिलने की उम्मीद है।
दोनों आरोपियों के खिलाफ मामला दर्ज किया गया है और उन्हें न्यायालय में पेश किए जाने के बाद न्यायिक हिरासत में भेजे जाने की जानकारी स्थानीय रिपोर्ट में दी गई है। मामले की विवेचना जारी है।
क्रेडिट कार्ड लिमिट बढ़ाने का लालच क्यों खतरनाक है?
इस मामले का सबसे बड़ा सबक यह है कि साइबर ठगी में अपराधी अक्सर तकनीकी शब्दों से ज्यादा विश्वास और लालच का इस्तेमाल करते हैं।
क्रेडिट कार्ड रखने वाले ग्राहक के लिए लिमिट बढ़ना सुविधाजनक लग सकता है। ठग इसी मनोविज्ञान का फायदा उठाते हैं। वे बैंक कर्मचारी जैसी भाषा बोलते हैं, ग्राहक के कार्ड से जुड़ी कुछ जानकारी पहले से जानते हैं और फिर बातचीत को इस तरह आगे बढ़ाते हैं कि सामने वाले को कॉल वास्तविक लगने लगे।
लेकिन असली बैंकिंग सुरक्षा का एक महत्वपूर्ण सिद्धांत है—OTP, CVV, PIN या पूरी कार्ड जानकारी किसी अनजान व्यक्ति को नहीं देनी चाहिए।
हालिया मामलों से यह भी दिखाई देता है कि क्रेडिट कार्ड से जुड़ी ठगी के तरीके लगातार बदल रहे हैं। उदाहरण के लिए, अगस्त 2026 में मुंबई में एक 70 वर्षीय व्यक्ति को कथित बैंक टेली-कॉलर ने प्रीमियम क्रेडिट कार्ड का ऑफर दिया और WhatsApp के जरिए APK डाउनलोड कराया। पुलिस के अनुसार इसके बाद कई खातों से करीब ₹6.7 लाख के अनधिकृत लेन-देन हुए।
इसी तरह सितंबर 2026 में हरियाणा के फतेहाबाद में एक व्यक्ति से क्रेडिट कार्ड की लिमिट ₹8 लाख तक बढ़ाने का झांसा देकर ₹4.31 लाख की धोखाधड़ी का मामला सामने आया था। रिपोर्ट के मुताबिक आरोपी ने WhatsApp पर एप्लिकेशन भेजकर OTP हासिल किया था।
इन घटनाओं को साथ रखकर देखें तो एक पैटर्न दिखाई देता है—बैंक कर्मचारी बनकर कॉल → आकर्षक ऑफर → WhatsApp लिंक/ऐप → कार्ड की जानकारी → OTP → अनधिकृत लेन-देन।
यही वह जगह है जहां ग्राहक को बातचीत रोक देनी चाहिए।
आम ग्राहक क्या करे?
अगर कोई व्यक्ति बैंक कर्मचारी बनकर क्रेडिट कार्ड की लिमिट बढ़ाने या कोई विशेष ऑफर देने का दावा करे, तो फोन पर कोई संवेदनशील जानकारी साझा न करें।
ध्यान रखें:
- OTP किसी के साथ साझा न करें।
- CVV और PIN न बताएं।
- WhatsApp या SMS से आए अनजान बैंकिंग लिंक पर क्लिक न करें।
- बैंकिंग काम के लिए केवल बैंक के आधिकारिक ऐप या वेबसाइट का इस्तेमाल करें।
- फोन करने वाले व्यक्ति की पहचान पर भरोसा करने के बजाय बैंक के आधिकारिक नंबर पर खुद संपर्क करें।
- कार्ड से अनधिकृत ट्रांजैक्शन होने पर तुरंत बैंक को सूचना दें।
- साइबर वित्तीय धोखाधड़ी होने पर 1930 हेल्पलाइन और सरकारी National Cyber Crime Reporting Portal के माध्यम से शिकायत करें।
निष्कर्ष
मेरठ का यह मामला दिखाता है कि साइबर ठग अब ग्राहकों को डराने के साथ-साथ लाभ का लालच देकर भी फंसाने की कोशिश कर रहे हैं। क्रेडिट कार्ड की लिमिट बढ़ाने का ऑफर सुनने में सामान्य लग सकता है, लेकिन यदि इसके बदले कोई व्यक्ति OTP, CVV या कार्ड की गोपनीय जानकारी मांग रहा है, तो यह गंभीर चेतावनी है।
बैंक कर्मचारी होने का दावा करने वाला व्यक्ति भी आपकी सुरक्षा का कारण नहीं बन जाता—आपकी गोपनीय बैंकिंग जानकारी की जिम्मेदारी आखिरकार आपकी ही है।