फर्जी SIM से साइबर ठगी का खेल, CBI की कार्रवाई में बिहार से ओडिशा तक फैला नेटवर्क सामने आया।
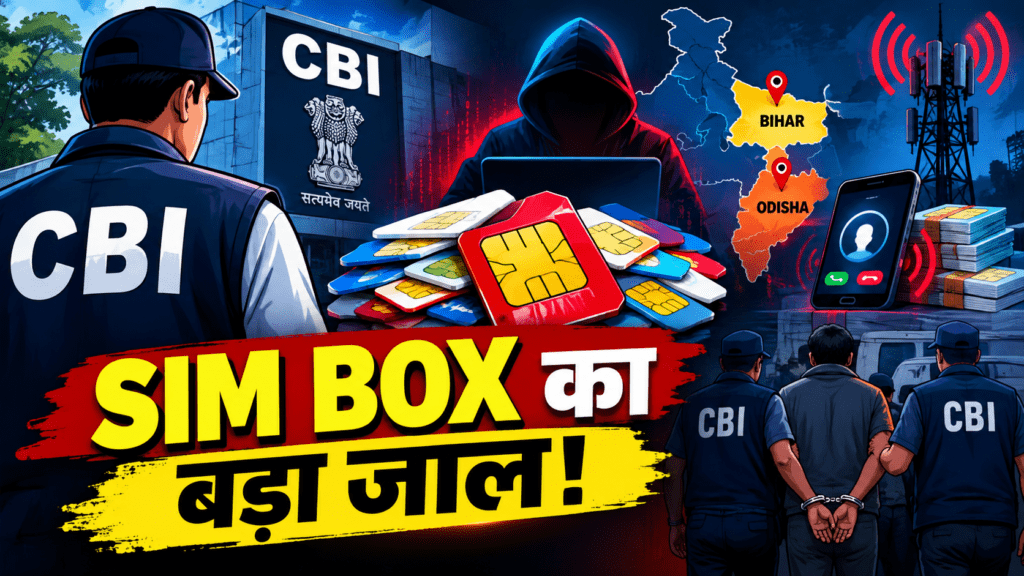
1300 से ज्यादा SIM कार्ड, 73 साइबर क्राइम केस और ‘डिजिटल अरेस्ट’ का कनेक्शन; CBI ने टेलीकॉम डिस्ट्रीब्यूटर को दबोचा….
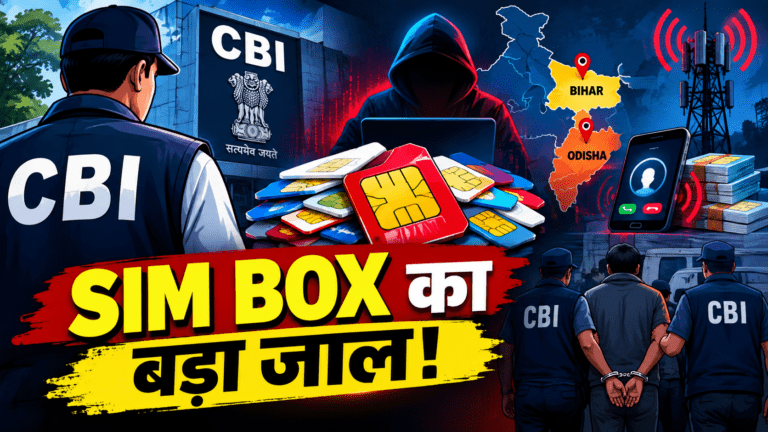
नई दिल्ली: साइबर ठगी करने वाले अपराधियों तक पहुंचने के लिए जांच एजेंसियां अब सिर्फ बैंक खातों और मोबाइल नंबरों की जांच तक सीमित नहीं हैं। टेलीकॉम नेटवर्क में SIM जारी करने की प्रक्रिया भी जांच के केंद्र में आ गई है। केंद्रीय जांच ब्यूरो यानी CBI ने बिहार के वैशाली जिले में एक टेलीकॉम कंपनी के एरिया डिस्ट्रीब्यूटर को गिरफ्तार किया है। आरोप है कि उसने बड़ी संख्या में SIM कार्ड कथित तौर पर गलत तरीके से जारी कराए और उन्हें एक अवैध SIM Box नेटवर्क तक पहुंचाने में मदद की।
CBI की कार्रवाई केवल बिहार तक सीमित नहीं रही। एजेंसी ने बिहार के वैशाली और ओडिशा के जगतसिंहपुर जिले में 10 स्थानों पर तलाशी ली। तलाशी के दौरान मोबाइल फोन, लैपटॉप, SIM कार्ड और अन्य डिजिटल सामग्री जब्त की गई।
कहां से शुरू हुई जांच?
इस मामले की जड़ बिहार के सुपौल जिले में पिछले साल पकड़े गए एक अवैध SIM Box ऑपरेशन से जुड़ी बताई जा रही है। उस कार्रवाई में एक जगह से 1,300 से अधिक SIM कार्ड बरामद हुए थे। बाद में इन SIM कार्ड से जुड़े डेटा की विस्तृत जांच की गई।
CBI के अनुसार, इस डेटा विश्लेषण में सामने आया कि इन SIM कार्ड का संबंध देशभर में दर्ज कम से कम 73 साइबर अपराध मामलों से हो सकता है। इनमें ऐसे मामले भी शामिल हैं जिनमें अपराधियों ने ‘Digital Arrest’ का तरीका अपनाया था।
यानी मामला सिर्फ फर्जी SIM बेचने का नहीं है। जांच का दायरा इस बात तक पहुंच गया है कि इन नंबरों का इस्तेमाल किस तरह अलग-अलग राज्यों में साइबर ठगी और दूसरे डिजिटल अपराधों के लिए किया गया।
700 से ज्यादा SIM कार्ड पर सवाल
CBI की जांच में एक टेलीकॉम कंपनी के वैशाली स्थित एरिया डिस्ट्रीब्यूटर की भूमिका सामने आई। एजेंसी का आरोप है कि उसने 700 से अधिक SIM कार्ड जारी किए और इसके लिए वैशाली जिले में मौजूद कई Point of Sale यानी PoS की जानकारी या क्रेडेंशियल्स का कथित रूप से गलत इस्तेमाल किया।
सबसे गंभीर बात यह है कि जांच के दौरान कुछ ऐसे लोगों के बयान भी सामने आए जिन्होंने बताया कि उन्हें पता ही नहीं था कि उनके नाम पर कोई अतिरिक्त SIM कार्ड जारी किया गया है।
यह साइबर अपराध की उस कमजोर कड़ी की ओर इशारा करता है जहां अपराधी खुद SIM खरीदने के बजाय किसी दूसरे व्यक्ति की पहचान का इस्तेमाल करके मोबाइल कनेक्शन हासिल करने की कोशिश करते हैं।
e-KYC और बायोमेट्रिक डेटा का कथित दुरुपयोग
CBI के मुताबिक, कुछ मामलों में लोगों से वास्तविक जरूरत के लिए SIM सेवा लेने के दौरान एक से अधिक बार e-KYC की मंजूरी लिए जाने का आरोप है। जांच एजेंसी को यह भी शक है कि कुछ मामलों में किसी दूसरे वैध काम के लिए जमा किए गए बायोमेट्रिक डेटा का कथित तौर पर गलत इस्तेमाल किया गया।
इसका मतलब यह हुआ कि जिस व्यक्ति के नाम पर SIM दर्ज है, जरूरी नहीं कि वही व्यक्ति उस नंबर का इस्तेमाल कर रहा हो।
यही वजह है कि साइबर अपराध की जांच में SIM ownership, e-KYC records, biometric verification, PoS details और telecom transaction trail महत्वपूर्ण डिजिटल सबूत बनते जा रहे हैं।
SIM Box आखिर होता क्या है?
आसान भाषा में समझें तो SIM Box एक ऐसा उपकरण हो सकता है जिसमें बड़ी संख्या में SIM कार्ड लगाए जाते हैं। इसका इस्तेमाल वैध तकनीकी उद्देश्यों में भी हो सकता है, लेकिन अवैध नेटवर्क में इसका इस्तेमाल कई नंबरों से कॉल या मैसेज चलाने और वास्तविक स्रोत को छिपाने के लिए किया जा सकता है।
साइबर अपराधी ऐसे नेटवर्क का इस्तेमाल करके अलग-अलग नंबरों से पीड़ितों को कॉल कर सकते हैं। इससे जांचकर्ताओं के लिए यह पता लगाना मुश्किल हो सकता है कि कॉल के पीछे असली व्यक्ति या नेटवर्क कौन है।
इस मामले में CBI को मिले डेटा ने इसी SIM infrastructure और cyber-fraud network के बीच कथित संबंध की जांच को आगे बढ़ाया है।
‘Digital Arrest’ से क्यों जुड़ रहा है मामला?
Digital Arrest साइबर ठगी का ऐसा तरीका है जिसमें ठग खुद को पुलिस, CBI, ED, TRAI, बैंक या किसी दूसरी सरकारी एजेंसी का अधिकारी बताकर व्यक्ति को डराते हैं। वीडियो कॉल पर फर्जी पुलिस स्टेशन, सरकारी दस्तावेज या गिरफ्तारी की धमकी दिखाकर पीड़ित को लंबे समय तक ऑनलाइन निगरानी में रखने का दावा किया जाता है।
इसके बाद उससे पैसे ट्रांसफर कराने या बैंक संबंधी जानकारी हासिल करने की कोशिश की जाती है।
इस मामले में बरामद SIM कार्डों का 73 साइबर अपराध मामलों से संभावित संबंध सामने आना इसलिए महत्वपूर्ण है क्योंकि इससे पता चलता है कि एक SIM नेटवर्क कई अलग-अलग अपराधों में इस्तेमाल हो सकता है।
कानूनी कार्रवाई किन धाराओं के तहत?
CBI इस मामले में भारतीय न्याय संहिता (BNS) के तहत धोखाधड़ी, जालसाजी और जबरन वसूली से जुड़े अपराधों की जांच कर रही है। इसके अलावा Information Technology Act के तहत पहचान चोरी और कंप्यूटर से जुड़े अपराध तथा Telecommunications Act, 2022 के तहत संभावित उल्लंघनों की भी जांच की जा रही है।
ध्यान देने वाली बात यह है कि जांच अभी जारी है। इसलिए जिन लोगों या संस्थाओं की भूमिका की जांच हो रही है, उनके संबंध में अंतिम दोष सिद्धि अदालत की प्रक्रिया पूरी होने के बाद ही तय होगी।
इस कार्रवाई का बड़ा मतलब क्या है?
इस मामले की सबसे अहम बात गिरफ्तारी से ज्यादा पूरे साइबर अपराध ढांचे की संरचना है।
आम तौर पर साइबर ठगी की खबरों में सामने केवल ठग या कॉल करने वाला व्यक्ति आता है। लेकिन उसके पीछे एक पूरी श्रृंखला हो सकती है—SIM की व्यवस्था, फर्जी पहचान, e-KYC का दुरुपयोग, बैंक खाते, डिजिटल उपकरण, कॉलिंग सिस्टम और अंत में ठगी की रकम को आगे भेजने वाला नेटवर्क।
CBI की जांच अब इस पूरे ढांचे की उस शुरुआती कड़ी पर पहुंचती दिखाई दे रही है जहां से अपराधियों को मोबाइल कनेक्टिविटी मिलती है।
अगर जांच में यह साबित होता है कि SIM जारी करने की प्रक्रिया में जानबूझकर नियमों को दरकिनार किया गया, तो इससे टेलीकॉम सेक्टर में KYC और Point of Sale monitoring की भूमिका पर भी गंभीर सवाल उठेंगे।
आम लोगों के लिए जरूरी सावधानी
अगर आपके नाम पर कोई ऐसा मोबाइल नंबर चल रहा है जिसके बारे में आपको जानकारी नहीं है, तो इसे नजरअंदाज न करें। अपने नाम पर जारी मोबाइल कनेक्शनों की जानकारी जांचना जरूरी है।
साथ ही, किसी भी कॉल पर खुद को पुलिस, CBI, ED या दूसरी सरकारी एजेंसी का अधिकारी बताकर पैसे मांगने वाले व्यक्ति पर भरोसा न करें। ‘Digital Arrest’ जैसी कोई कानूनी प्रक्रिया नहीं है।
साइबर वित्तीय धोखाधड़ी होने पर तुरंत 1930 हेल्पलाइन पर शिकायत करना और National Cyber Crime Reporting Portal पर रिपोर्ट करना महत्वपूर्ण है। आधिकारिक पोर्टल पर संदिग्ध मोबाइल नंबर, बैंक खाते, URL और दूसरे identifiers से संबंधित जानकारी जांचने की सुविधा भी उपलब्ध है।
निष्कर्ष
CBI की यह कार्रवाई दिखाती है कि आधुनिक साइबर अपराध केवल इंटरनेट या फर्जी वेबसाइटों तक सीमित नहीं है। इसके पीछे टेलीकॉम पहचान और SIM infrastructure का दुरुपयोग भी महत्वपूर्ण भूमिका निभा सकता है।
1,300 से अधिक SIM कार्ड, 73 संभावित साइबर अपराध मामले और 700 से ज्यादा संदिग्ध रूप से जारी SIM कार्ड इस जांच को गंभीर बनाते हैं। अब असली चुनौती यह पता लगाना है कि इन कनेक्शनों के पीछे कौन-कौन लोग थे, SIM जारी करने की प्रक्रिया में किस स्तर पर गड़बड़ी हुई और इन नंबरों से जुड़े साइबर अपराधों की पूरी श्रृंखला कहां तक फैली हुई है। CBI की आगे की जांच इन सवालों के जवाब दे सकती है।