एक WhatsApp चैट और करोड़ों की ठगी, जयपुर केस में खुली म्यूल अकाउंट और क्रिप्टो नेटवर्क की परतें!!!!
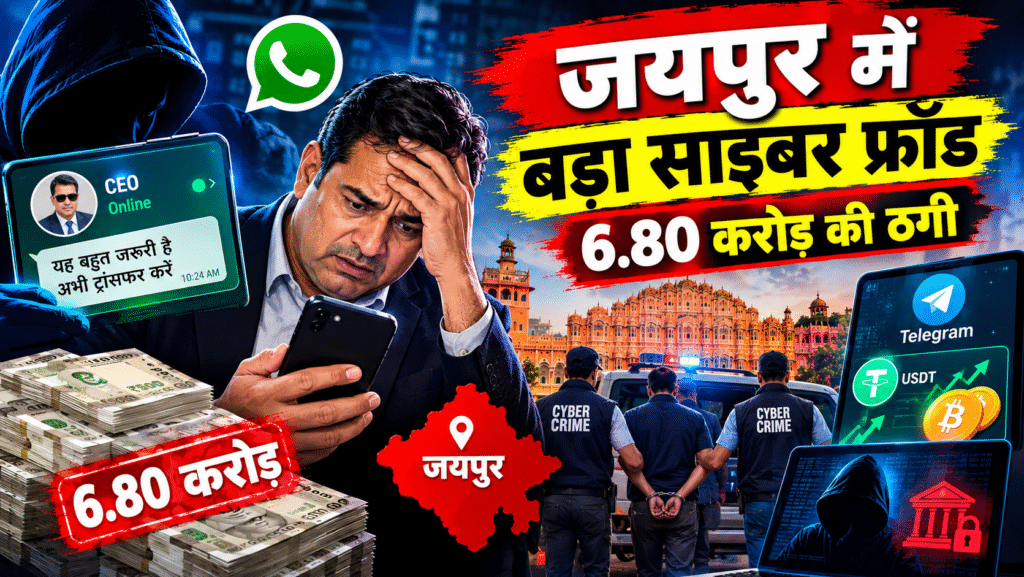
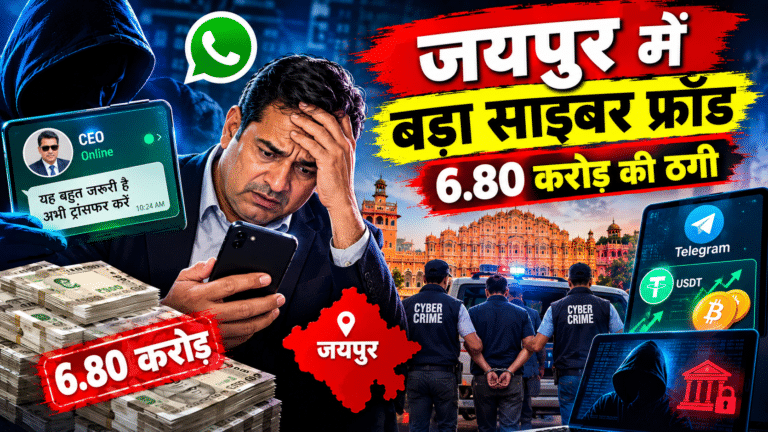
₹6.80 करोड़ का साइबर फ्रॉड: 12वीं गिरफ्तारी से खुला पूरा नेटवर्क, WhatsApp पर बॉस बनकर भेजे थे करोड़ों के निर्देश……
जयपुर में सामने आए ₹6.80 करोड़ के बड़े साइबर फ्रॉड मामले में राजस्थान पुलिस ने एक और आरोपी को गिरफ्तार किया है। इसके साथ ही इस मामले में गिरफ्तार किए गए लोगों की संख्या 12 हो गई है। पुलिस के मुताबिक, ताजा गिरफ्तार आरोपी पर साइबर अपराधियों के लिए बैंक खाते, सिम कार्ड, जरूरी दस्तावेज और रहने की व्यवस्था कराने में मदद करने का आरोप है।
यह मामला सिर्फ एक कंपनी से करोड़ों रुपये ठगने तक सीमित नहीं है। जांच में सामने आया है कि ठगी के बाद पैसे को अलग-अलग म्यूल बैंक अकाउंट, ATM, चेक, UPI, QR कोड, डिजिटल वॉलेट और क्रिप्टोकरेंसी के जरिए कई स्तरों पर घुमाया गया। इससे पता चलता है कि साइबर ठगी के पीछे केवल फोन या कंप्यूटर चलाने वाले लोग ही नहीं, बल्कि पैसों को छिपाने और आगे पहुंचाने वाला पूरा नेटवर्क भी काम कर सकता है।
असली घटना क्या थी?
पुलिस के अनुसार, ठगों ने एक निजी कंपनी के कंप्यूटर सिस्टम तक पहुंच हासिल की। इसके बाद उन्होंने कंपनी के एक डायरेक्टर की पहचान का इस्तेमाल करते हुए WhatsApp पर फर्जी बातचीत तैयार की।
ठगों ने डायरेक्टर का नाम और प्रोफाइल फोटो इस्तेमाल किया और पुराने संदेशों जैसी बातचीत बनाकर कंपनी के अकाउंट्स से जुड़े कर्मचारी का भरोसा हासिल किया।
इसके बाद कथित तौर पर डायरेक्टर बनकर तुरंत भुगतान करने का निर्देश दिया गया।
कर्मचारी को लगा कि निर्देश कंपनी के असली डायरेक्टर की तरफ से आया है। इसी भरोसे में कंपनी के खाते से ₹6.80 करोड़ तीन बैंक खातों में ट्रांसफर कर दिए गए।
बाद में कंपनी को पता चला कि उसके किसी डायरेक्टर ने इस भुगतान की अनुमति नहीं दी थी। इसके बाद 25 अगस्त को जयपुर के Central Cyber Crime Police Station में शिकायत दर्ज कराई गई।
नया आरोपी कौन है और उसका कथित काम क्या था?
पुलिस के मुताबिक, हाल में गिरफ्तार आरोपी की पहचान लक्ष्मण सिंह उर्फ नीशू, निवासी बीकानेर, के रूप में हुई है।
जांच एजेंसियों का आरोप है कि उसने साइबर अपराधियों को बैंकिंग व्यवस्था से जुड़ी सुविधाएं उपलब्ध कराने में मदद की। इसमें बैंक अकाउंट, बैंकिंग दस्तावेज, ATM कार्ड, चेकबुक, सिम कार्ड और ठहरने की जगह जैसी चीजें शामिल थीं।
पुलिस के अनुसार, उसने 23 अगस्त को रींगस के एक होटल में एक आरोपी के लिए कमरा भी उपलब्ध कराया था। बाद में कथित तौर पर बैंक से जुड़े दस्तावेज, ATM कार्ड, चेकबुक, पहचान संबंधी कागजात और SIM उसके पास से लिए गए।
इसके बाद उस SIM का इस्तेमाल बैंकिंग ऐप को सक्रिय करने के लिए किया गया और संबंधित खाते में साइबर फ्रॉड का पैसा प्राप्त करने तथा आगे भेजने का आरोप है।
असली खेल था ‘म्यूल अकाउंट’
इस केस का सबसे महत्वपूर्ण हिस्सा है Mule Account।
सरल भाषा में समझें तो म्यूल अकाउंट ऐसा बैंक खाता होता है जिसका इस्तेमाल दूसरे लोगों के अवैध पैसे को प्राप्त करने या आगे ट्रांसफर करने के लिए किया जाता है।
कई मामलों में खाता किसी आम व्यक्ति के नाम पर होता है, लेकिन उसका इस्तेमाल कोई दूसरा व्यक्ति करता है। इसके बदले खाताधारक को कमीशन या पैसे दिए जा सकते हैं।
इस मामले में पुलिस का कहना है कि Telegram के जरिए बैंक खाते, ATM कार्ड, SIM और बैंकिंग किट की व्यवस्था की जाती थी। इसके बाद ठगी की रकम को अलग-अलग खातों में भेजकर उसकी पहचान और वास्तविक स्रोत को छिपाने की कोशिश की जाती थी।
₹6.80 करोड़ को कैसे घुमाया गया?
जांच में जिस कथित पैटर्न की जानकारी सामने आई है, वह बेहद महत्वपूर्ण है।
ठगी से प्राप्त रकम को कथित तौर पर:
बैंक अकाउंट → ATM/चेक → UPI/QR → डिजिटल वॉलेट → दूसरे बैंक खाते → क्रिप्टोकरेंसी/USDT
जैसे कई माध्यमों से आगे बढ़ाया गया।
इस प्रक्रिया को साइबर अपराध की भाषा में Money Laundering / Layering Pattern के नजरिए से जांचा जाता है। इसका उद्देश्य आम तौर पर पैसों की सीधी कड़ी को तोड़ना होता है।
पुलिस के अनुसार, इस नेटवर्क में USDT जैसी cryptocurrency का इस्तेमाल भी किया गया। जांचकर्ता बैंकिंग रिकॉर्ड के साथ-साथ WhatsApp रिकॉर्ड, कॉल डिटेल रिकॉर्ड, IPDR और अन्य तकनीकी जानकारियों की जांच कर रहे हैं।
पहले भी सामने आ चुका है इसी नेटवर्क का पैटर्न
इस केस में इससे पहले भी कई गिरफ्तारियां हो चुकी हैं।
3 सितंबर की रिपोर्ट के मुताबिक, पुलिस ने उस समय तक छह आरोपियों को गिरफ्तार किया था। इनमें पंजाब स्थित एक कंपनी का डायरेक्टर और गुजरात का एक बैंक खाता धारक भी शामिल था। पुलिस का आरोप था कि एक आरोपी ने अपना कॉर्पोरेट बैंक अकाउंट साइबर अपराधियों को उपलब्ध कराया था।
11 सितंबर तक गिरफ्तारियों की संख्या आठ पहुंच गई थी। उस समय पुलिस ने एक और आरोपी को पकड़ा था, जिस पर अपने बैंक खाते को साइबर अपराध की रकम प्राप्त करने के लिए उपलब्ध कराने का आरोप था।
अब ताजा गिरफ्तारी के बाद कुल गिरफ्तारियां 12 हो गई हैं। इसका अर्थ यह है कि जांच केवल उस व्यक्ति तक सीमित नहीं रही जिसने कंपनी को भुगतान का निर्देश दिया था, बल्कि पुलिस कथित पूरे सपोर्ट सिस्टम और मनी ट्रेल तक पहुंचने की कोशिश कर रही है।
इस मामले से आम आदमी और कंपनियों को क्या सीख मिलती है?
इस घटना की सबसे बड़ी सीख यह है कि आज साइबर ठगी केवल OTP या लिंक भेजकर पैसे चुराने तक सीमित नहीं है।
अब अपराधी किसी व्यक्ति या कंपनी के डिजिटल व्यवहार को समझकर उसकी पहचान की नकल कर सकते हैं। अगर किसी कर्मचारी को अपने वरिष्ठ अधिकारी के नाम और फोटो से संदेश आता है, तो केवल नाम और प्रोफाइल फोटो देखकर उसे असली मान लेना खतरनाक हो सकता है।
खासकर कंपनियों में बड़े भुगतान के लिए Two-Step Verification, फोन पर स्वतंत्र पुष्टि और अलग से भुगतान-अनुमोदन प्रक्रिया जरूरी है।
उदाहरण के लिए, अगर कोई डायरेक्टर WhatsApp पर अचानक कहे कि “अभी तुरंत करोड़ों रुपये ट्रांसफर करो”, तो कर्मचारी को उसी WhatsApp चैट में जवाब देने के बजाय डायरेक्टर के ज्ञात आधिकारिक नंबर पर अलग से फोन करके पुष्टि करनी चाहिए।
एक और बड़ा खतरा—अपना बैंक अकाउंट किराये पर देना
इस केस में कथित तौर पर बैंक खातों की व्यवस्था के लिए Telegram और दूसरे डिजिटल माध्यमों का इस्तेमाल हुआ।
आम लोगों के लिए यहां एक बेहद जरूरी चेतावनी है:
अपना बैंक अकाउंट, ATM कार्ड, चेकबुक, SIM या बैंकिंग ऐप की जानकारी किसी दूसरे व्यक्ति को इस्तेमाल करने के लिए देना गंभीर जोखिम पैदा कर सकता है।
अगर आपके खाते में किसी और का पैसा आता है और वह पैसा साइबर अपराध से जुड़ा निकलता है, तो बैंक रिकॉर्ड में आपका खाता भी जांच का हिस्सा बन सकता है।
यानी कुछ हजार रुपये के कमीशन के बदले बैंक अकाउंट देना आगे चलकर बहुत बड़ी कानूनी और वित्तीय परेशानी पैदा कर सकता है।
भारत में साइबर फ्रॉड का बढ़ता खतरा
जयपुर का यह मामला एक बड़े बदलाव की ओर भी संकेत करता है। भारत में डिजिटल भुगतान और ऑनलाइन सेवाओं के बढ़ने के साथ साइबर अपराधियों के तरीके भी ज्यादा संगठित होते जा रहे हैं।
वित्त मंत्रालय के आंकड़ों के आधार पर रिपोर्ट किया था कि वित्त वर्ष 2024 में ₹1 लाख से अधिक के हाई-वैल्यू साइबर फ्रॉड के मामले 29,082 तक पहुंच गए थे, जबकि एक साल पहले इनकी संख्या 6,699 थी।
इसलिए साइबर सुरक्षा अब केवल IT विभाग की जिम्मेदारी नहीं है। किसी कंपनी का अकाउंटेंट, मैनेजर, डायरेक्टर और आम ग्राहक—हर व्यक्ति इस सुरक्षा व्यवस्था की एक महत्वपूर्ण कड़ी है।
निष्कर्ष
जयपुर का ₹6.80 करोड़ का मामला दिखाता है कि आधुनिक साइबर फ्रॉड में एक तरफ डिजिटल पहचान की नकल की जा सकती है और दूसरी तरफ ठगी की रकम को कई बैंक खातों और डिजिटल माध्यमों से तेजी से घुमाया जा सकता है।
पुलिस की जांच में अब तक 12 गिरफ्तारियां हो चुकी हैं और कथित नेटवर्क में बैंक खातों, SIM, ATM, Telegram और cryptocurrency जैसी कई कड़ियों का उल्लेख सामने आया है। हालांकि, आरोपियों की अंतिम आपराधिक जिम्मेदारी का निर्धारण अदालत में उपलब्ध साक्ष्यों और न्यायिक प्रक्रिया के आधार पर होगा।
आम लोगों के लिए संदेश सीधा है—WhatsApp पर आया आदेश, चाहे वह कितना भी असली क्यों न लगे, बड़े पैसे के लेन-देन के लिए अकेला प्रमाण नहीं होना चाहिए।
और कंपनियों के लिए इससे भी बड़ा सबक है—Digital Identity की सुरक्षा अब उतनी ही जरूरी है जितनी बैंक खाते की सुरक्षा।