सावधान! SIR के नाम पर आया एक मैसेज बना ₹9.91 लाख की साइबर ठगी की वजह!!!
SIR के नाम पर ₹10 लाख की ठगी: वोटर लिस्ट सुधारने का झांसा देकर 74 साल के बुजुर्ग को बनाया निशाना……
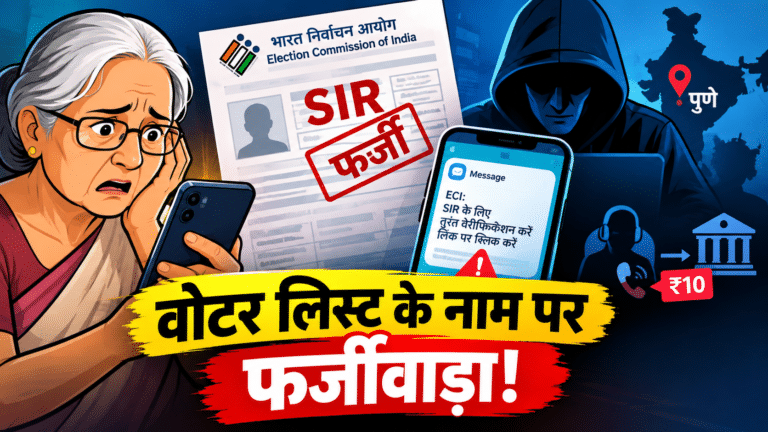
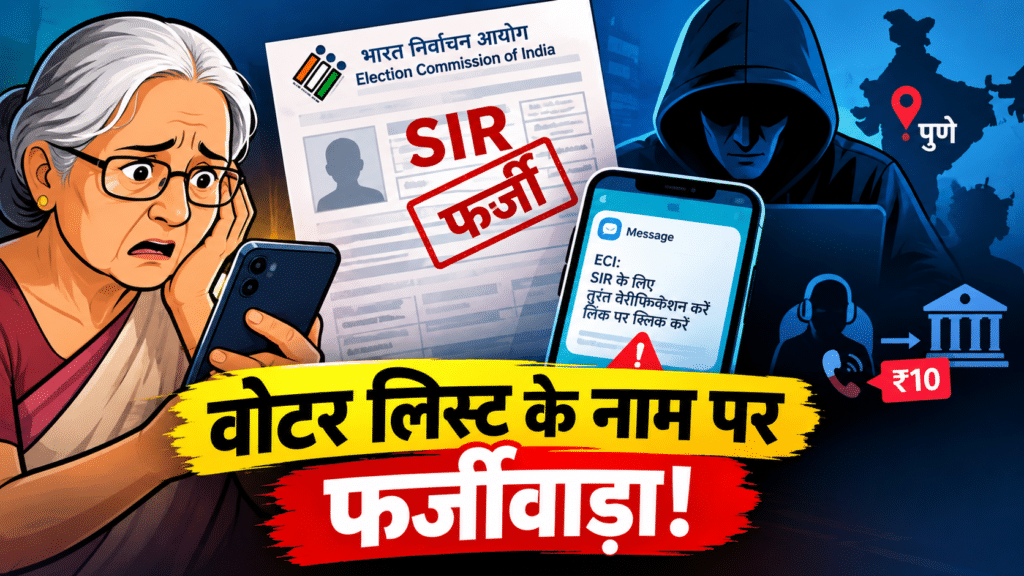
महाराष्ट्र के पुणे में साइबर ठगों ने अब मतदाता सूची के Special Intensive Revision यानी SIR को भी ठगी का हथियार बना लिया है। हड़पसर के रहने वाले 74 वर्षीय एक व्यक्ति से करीब ₹10 लाख ठग लिए गए। आरोपी खुद को Election Commission of India (ECI) का अधिकारी बताकर पीड़ित से संपर्क कर रहे थे।
यह मामला इसलिए महत्वपूर्ण है क्योंकि इसमें ठगों ने किसी लॉटरी, निवेश या नौकरी का लालच नहीं दिया। उन्होंने ऐसी सरकारी प्रक्रिया का नाम इस्तेमाल किया, जिसके बारे में इस समय कई मतदाताओं के बीच जानकारी और सवाल दोनों मौजूद हैं।
ठगी की शुरुआत एक “ECI-SIR” संदेश से हुई
पुलिस के मुताबिक, 15 अगस्त 2026 को पीड़ित को “ECI-SIR” नाम से एक संदेश मिला। संदेश में दावा किया गया कि SIR फॉर्म में उनके पिता के नाम की जानकारी सही नहीं है।
उन्हें बताया गया कि इस गलती को ठीक करने के लिए दिए गए मोबाइल नंबर पर संपर्क करना होगा।
जब पीड़ित ने उस नंबर पर फोन किया, तो सामने वाले व्यक्ति ने खुद को चुनाव आयोग का अधिकारी बताया। इसके बाद कथित अधिकारी ने पहचान सत्यापन के नाम पर बैंक से जुड़ी जानकारी हासिल करनी शुरू कर दी।
इसके बाद ठगों ने एक और चाल चली।
पीड़ित से कहा गया कि वह अपने डेबिट कार्ड के जरिए सिर्फ ₹10 का ट्रांजैक्शन करे। साथ ही ट्रांजैक्शन से जुड़े संदेश और OTP आने के बाद मोबाइल स्क्रीन शेयर करने को कहा गया।
यहीं से मामला गंभीर हो गया।
पुलिस के अनुसार, जैसे ही पीड़ित ने स्क्रीन शेयर की, साइबर ठगों को बैंकिंग प्रक्रिया तक पहुंच मिल गई और उन्होंने खाते से ₹9.91 लाख निकाल लिए।
पीड़ित ने अब हड़पसर पुलिस में शिकायत दर्ज कराई है। पुलिस ने बैंक से संबंधित ट्रांजैक्शन की जानकारी मांगी है और मामले की जांच जारी है।
SIR आखिर है क्या?
SIR यानी Special Intensive Revision मतदाता सूची की विशेष समीक्षा की प्रक्रिया है। इसका उद्देश्य यह सुनिश्चित करना है कि पात्र नागरिक मतदाता सूची से बाहर न रहें और अपात्र नाम सूची में शामिल न हों।
Election Commission के अनुसार, SIR प्रक्रिया में Booth Level Officers यानी BLOs घर-घर जाकर फॉर्म उपलब्ध कराने, लेने और जरूरत पड़ने पर सत्यापन का काम करते हैं। मतदाता ऑनलाइन माध्यम से भी संबंधित प्रक्रिया पूरी कर सकते हैं।
महाराष्ट्र के Chief Electoral Officer की वेबसाइट पर भी SIR-2026 के लिए अलग जानकारी, हेल्प डेस्क, निर्देश और मतदाता सूची से संबंधित सुविधाएं उपलब्ध हैं। SIR से जुड़े सवालों के लिए 1950 हेल्पलाइन भी दी गई है।
यानी असली SIR प्रक्रिया मौजूद है—लेकिन इसी असली प्रक्रिया के नाम का इस्तेमाल करके फर्जी संदेश भेजना इस साइबर ठगी का मुख्य हथकंडा बन गया है।
यह सिर्फ एक मामला नहीं है
पुणे में इससे पहले भी इसी तरह का SIR-आधारित साइबर फ्रॉड सामने आ चुका है।
सितंबर में एक 86 वर्षीय रिटायर्ड इंजीनियर को भी “ECI-SIR” संदेश भेजकर बताया गया था कि उनके और उनके पिता के नाम में गलती है। उन्हें एक लिंक के जरिए फॉर्म भरने को कहा गया।
उस फर्जी फॉर्म में नाम, Aadhaar, PAN, बैंक अकाउंट और कार्ड की जानकारी मांगी गई। इसके बाद सिर्फ ₹5 की फीस जमा करने के लिए कहा गया। पुलिस के अनुसार, लिंक के जरिए remote-access software फोन में पहुंच गया और बाद में करीब ₹3.9 लाख खाते से निकाल लिए गए।
एक स्वतंत्र फैक्ट-चेक रिपोर्ट ने भी SIR के नाम पर चल रहे ऐसे फर्जी संदेशों के बारे में चेतावनी दी थी। रिपोर्ट में बताया गया कि ठग कभी मामूली फीस, कभी फॉर्म में गलती और कभी दस्तावेज सत्यापन के नाम पर बैंकिंग जानकारी हासिल करने की कोशिश कर रहे हैं।
ठगों की असली रणनीति क्या है?
इस पूरे पैटर्न को ध्यान से देखें तो इसमें चार चरण दिखाई देते हैं:
1. भरोसे का नाम —
ठग Election Commission जैसी सरकारी संस्था का नाम इस्तेमाल करते हैं।
2. डर पैदा करना —
पीड़ित को बताया जाता है कि SIR फॉर्म में गलती है या जानकारी मैच नहीं कर रही।
3. छोटी रकम का बहाना —
₹5 या ₹10 जैसी छोटी रकम के ट्रांजैक्शन को सामान्य प्रक्रिया जैसा दिखाया जाता है।
4. असली निशाना बैंकिंग एक्सेस —
स्क्रीन शेयरिंग, OTP, कार्ड डिटेल या फर्जी लिंक के जरिए संवेदनशील जानकारी हासिल करने की कोशिश होती है।
यानी ₹5 या ₹10 ठगों का असली लक्ष्य नहीं होता। असली लक्ष्य आपके बैंक खाते तक पहुंच बनाना होता है।
आम मतदाता सबसे ज्यादा सावधान किस बात से रहे?
सबसे जरूरी बात यह समझना है कि किसी भी सरकारी प्रक्रिया का नाम सुनकर तुरंत भरोसा नहीं करना चाहिए।
SIR से संबंधित जानकारी के लिए आधिकारिक Election Commission के पोर्टल और राज्य के Chief Electoral Officer की वेबसाइट का इस्तेमाल करें। ECI के आधिकारिक पोर्टल पर SIR-2026 के लिए नाम खोजने और नोटिस से संबंधित दस्तावेज जमा करने जैसी सुविधाएं उपलब्ध हैं।
किसी अनजान व्यक्ति के कहने पर:
- OTP शेयर न करें
- ATM PIN या CVV न बताएं
- बैंक का User ID/Password न दें
- मोबाइल स्क्रीन शेयर न करें
- अनजान APK या ऐप इंस्टॉल न करें
- WhatsApp/SMS में आए संदिग्ध लिंक पर क्लिक न करें
- ₹5 या ₹10 का ट्रांजैक्शन भी सिर्फ निर्देश मिलने के कारण न करें
और सबसे महत्वपूर्ण—अगर कोई व्यक्ति खुद को चुनाव अधिकारी बताकर बैंक की जानकारी मांगता है, तो बातचीत रोककर आधिकारिक चैनल से उसकी पुष्टि करें।
क्या असली SIR प्रक्रिया में बैंक डिटेल देनी होती है?
यहां सबसे बड़ा फर्क समझना जरूरी है।
मतदाता सूची से संबंधित प्रक्रिया और आपके बैंक खाते की सुरक्षा दो अलग चीजें हैं। ECI की आधिकारिक सेवाओं में मतदाता पंजीकरण, नाम खोजने, विवरण में सुधार और आवेदन की स्थिति देखने जैसी सुविधाएं दी गई हैं। ECI की सामान्य voter-registration जानकारी में Form 6 आदि के जरिए प्रक्रिया बताई गई है और सहायता के लिए 1950 हेल्पलाइन भी दी गई है।
इसलिए किसी अनजान कॉलर या संदेश के आधार पर बैंकिंग जानकारी देना सुरक्षित तरीका नहीं है।
अगर कोई संदिग्ध साइबर ट्रांजैक्शन हो चुका है, तो तुरंत 1930 पर साइबर फ्रॉड की शिकायत करना और आधिकारिक Cyber Crime Reporting Portal का इस्तेमाल करना महत्वपूर्ण है। सरकारी साइबर अपराध पोर्टल पर संदिग्ध मोबाइल नंबर, ईमेल, बैंक अकाउंट और UPI ID जैसी पहचान संबंधी जानकारी की जांच की सुविधा भी उपलब्ध है।
सबसे बड़ा सबक
यह मामला दिखाता है कि साइबर अपराधी अब सिर्फ KYC, बैंक, बिजली बिल या निवेश के नाम पर ही नहीं, बल्कि लोगों की मौजूदा सरकारी प्रक्रियाओं और उनकी चिंताओं को समझकर भी ठगी कर रहे हैं।
SIR असली प्रक्रिया है, लेकिन SIR के नाम पर आया हर मैसेज असली नहीं है।
किसी सरकारी काम में समस्या बताकर अगर कोई व्यक्ति अचानक OTP, बैंक डिटेल, स्क्रीन शेयर या पैसे ट्रांसफर करने को कहे, तो उसे सरकारी प्रक्रिया मानने के बजाय संभावित साइबर फ्रॉड समझकर पहले आधिकारिक माध्यम से सत्यापन करना ज्यादा सुरक्षित है।
पुणे का ₹9.91 लाख वाला मामला इसी बात की एक गंभीर चेतावनी है।