उत्तर कोरिया का $400 मिलियन क्रिप्टो घोटाला: FBI ने कैसे उजागर किया अंतरराष्ट्रीय साइबर ठगी का नेटवर्क?
उत्तर कोरिया का $400 मिलियन क्रिप्टो घोटाला: FBI ने कैसे उजागर किया अंतरराष्ट्रीय साइबर ठगी का नेटवर्क?
यह मामला केवल क्रिप्टोकरेंसी की चोरी का नहीं है, बल्कि इस बात का उदाहरण है कि कैसे साइबर अपराध, फर्जी नौकरी, तकनीकी कंपनियों में घुसपैठ और अंतरराष्ट्रीय वित्तीय नेटवर्क का इस्तेमाल करके करोड़ों डॉलर की रकम जुटाई जा सकती है।
इस खबर को समझने के लिए तीन अहम पहलुओं पर ध्यान देना जरूरी है—उत्तर कोरिया से जुड़े हैकर, फर्जी IT कर्मचारियों का नेटवर्क और क्रिप्टोकरेंसी के जरिए पैसों की हेराफेरी।
1. FBI की कार्रवाई: 18 महीनों में 400 मिलियन डॉलर की क्रिप्टो चोरी…..
अमेरिकी जांच एजेंसी FBI और अमेरिकी न्याय विभाग (US Department of Justice) ने 12 नवंबर 2026 को उत्तर कोरिया से जुड़े एक बड़े साइबर अपराध अभियान के खिलाफ कार्रवाई की घोषणा की।
अमेरिकी अधिकारियों के मुताबिक, इस अभियान के जरिए पिछले 18 महीनों में 400 मिलियन डॉलर से अधिक की क्रिप्टोकरेंसी चुराई गई। भारतीय मुद्रा में इसकी कीमत लगभग 3,600 करोड़ रुपये से ज्यादा बैठती है। यह अनुमान 1 डॉलर को करीब 90 रुपये मानकर है।
इस साइबर अभियान को FaceStealer नाम दिया गया है।
जांच एजेंसियों का आरोप है कि इसके पीछे उत्तर कोरिया से जुड़े हैकरों का नेटवर्क था। इन लोगों ने केवल तकनीकी खामियों का फायदा नहीं उठाया, बल्कि इंसानी भरोसे को ही अपना सबसे बड़ा हथियार बनाया।
अमेरिकी अधिकारियों ने इस अभियान से जुड़े क्लाउड सर्वर और दूसरे डिजिटल इंफ्रास्ट्रक्चर को जब्त किया है। FBI ने एक संघीय वारंट के तहत पीड़ितों के 900 से अधिक वेबकैम वीडियो भी अपने कब्जे में लिए हैं।
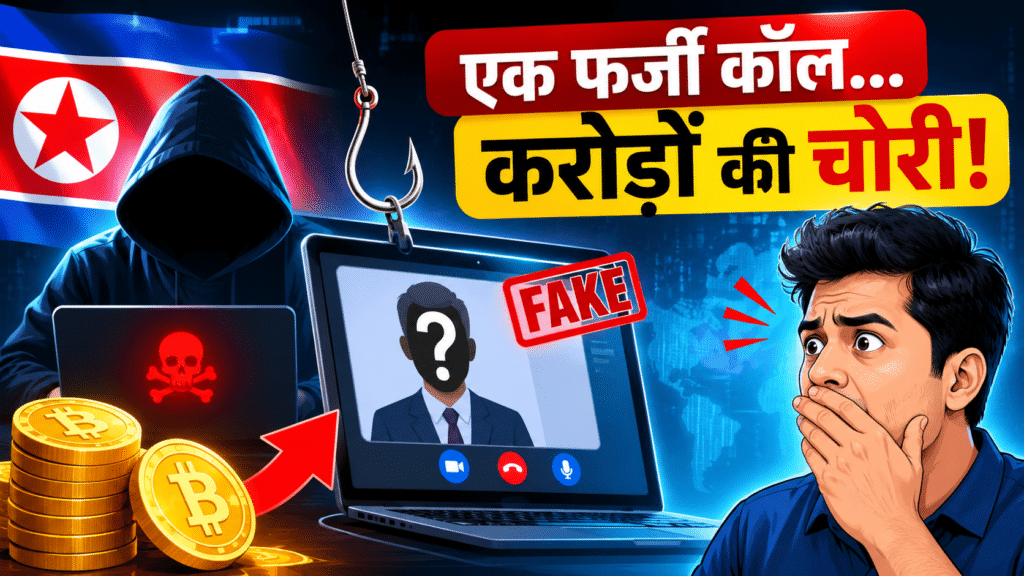
2. FaceStealer: फर्जी वीडियो कॉल के जरिए कैसे होती थी ठगी?
इस पूरे मामले का सबसे खतरनाक पहलू इसका तरीका है। आमतौर पर लोग अनजान लिंक या संदिग्ध फाइल से सावधान रहते हैं, लेकिन जब सामने किसी परिचित व्यक्ति का चेहरा दिखाई दे, तो शक करना मुश्किल हो जाता है।
FBI की जांच के मुताबिक, हैकर इस तरह काम करते थे:
पहला कदम – किसी का अकाउंट हैक करना
हैकर पहले किसी व्यक्ति के असली डिजिटल अकाउंट पर कब्जा कर लेते थे। इनमें Telegram, LinkedIn, Slack और Discord जैसे प्लेटफॉर्म के अकाउंट शामिल थे।
इसके बाद वे उस व्यक्ति की पहचान का इस्तेमाल करके उसके जानने वालों और पेशेवर संपर्कों को संदेश भेजते थे।
दूसरा कदम – फर्जी वीडियो मीटिंग का निमंत्रण
पीड़ित को Zoom या Microsoft Teams जैसी वीडियो मीटिंग का लिंक भेजा जाता था। यह लिंक किसी भरोसेमंद व्यक्ति के अकाउंट से आता था, इसलिए सामने वाला इसे सामान्य मीटिंग समझकर खोल लेता था।
तीसरा कदम – असली चेहरे की नकली मौजूदगी
मीटिंग में पीड़ित को किसी ऐसे व्यक्ति का वीडियो दिखाई देता था, जिसे वह पहचानता था। कई मामलों में हैकर पहले से रिकॉर्ड किए गए वीडियो का इस्तेमाल करते थे।
इसके अलावा, Deepfake Technology यानी AI की मदद से तैयार किए गए नकली वीडियो भी इस्तेमाल किए जाते थे। इनमें क्रिप्टो और Web3 इंडस्ट्री से जुड़े जाने-माने लोगों की नकली मौजूदगी दिखाई जा सकती थी।
चौथा कदम – ऑडियो की समस्या का बहाना
मीटिंग के दौरान हैकर यह दिखाते थे कि सामने वाले व्यक्ति की आवाज सुनाई नहीं दे रही है या वीडियो कॉल में कोई तकनीकी समस्या है।
इसके बाद पीड़ित को आवाज ठीक करने के नाम पर एक लिंक या कुछ निर्देश दिए जाते थे।
यहीं से असली खेल शुरू होता था।
पांचवां कदम – कंप्यूटर में Malware इंस्टॉल करना
आवाज ठीक करने के लिए दिए गए निर्देश वास्तव में एक खतरनाक सॉफ्टवेयर इंस्टॉल करने का तरीका होते थे।
कई मामलों में लोगों से कंप्यूटर के Terminal में कुछ कमांड चलाने या Script कॉपी करके पेस्ट करने को कहा गया।
ऐसा करते ही कंप्यूटर में Malware यानी नुकसान पहुंचाने वाला सॉफ्टवेयर इंस्टॉल हो सकता था।
इससे हैकर को कीबोर्ड पर टाइप की गई जानकारी रिकॉर्ड करने, स्क्रीन देखने, अकाउंट तक पहुंच बनाने और सिस्टम पर लंबे समय तक नियंत्रण बनाए रखने का मौका मिल जाता था।
छठा कदम – चोरी के बाद नए लोगों को निशाना बनाना
इस हमले की एक और गंभीर बात यह थी कि हैकर केवल एक व्यक्ति का अकाउंट या क्रिप्टो वॉलेट चुराकर नहीं रुकते थे।
वे पीड़ित के कॉन्टैक्ट्स, सोशल मीडिया और मैसेजिंग अकाउंट तक पहुंचकर उसके दोस्तों और सहकर्मियों को भी निशाना बनाते थे।
यानी एक व्यक्ति का अकाउंट हैक होने के बाद उसके पूरे संपर्क नेटवर्क के लिए खतरा पैदा हो जाता था।
FBI के मुताबिक, FaceStealer अभियान में अब Open-Source Software से जुड़े डेवलपर्स को भी निशाना बनाया गया।
ओपन-सोर्स सॉफ्टवेयर ऐसे प्रोग्राम होते हैं जिनका कोड सार्वजनिक रूप से उपलब्ध होता है और दुनिया भर के डेवलपर्स उन्हें अपने एप्लिकेशन और दूसरे सॉफ्टवेयर बनाने में इस्तेमाल करते हैं।
इसका मतलब है कि यदि किसी लोकप्रिय सॉफ्टवेयर को विकसित करने या अपडेट करने वाले डेवलपर का कंप्यूटर हैक हो जाए, तो खतरा केवल उसी व्यक्ति तक सीमित नहीं रहता।
हैकर उसके जरिए सॉफ्टवेयर के कोड या अपडेट में दुर्भावनापूर्ण बदलाव करने की कोशिश कर सकते हैं। इससे उस सॉफ्टवेयर का इस्तेमाल करने वाले दूसरे लोग और संस्थान भी प्रभावित हो सकते हैं।
इसे तकनीकी भाषा में Software Supply Chain Attack कहा जाता है।
अमेरिकी अधिकारियों ने बताया कि इस अभियान के दौरान एक JavaScript लाइब्रेरी के मेंटेनर के कंप्यूटर तक भी पहुंच बनाई गई थी। हालांकि, संदिग्ध कोड को व्यापक स्तर पर फैलने से पहले पहचानकर रोक दिया गया।
यह घटना बताती है कि साइबर अपराधी अब सिर्फ आम यूजर या क्रिप्टो निवेशकों को नहीं, बल्कि डिजिटल दुनिया के महत्वपूर्ण तकनीकी ढांचे को भी निशाना बना रहे हैं।
4. Binance पर 6.3 अरब डॉलर की चोरी: एक अलग लेकिन बेहद गंभीर मामला
इस खबर के साथ एक और बड़ी कार्रवाई की घोषणा हुई है, जिसका संबंध दुनिया के बड़े क्रिप्टो एक्सचेंजों में शामिल Binance से है।
अमेरिकी न्याय विभाग के मुताबिक, लगभग 29 अक्टूबर 2026 को उत्तर कोरिया के सैन्य सदस्यों से जुड़े हैकरों ने Binance से 6 अरब डॉलर से अधिक की क्रिप्टोकरेंसी चुराई। FBI ने इस हमले को TraderTraitor नाम के उत्तर कोरियाई हैकिंग नेटवर्क से जोड़ा है।
रिपोर्टों के मुताबिक, इस हमले में एक फर्जी नौकरी के इंटरव्यू के जरिए इंजीनियर के कंप्यूटर तक पहुंच बनाई गई थी। इसके बाद क्रिप्टो ट्रांसफर को मंजूरी देने वाले सिस्टम तक पहुंच हासिल की गई।
अमेरिकी अधिकारियों ने इस चोरी की रकम में से:
- 2.7 अरब डॉलर से अधिक की क्रिप्टोकरेंसी को सरकारी और निजी क्षेत्र के संयुक्त प्रयासों से फ्रीज कराया।
- इसमें से 1.2 अरब डॉलर से अधिक की रकम को जब्त करने या उस पर रोक लगाने के लिए अदालत से अनुमति प्राप्त की।
यहां एक जरूरी बात समझना जरूरी है: 1.2 अरब डॉलर, 2.7 अरब डॉलर के अतिरिक्त नहीं हैं। यह उसी फ्रीज की गई रकम का हिस्सा है। साथ ही, अदालत की अनुमति मिलने का अर्थ यह नहीं है कि पूरी रकम पीड़ितों को वापस मिल चुकी है। इसके लिए कानूनी प्रक्रिया जारी रहेगी।
इस मामले में हैकर चोरी की रकम को छिपाने के लिए क्रिप्टो ब्रिज, मिक्सर और अलग-अलग एक्सचेंजों का इस्तेमाल कर रहे थे।
यहां सबसे बड़ा सवाल है कि आखिर उत्तर कोरिया से जुड़े हैकरों को क्रिप्टोकरेंसी में इतनी दिलचस्पी क्यों है?
अमेरिकी सरकार और अंतरराष्ट्रीय जांच एजेंसियों का लंबे समय से आरोप रहा है कि उत्तर कोरिया अपने प्रतिबंधित हथियार कार्यक्रमों और सरकारी गतिविधियों के लिए साइबर अपराध से मिलने वाली रकम का इस्तेमाल करता है।
क्रिप्टोकरेंसी इस तरह के नेटवर्क के लिए आकर्षक माध्यम बन सकती है, क्योंकि:
- अंतरराष्ट्रीय लेनदेन: क्रिप्टोकरेंसी के जरिए अलग-अलग देशों के बीच डिजिटल संपत्ति भेजी जा सकती है।
- पहचान छिपाने की कोशिश: वॉलेट एड्रेस के पीछे वास्तविक व्यक्ति की पहचान तुरंत पता लगाना हमेशा आसान नहीं होता।
- तेजी से पैसा ट्रांसफर: डिजिटल संपत्ति को कई वॉलेट और ब्लॉकचेन नेटवर्क के बीच स्थानांतरित किया जा सकता है।
- Money Laundering: चोरी की रकम को अलग-अलग डिजिटल माध्यमों से घुमाकर उसका असली स्रोत छिपाने की कोशिश की जा सकती है।
हालांकि, यह समझना भी जरूरी है कि ब्लॉकचेन पर होने वाले सभी लेनदेन पूरी तरह गुमनाम नहीं होते। सार्वजनिक ब्लॉकचेन में ट्रांजैक्शन का रिकॉर्ड उपलब्ध रहता है। इसी रिकॉर्ड का विश्लेषण करके जांच एजेंसियां संदिग्ध गतिविधियों का पता लगा सकती हैं।
यही वजह है कि अमेरिका ने इस कार्रवाई में क्रिप्टो एक्सचेंजों, डिजिटल एसेट कंपनियों और दूसरी निजी संस्थाओं के साथ मिलकर काम किया।
इस घटना में तीन अलग-अलग खतरे सामने आते हैं:
Deepfake और AI आधारित धोखाधड़ी:-अब किसी परिचित व्यक्ति का चेहरा और वीडियो देखकर उसकी पहचान पर आंख बंद करके भरोसा नहीं किया जा सकता।
Malware और फर्जी तकनीकी सहायता:-आवाज, कैमरा या मीटिंग ठीक करने के नाम पर दिए गए निर्देश आपके कंप्यूटर में खतरनाक सॉफ्टवेयर इंस्टॉल कर सकते हैं।
Software Supply Chain Attack:-किसी एक डेवलपर का सिस्टम हैक करके उससे जुड़े हजारों यूजर्स और संस्थानों तक खतरा पहुंचाया जा सकता है।
7. आम लोगों और कंपनियों को क्या सावधानी रखनी चाहिए?
इस तरह के हमलों से बचने के लिए कुछ जरूरी बातें समझना बेहद महत्वपूर्ण है।
- वीडियो कॉल में किसी परिचित का चेहरा दिखाई देने पर भी उसकी पहचान की पुष्टि दूसरे माध्यम से करें।
- मीटिंग में ऑडियो या वीडियो ठीक करने के नाम पर भेजे गए अनजान लिंक पर क्लिक न करें।
- किसी अनजान व्यक्ति के कहने पर कंप्यूटर के Terminal में कमांड कॉपी-पेस्ट न करें।
- Zoom, Teams या दूसरे वीडियो कॉन्फ्रेंसिंग सॉफ्टवेयर के अपडेट केवल आधिकारिक वेबसाइट या ऐप से करें।
- क्रिप्टो वॉलेट की Private Key, Seed Phrase और पासवर्ड किसी के साथ साझा न करें।
- कंपनियां अपने कर्मचारियों और डेवलपर्स के अकाउंट पर Multi-Factor Authentication (MFA) लागू करें।
- Open-source प्रोजेक्ट के डेवलपर्स को कोड और सॉफ्टवेयर अपडेट की सुरक्षा जांच करनी चाहिए।
अगर किसी को लगता है कि उसका कंप्यूटर हैक हो गया है, तो उसे तुरंत नेटवर्क से डिस्कनेक्ट करके दूसरे सुरक्षित डिवाइस से अपने महत्वपूर्ण अकाउंट सुरक्षित करने चाहिए और संबंधित कंपनी तथा साइबर सुरक्षा विशेषज्ञों को सूचित करना चाहिए।
8. विशेषज्ञ विश्लेषण: इस खबर का असली महत्व क्या है?
इस पूरी घटना को केवल 400 मिलियन डॉलर की क्रिप्टो चोरी मानना इसकी गंभीरता को कम करके देखना होगा।
पहली बात: साइबर अपराध का तरीका बदल रहा है। पहले हैकर सिस्टम की तकनीकी कमजोरियां तलाशते थे, लेकिन अब वे इंसानी व्यवहार, भरोसे और परिचित संबंधों का फायदा उठा रहे हैं।
दूसरी बात: AI और Deepfake तकनीक ने पहचान की नकल करना आसान बनाया है। आने वाले समय में केवल आवाज या चेहरा देखकर किसी व्यक्ति की वास्तविकता तय करना और मुश्किल हो सकता है।
तीसरी बात: साइबर सुरक्षा अब केवल बैंक, क्रिप्टो एक्सचेंज या सरकारी वेबसाइटों तक सीमित नहीं रही। एक सॉफ्टवेयर डेवलपर का लैपटॉप भी अंतरराष्ट्रीय स्तर पर इस्तेमाल होने वाले डिजिटल सिस्टम के लिए खतरा बन सकता है।
चौथी बात: क्रिप्टोकरेंसी की चोरी के बाद पैसा वापस लाना आसान नहीं होता। जांच एजेंसियों को ब्लॉकचेन ट्रांजैक्शन ट्रैक करने, एक्सचेंजों से सहयोग लेने और अदालतों के माध्यम से संपत्ति जब्त कराने की जरूरत पड़ती है।
सबसे महत्वपूर्ण बात यह है कि FaceStealer और Binance का TraderTraitor मामला दो अलग-अलग साइबर अपराध अभियान हैं। दोनों को अमेरिकी अधिकारियों ने उत्तर कोरिया से जुड़े हैकरों से जोड़ा है, लेकिन इन्हें एक ही घटना या एक ही चोरी समझना गलत होगा।
आज साइबर अपराधी आपके बैंक का पासवर्ड चुराने से पहले आपका भरोसा चुराने की कोशिश कर सकते हैं। और जब भरोसा ही हैक हो जाए, तो तकनीक की सुरक्षा भी कमजोर पड़ सकती है।
महत्वपूर्ण तथ्य एक नजर में
|
विवरण |
जानकारी |
|---|---|
|
मुख्य देश |
उत्तर कोरिया से जुड़े हैकर |
|
FaceStealer की अवधि |
पिछले 18 महीने |
|
FaceStealer से कथित चोरी |
$400 मिलियन से अधिक |
|
जब्त वेबकैम वीडियो |
900 से अधिक |
|
Binance चोरी |
$6 अरब से अधिक |
|
Binance चोरी की तारीख |
लगभग 29 अक्टूबर 2026 |
|
फ्रीज की गई Binance संपत्ति |
$2.7 अरब से अधिक |
|
अदालत से जब्ती/रोक की अनुमति |
$1.2 अरब से अधिक |
|
अमेरिकी कार्रवाई की घोषणा |
12 नवंबर 2026 |