Digital Arrest Scam का बड़ा खुलासा, ₹11.42 करोड़ की ठगी के पीछे मनी ट्रेल और Mule Accounts की जांच!!
₹11.4 करोड़ के Digital Arrest Scam में CBI की बड़ी कार्रवाई, 10 राज्यों में 22 ठिकानों पर छापे……
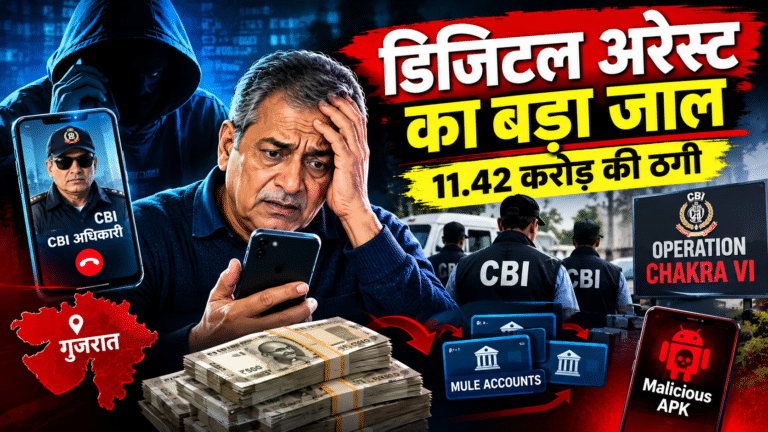
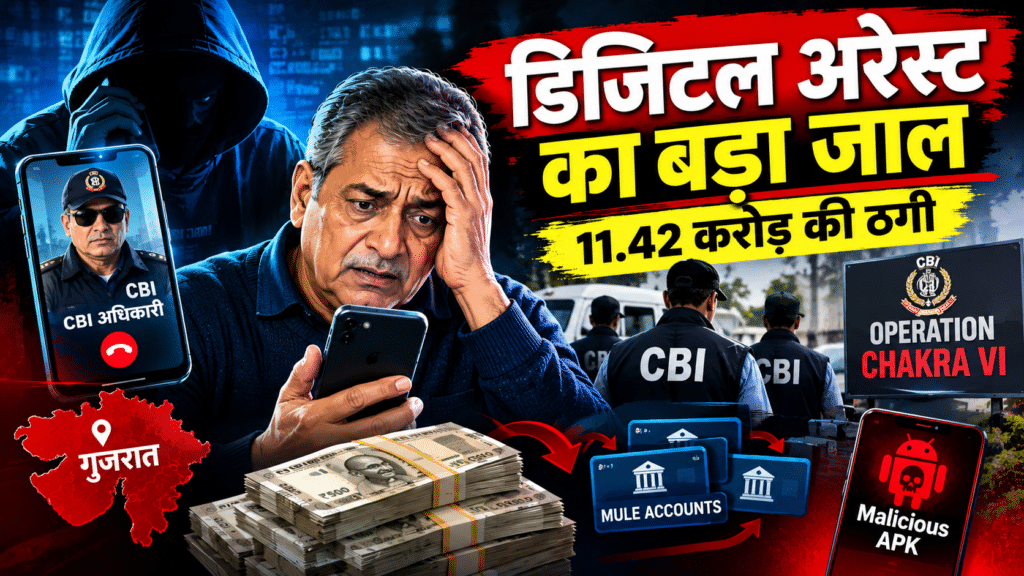
28 सितंबर 2026: देश में बढ़ते Digital Arrest Scam के खिलाफ केंद्रीय जांच ब्यूरो यानी CBI ने एक और बड़ी कार्रवाई की है। गुजरात के एक व्यक्ति से करीब ₹11.4 करोड़ की कथित साइबर ठगी के मामले में CBI ने दो लोगों को गिरफ्तार किया है। जांच एजेंसी के मुताबिक, पीड़ित को करीब तीन महीने तक “Digital Arrest” के नाम पर डराकर रखा गया और उससे लगातार पैसे ट्रांसफर करवाए गए।
CBI की यह कार्रवाई केवल दो आरोपियों की गिरफ्तारी तक सीमित नहीं है। एजेंसी ने Operation Chakra-VI के तहत 10 राज्यों में 22 स्थानों पर तलाशी ली। जांच का मुख्य फोकस यह पता लगाना है कि ठगी का पैसा किन बैंक खातों से होकर गुजरा, इसके पीछे कितने लोग जुड़े हैं और इस नेटवर्क का असली संचालन कौन कर रहा था।
कैसे शुरू हुआ Digital Arrest का खेल?
जांच के अनुसार, साइबर अपराधियों ने खुद को पुलिस और TRAI अधिकारियों के रूप में पेश किया। पीड़ित को यह विश्वास दिलाया गया कि वह किसी गंभीर कानूनी मामले में फंस गया है।
इसके बाद अपराधियों ने डर और दबाव का इस्तेमाल किया। पीड़ित को कथित तौर पर लगातार निगरानी में रहने और उनके निर्देशों का पालन करने के लिए मजबूर किया गया। इसी दबाव के बीच उससे अलग-अलग खातों में बड़ी रकम ट्रांसफर कराई गई।
यहां एक महत्वपूर्ण बात समझना जरूरी है—“Digital Arrest” कोई वास्तविक कानूनी गिरफ्तारी की प्रक्रिया नहीं है। अपराधी वीडियो कॉल, फोन, फर्जी दस्तावेज और सरकारी अधिकारियों की पहचान का इस्तेमाल करके ऐसा माहौल बनाते हैं कि सामने वाले को लगता है कि वह सचमुच किसी सरकारी जांच के घेरे में है।
₹2.5 करोड़ का Money Trail सामने आया
CBI के मुताबिक, गिरफ्तार किए गए Himanshu Prasad और Unis Biswas कथित तौर पर ठगी की रकम को प्राप्त करने, अलग-अलग खातों में भेजने और उसके स्रोत को छिपाने की प्रक्रिया में शामिल थे।
जांच में सामने आया कि कथित तौर पर ₹2.5 करोड़ की रकम Hexaquest Global Pvt Ltd के बैंक खाते के माध्यम से आगे भेजी गई। इसके बाद रकम को कई अन्य खातों में ट्रांसफर किया गया।
ऐसी व्यवस्था को साइबर अपराध की भाषा में Money Laundering / Layering of Funds से जोड़ा जाता है। आसान शब्दों में समझें तो अपराधी पैसा सीधे अपने पास रखने के बजाय उसे कई बैंक खातों और लेन-देन के रास्तों से घुमाते हैं, ताकि मूल स्रोत तक पहुंचना मुश्किल हो जाए। CBI इसी वित्तीय कड़ी की जांच कर रही है।
सिर्फ बैंक खाते नहीं, APK Files का भी कनेक्शन
CBI की डिजिटल जांच में गिरफ्तार आरोपियों के उपकरणों से कथित तौर पर मालिशियस APK Files, बैंकिंग रिकॉर्ड और चैट्स से जुड़ी सामग्री मिली है।
APK यानी Android Package फाइल का इस्तेमाल Android फोन में ऐप इंस्टॉल करने के लिए किया जाता है। साइबर अपराधी कभी-कभी नकली ऐप या लिंक के जरिए लोगों से ऐसी फाइल इंस्टॉल करवाते हैं, जिसके बाद फोन में मौजूद संवेदनशील जानकारी या बैंकिंग डेटा खतरे में पड़ सकता है।
इस मामले में CBI यह भी जांच कर रही है कि आरोपियों की भूमिका सिर्फ इस ₹11.4 करोड़ वाले मामले तक सीमित थी या वे दूसरे साइबर अपराधों में भी इस्तेमाल होने वाले Mule Accounts और तकनीकी साधनों का संचालन कर रहे थे। जांच अभी जारी है, इसलिए अंतिम नेटवर्क और आरोपियों की पूरी भूमिका जांच पूरी होने के बाद ही स्पष्ट होगी।
यह सिर्फ एक अकेला मामला नहीं है
इस कार्रवाई को भारत में Digital Arrest Scam के खिलाफ चल रही व्यापक कार्रवाई के संदर्भ में देखना जरूरी है।
इससे पहले सितंबर 2026 में CBI ने Operation Chakra-VI के तहत 20 राज्यों में 89 ठिकानों पर तलाशी ली थी। तीन बड़े Digital Arrest मामलों में कुल कथित धोखाधड़ी करीब ₹42.36 करोड़ बताई गई थी और तीन लोगों को गिरफ्तार किया गया था।
इससे संकेत मिलता है कि जांच एजेंसियां अब केवल उस व्यक्ति तक पहुंचने की कोशिश नहीं कर रही हैं जो पीड़ित के फोन पर बात करता है। फोकस पूरे साइबर क्राइम इंफ्रास्ट्रक्चर—Bank Accounts, Mule Accounts, Money Trail, Fake Companies और Digital Devices तक पहुंचने पर है।
सुप्रीम कोर्ट के निर्देशों के बाद जांच का दायरा बढ़ा
Digital Arrest मामलों को लेकर सुप्रीम कोर्ट भी हस्तक्षेप कर चुका है। अगस्त 2026 में सामने आए निर्देशों में अदालत ने ऐसे मामलों से निपटने के लिए कई कदम सुझाए/निर्देशित किए, जिनमें Mule Bank Accounts से संबंधित कार्रवाई और साइबर अपराध से जुड़ी वित्तीय व्यवस्था पर निगरानी शामिल है।
मार्च 2026 में CBI ने गुजरात के दो बड़े Digital Arrest मामलों की जांच भी अपने हाथ में ली थी। इन दोनों मामलों में वरिष्ठ नागरिकों से कुल मिलाकर लगभग ₹30 करोड़ की ठगी की बात सामने आई थी।
यानी ₹11.4 करोड़ वाला नया मामला किसी अलग-थलग घटना की तरह नहीं देखा जा रहा, बल्कि देशभर में सक्रिय संगठित साइबर अपराध नेटवर्क की जांच का हिस्सा है।
अपराधियों की सबसे बड़ी ताकत क्या है?
इस तरह के Scam में तकनीक से ज्यादा खतरनाक हथियार होता है—डर।
अपराधी अक्सर कहानी को इस तरह तैयार करते हैं:
पहला चरण: किसी सरकारी संस्था या पुलिस अधिकारी के नाम से कॉल।
दूसरा चरण: बैंक खाते, मोबाइल नंबर या किसी कथित अपराध से जुड़ा आरोप।
तीसरा चरण: गिरफ्तारी, संपत्ति जब्त होने या परिवार को परेशानी की धमकी।
चौथा चरण: Video Call पर लगातार निगरानी।
पांचवां चरण: “Verification” या “Security Deposit” के नाम पर पैसे ट्रांसफर करवाना।
यही मनोवैज्ञानिक दबाव व्यक्ति को सामान्य तरीके से सोचने से रोक देता है।
CBI ने भी लोगों को चेताया है कि पुलिस, CBI या दूसरी जांच एजेंसी का अधिकारी बनकर आने वाली संदिग्ध कॉल पर व्यक्तिगत या वित्तीय जानकारी साझा न करें।
आम आदमी को क्या याद रखना चाहिए?
सबसे महत्वपूर्ण बात यह है कि किसी Video Call पर कोई व्यक्ति आपको “Digital Arrest” करके कानूनी हिरासत में नहीं रख सकता।
अगर कोई फोन करके कहता है—
- आपका SIM या बैंक अकाउंट किसी अपराध में इस्तेमाल हुआ है,
- आपके खिलाफ FIR या गिरफ्तारी वारंट है,
- आपको कैमरा ऑन रखकर अकेले बैठना होगा,
- किसी खाते में पैसे डालने होंगे,
- OTP या बैंकिंग जानकारी देनी होगी,
तो घबराने के बजाय बातचीत रोकें और संबंधित संस्था से स्वतंत्र तरीके से आधिकारिक नंबर पर संपर्क करके सत्यापन करें।
CBI की सलाह के अनुसार संदिग्ध साइबर गतिविधि की सूचना National Cyber Crime Helpline 1930 पर दी जा सकती है और शिकायत National Cyber Crime Reporting Portal के माध्यम से भी की जा सकती है।
CBI की कार्रवाई का असली महत्व
इस मामले में सबसे महत्वपूर्ण बात सिर्फ ₹11.4 करोड़ की रकम नहीं है। असली सवाल यह है कि इतनी बड़ी रकम को एक पीड़ित से निकालने के बाद उसे किस तरह अलग-अलग खातों में घुमाया गया और उस पूरे नेटवर्क में कितने लोग शामिल थे।
CBI की तलाशी और डिजिटल डिवाइस की जांच से अगर आगे Money Trail और Mule Account Network की कड़ियां सामने आती हैं, तो जांच एजेंसी के लिए बाकी नेटवर्क तक पहुंचने में मदद मिल सकती है।
फिलहाल गिरफ्तार दोनों आरोपियों के खिलाफ जांच जारी है और उनकी कथित भूमिका को लेकर अंतिम निष्कर्ष अदालत और जांच की प्रक्रिया पूरी होने के बाद ही निकलेगा।
एक बात बिल्कुल साफ है: फोन पर दिखाई देने वाली वर्दी, सरकारी लोगो, वीडियो कॉल या कोई फर्जी दस्तावेज अपने आप में किसी अधिकारी की पहचान का प्रमाण नहीं है। Digital Arrest का डर पैदा करना ही इस तरह की ठगी का सबसे बड़ा हथियार है।